
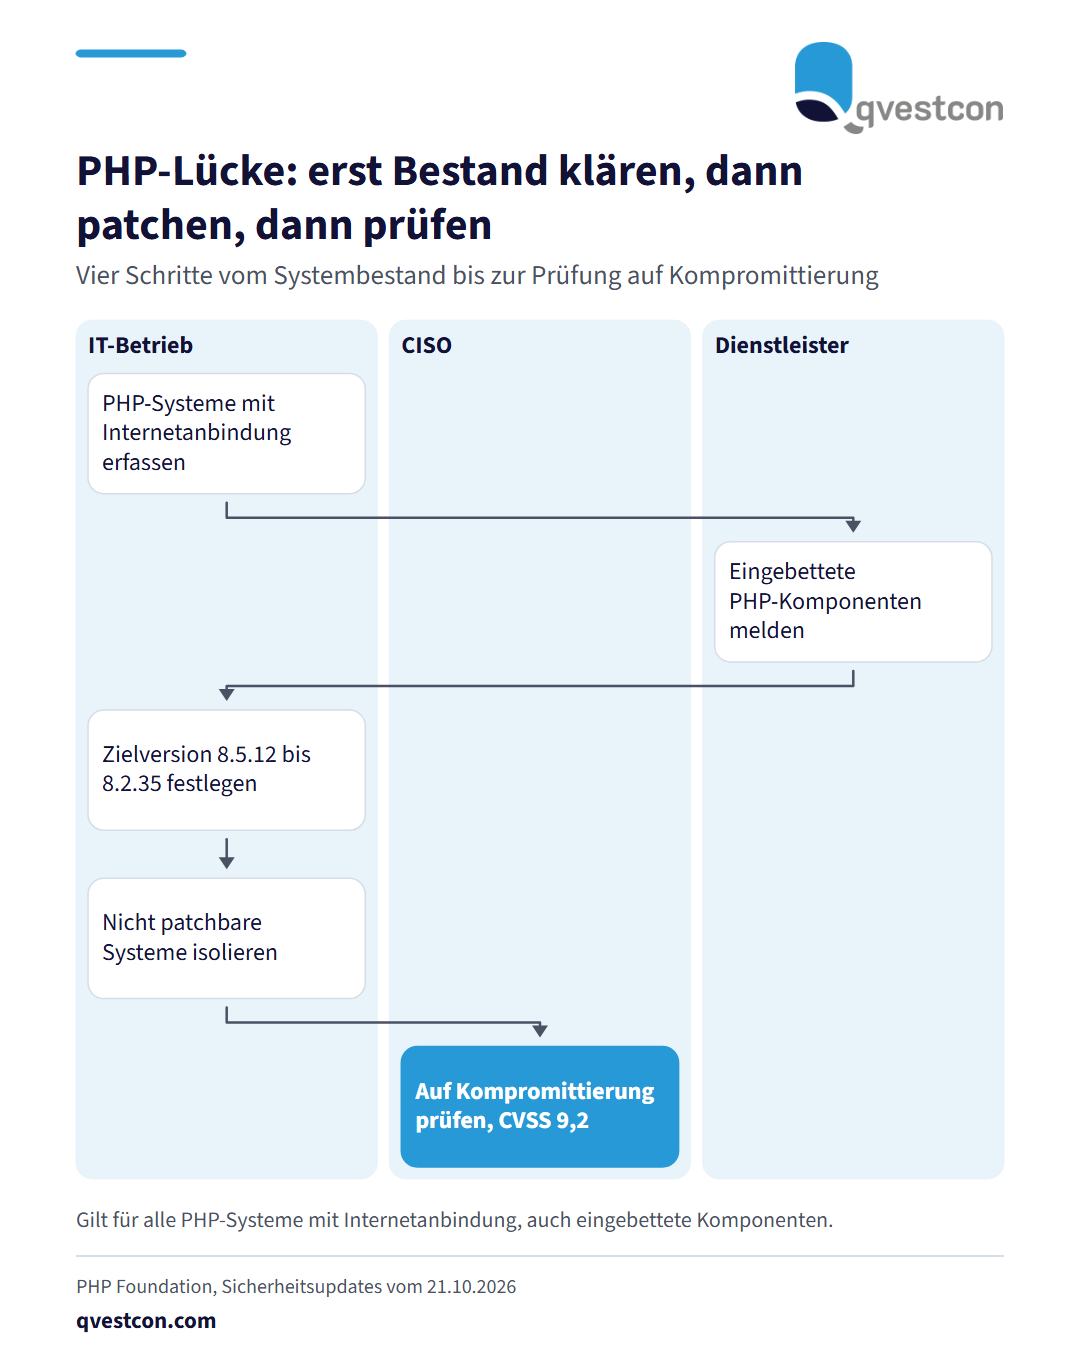
Die PHP Foundation hat Updates für die zwei Schwachstellen CVE-2026-109618 und CVE-2026-109619 veröffentlicht, zusammen „PHP2Shell“ genannt. Beide haben einen CVSS-Wert von 9,2 von 10 (CVSS ist der Standard zur Bewertung des Schweregrads von Sicherheitslücken). Angreifer können über sie aus der Ferne Programmcode auf Webservern ausführen. Gefährdet ist jede PHP-Installation, die Webanfragen bedient. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat eine dringliche Cybersicherheitswarnung herausgegeben. Was jetzt zu tun ist: 1. Bestand klären: Welche Systeme mit Internetanbindung laufen auf PHP? Die niederländische Cybersicherheitsbehörde weist darauf hin, dass PHP auch in Appliances, Netzwerkgeräten und Management-Schnittstellen steckt. Dort können Administratoren Patches oft nicht selbst einspielen. Dieser Teil des Bestands gehört in die Anfrage an die Hersteller. 2. Zielversion festlegen: Die PHP Foundation empfiehlt 8.5.12, 8.4.27, 8.3.36 oder 8.2.35. Für PHP 8.1 und andere Versionen am Ende ihres Lebenszyklus gibt es keine offiziellen Updates mehr. Betreiber fragen ihren Linux- oder LTS-Anbieter nach zurückportierten Patches. 3. Nicht patchbare Systeme isolieren: Lässt sich ein System nicht sofort aktualisieren, nennt CERT-EU vorbeugende Maßnahmen. Sie sichern eine PHP-Installation aber nicht vollständig ab. Ein vorübergehender Ausfall ist nach Einschätzung der Forrester-Analystin Madelein van der Hout der bessere Kompromiss als eine schwerwiegende Kompromittierung. 4. Nach dem Patch prüfen: Ein Update behebt die Lücke, beseitigt aber nicht automatisch einen Zugriff, den Angreifer schon erlangt haben. Die Sicherheitsteams suchen deshalb zusätzlich nach Anzeichen einer Kompromittierung. Woran sich die Umsetzung erkennen lässt: Es gibt eine Liste aller PHP-Systeme mit Versionsstand, eine Rückmeldung der Dienstleister zu eingebetteten Komponenten und ein dokumentiertes Ergebnis der Kompromittierungsprüfung. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank zeigt sich genau hier, ob der Patchprozess über die Dienstleisterkette trägt. Cloudflare meldete laut Bericht bereits Millionen von Angriffen.