
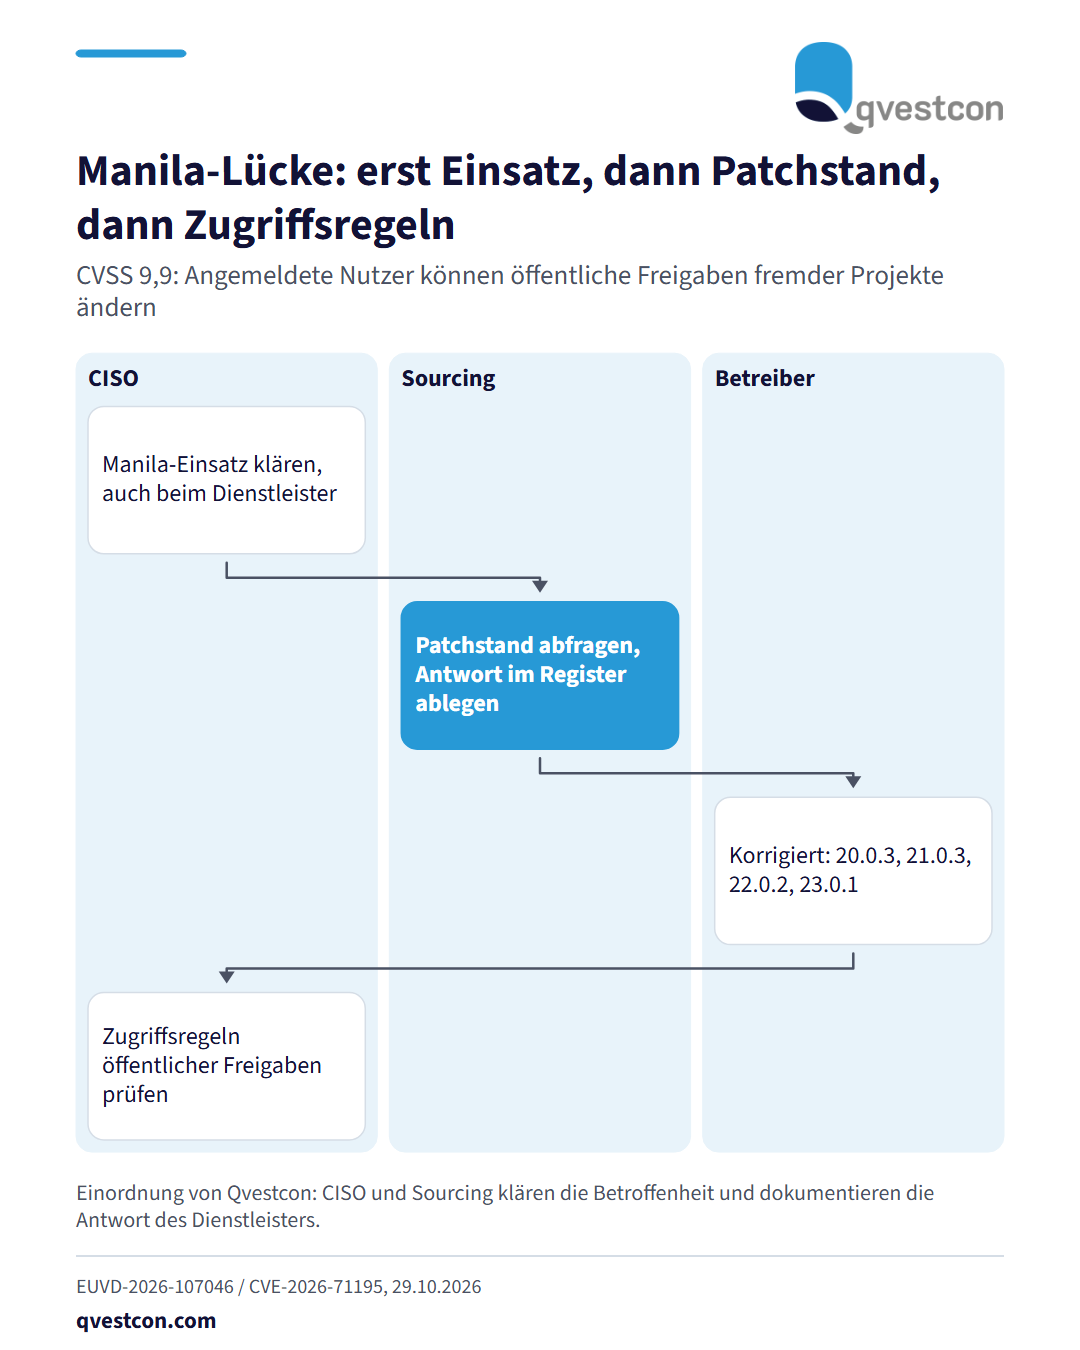
In Manila, dem Dienst für gemeinsam genutzte Dateisysteme der Cloud-Plattform OpenStack, können angemeldete Nutzer eines beliebigen Projekts öffentliche Freigaben fremder Projekte verändern. Die Sicherheitslücke CVE-2026-71195 (EUVD-2026-107046) hat einen CVSS-Wert von 9,9. Die API prüft bei öffentlichen Freigaben nicht, ob der Aufrufende Eigentümer ist. Angreifer können Zugriffsregeln ändern, Daten über Sicherungen abgreifen oder dem Eigentümer den Zugang entziehen. Betroffen sind Manila 1.0.0 bis vor 20.0.3, 21.0.0 bis vor 21.0.3, 22.0.0 bis vor 22.0.2 und 23.0.0. Korrigiert sind die Versionen 20.0.3, 21.0.3, 22.0.2 und 23.0.1. Für Banken und Versicherer ist die Reihenfolge der Prüfung entscheidend: Erstens klären, ob Manila mit öffentlichen Freigaben im eigenen Haus oder bei einem IKT-Dienstleister im Einsatz ist. Zweitens den Patchstand beim Betreiber abfragen und die Antwort im Register der IKT-Dienstleister festhalten. Drittens Zugriffsregeln öffentlicher Freigaben auf unerwartete Änderungen prüfen. Das ist die Einordnung von Qvestcon.