
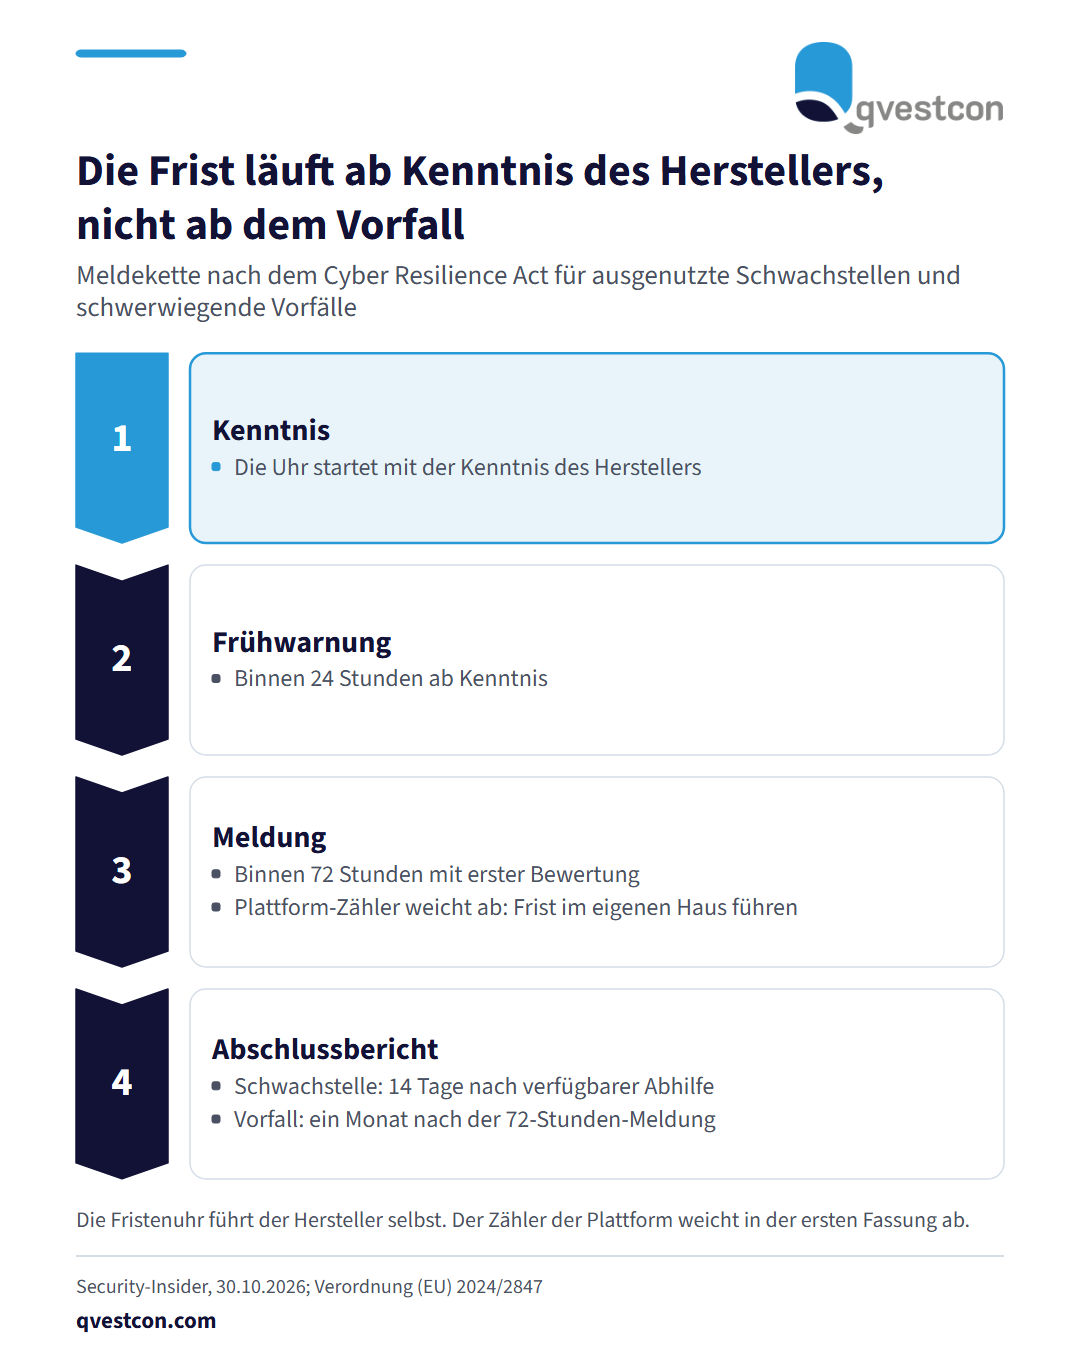
Seit dem 11. September 2026 gilt die Meldepflicht des Cyber Resilience Act (CRA, Verordnung (EU) 2024/2847) über die Plattform der EU-Agentur ENISA. Hersteller von Produkten mit digitalen Elementen müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle melden: Frühwarnung binnen 24 Stunden ab Kenntnis, vollständige Meldung binnen 72 Stunden. Der Abschlussbericht folgt 14 Tage nach Vorliegen einer Abhilfe (Schwachstelle) oder einen Monat nach der 72-Stunden-Meldung (Vorfall). Der Fristzähler der Plattform zeigt in der ersten Fassung für die 72-Stunden-Meldung einen Termin 48 Stunden nach der Frühwarnung an und kennt für ausgenutzte Schwachstellen keinen Zähler für den Abschlussbericht. Praktisch heißt das: Kenntniszeitpunkt, Frühwarnung und Bewertung im eigenen Haus protokollieren, eine benannte Vertretung für Wochenenden festlegen und eine Stückliste der verbauten Software führen, weil auch fremde Komponenten meldepflichtig bleiben. Das deutsche Durchführungsgesetz hat der Bundestag am 15. Oktober 2026 beschlossen, es ist noch nicht verkündet. Die nächste Stufe des CRA greift am 11. Dezember 2027. Für Banken und Versicherer ist das relevant, wenn sie eigene Software oder Produkte mit digitalen Elementen anbieten oder Hersteller als IKT-Dienstleister steuern. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge