
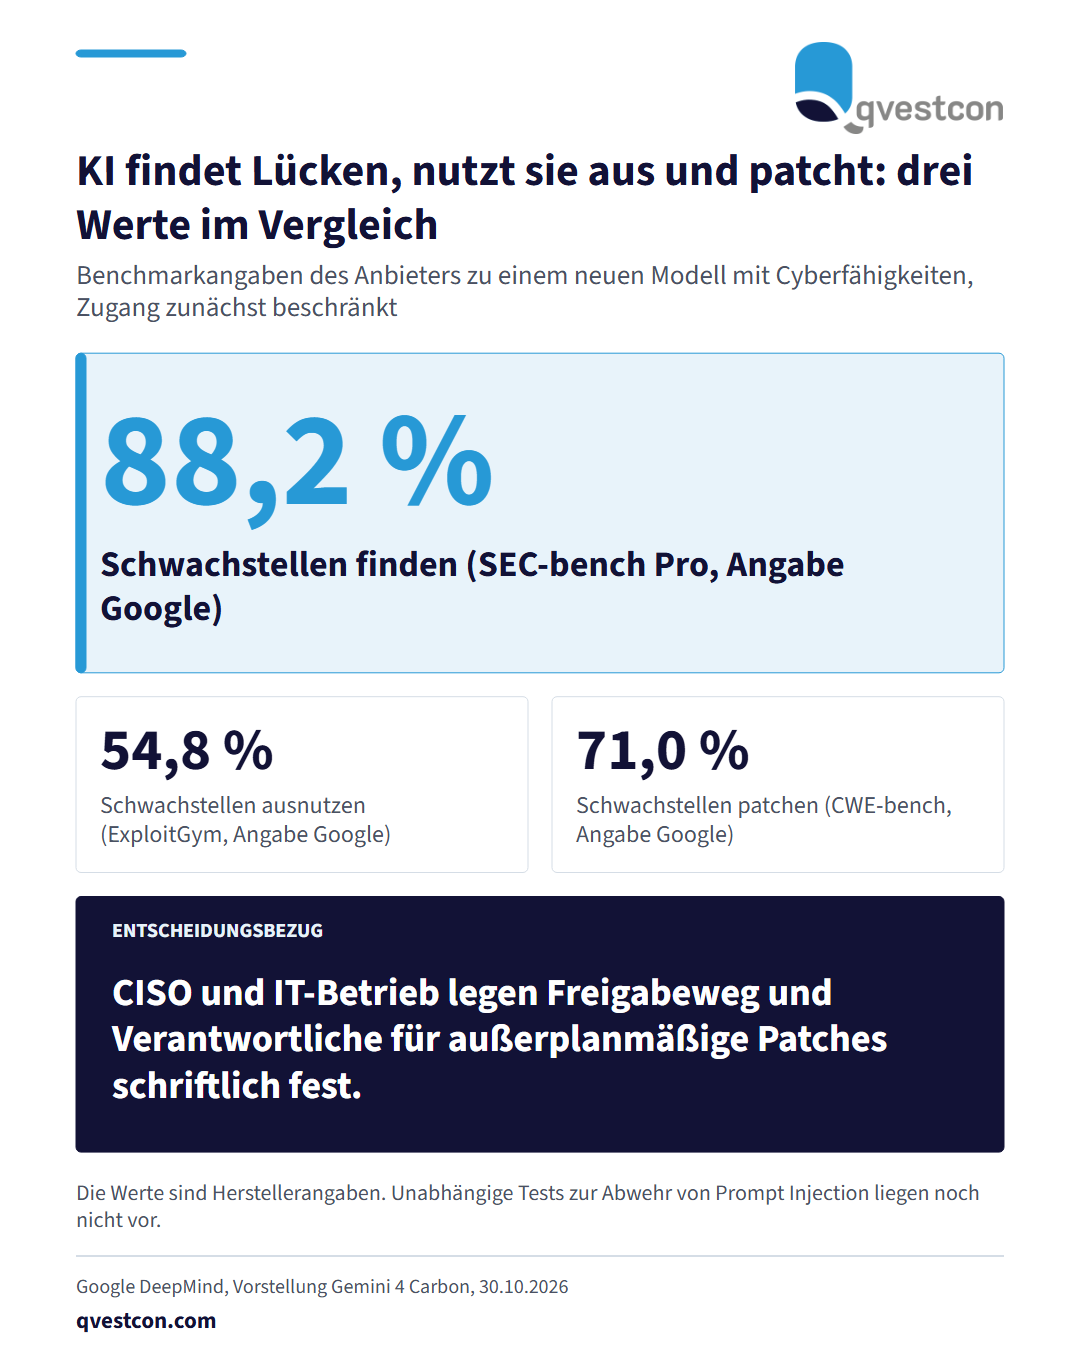
Google hat am 30.10.2026 das Modell Gemini 4 Carbon vorgestellt. Nach Angaben von Google erreicht es bei SEC-bench Pro (Finden von Schwachstellen) 88,2 %, bei ExploitGym (Ausnutzen) 54,8 % und bei CWE-bench (Patchen) 71,0 %. Den Zugang begrenzt Google zunächst auf ausgewählte Organisationen der Cyberabwehr. Unabhängige Tests zur Abwehr von Prompt Injection liegen noch nicht vor. Anthropic berichtete in derselben Woche, ein internes, unveröffentlichtes Forschungsmodell habe kritische Lücken in verbreiteter Software gefunden, darunter eine Denial-of-Service-Lücke im Windows-Treiber HTTP.sys (CVE-2026-33096). Google, Apple und Microsoft haben die genannten Lücken inzwischen geschlossen. Für CISO und IT-Betrieb in Banken und Versicherern folgt daraus eine Prüffrage: Wie schnell gelangt ein Sicherheitsupdate von der Veröffentlichung bis auf alle Systeme, und wer entscheidet über einen außerplanmäßigen Patch? Bei unseren Kunden hat sich bewährt, den Notfall-Patchprozess mit Inventar, Verantwortlichen und Freigabeweg schriftlich zu hinterlegen und regelmäßig zu üben.