
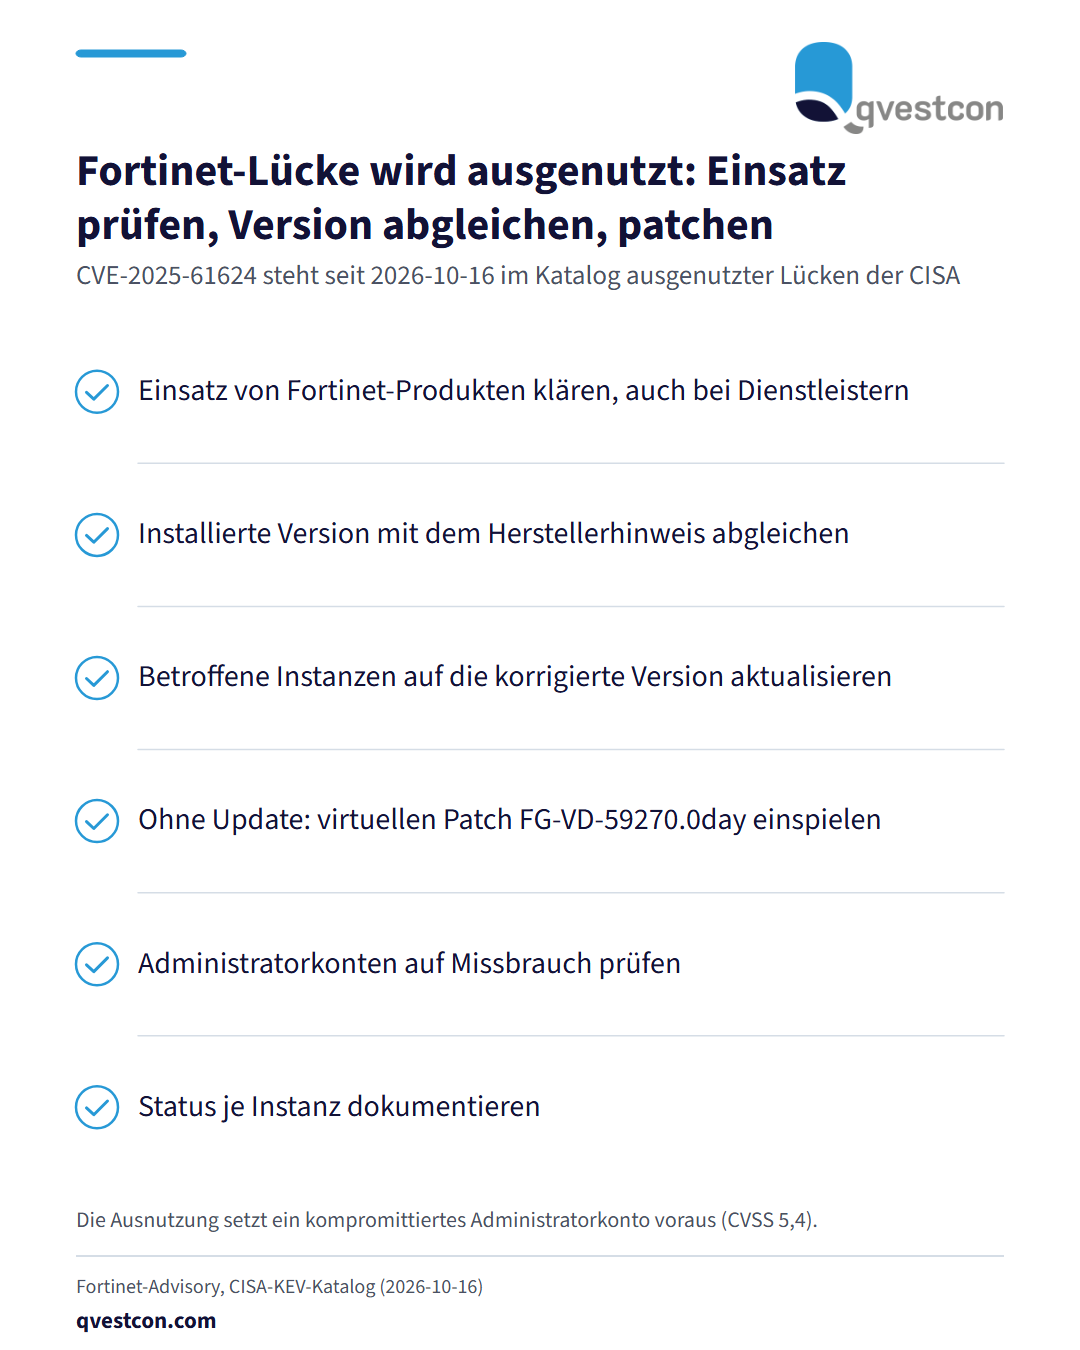
Fortinet hat ein Advisory zur Schwachstelle CVE-2025-61624 (EUVD-2025-209452) in der Kommandozeile von FortiOS, FortiPAM, FortiProxy und FortiSwitchManager veröffentlicht. Ein Path Traversal erlaubt Angreifern mit Administratorprofil und Lese- und Schreibrechten, beliebige Dateien auch außerhalb des vorgesehenen Verzeichnisses zu schreiben oder zu löschen. Der CVSS-Score beträgt 5,4; Fortinet vermerkt „Known Exploited: Yes“, und die US-Behörde CISA hat die Lücke am 16. Oktober 2026 in ihren KEV-Katalog aufgenommen. Seit wann Angreifer sie ausnutzen und wie sie an Adminrechte kommen, teilt der Hersteller nicht mit. Für Betreiber in Banken und Versicherern gilt: 1. Prüfen, ob FortiOS, FortiProxy, FortiPAM oder FortiSwitchManager im Einsatz sind, auch bei Dienstleistern. 2. Betroffene Versionen abgleichen: FortiOS 7.6.0 bis 7.6.4 auf 7.6.5 oder höher, FortiOS 7.4.0 bis 7.4.9 auf 7.4.10 oder höher; FortiProxy 7.6.0 bis 7.6.4 auf 7.6.5, FortiProxy 7.4.0 bis 7.4.11 auf 7.4.12; FortiPAM 1.7.0 auf 1.7.1; FortiSwitchManager 7.2.0 bis 7.2.7 auf 7.2.8, 7.0.0 bis 7.0.6 auf 7.0.7. Ältere Zweige wie FortiOS 7.2, 7.0 und 6.4 sind in allen Versionen betroffen und brauchen den Umstieg auf eine korrigierte Version. 3. Wer nicht sofort aktualisieren kann, spielt den virtuellen Patch FG-VD-59270.0day ein, verfügbar seit dem Update 25.120 der FMWP-Datenbank. 4. Administratorkonten auf Missbrauch prüfen, weil die Ausnutzung ein kompromittiertes Adminkonto voraussetzt. Umgesetzt ist das Vorgehen, wenn jede Instanz mit Versionsstand dokumentiert und gepatcht oder durch den virtuellen Patch geschützt ist.