
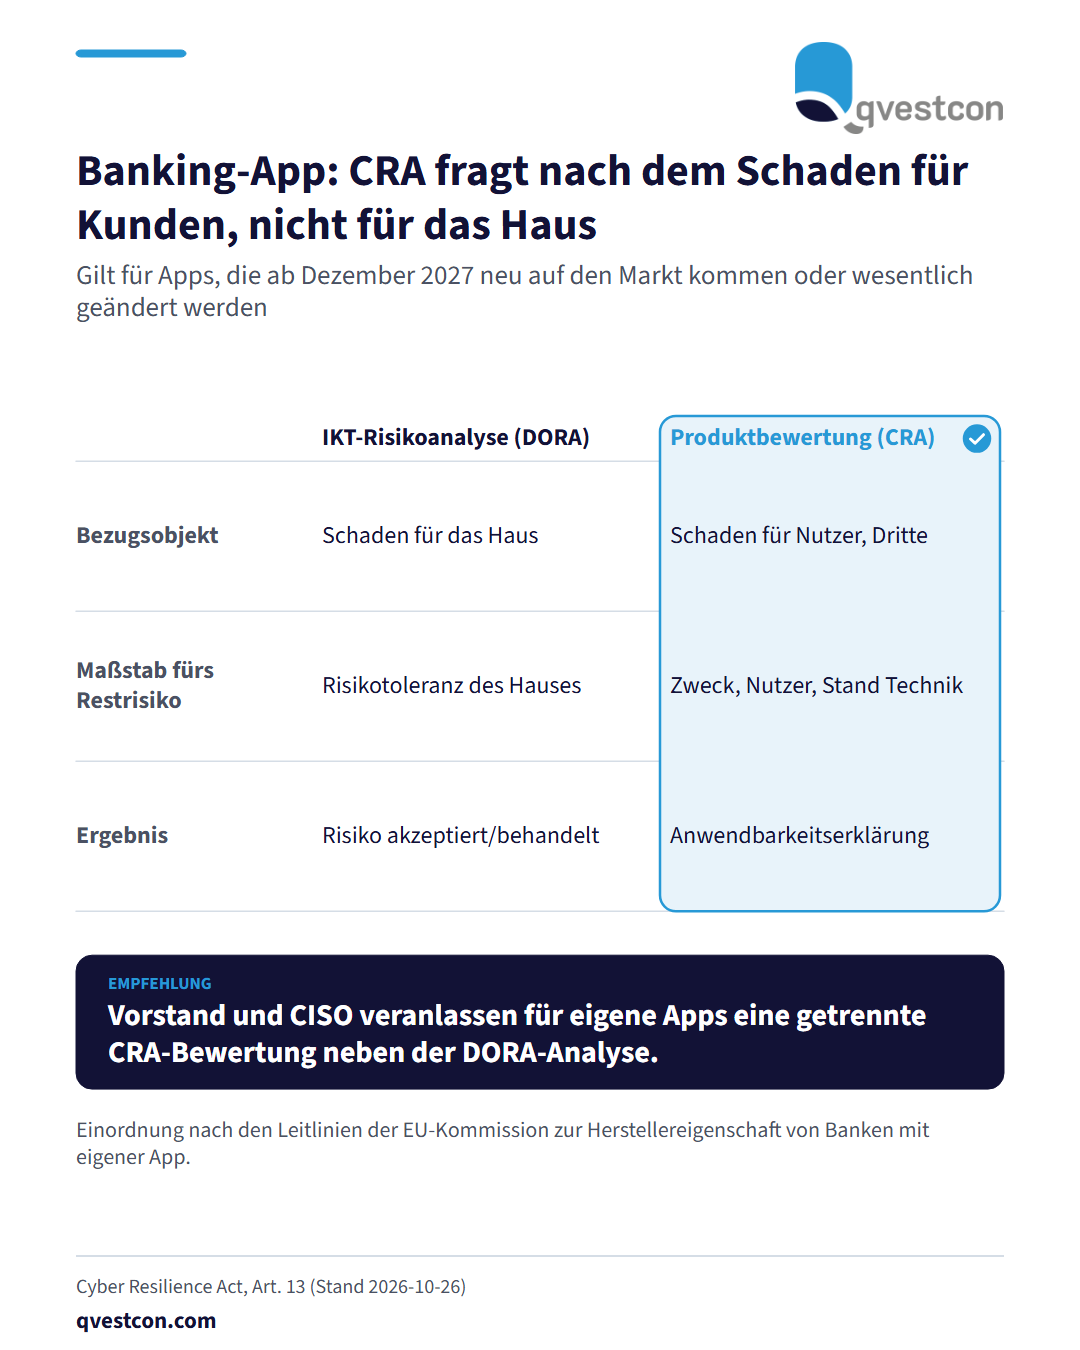
Eine Bank mit eigener Banking-App gilt nach den Leitlinien der EU-Kommission als Herstellerin im Sinne des Cyber Resilience Act (CRA). Kommt die App ab Dezember 2027 neu auf den Markt oder wird sie danach wesentlich geändert, verlangt Art. 13 CRA eine eigene Risikobewertung. Das DORA-Risikoregister kann diese Bewertung nicht ersetzen. Es bewertet Risiken für das Haus und akzeptiert sie innerhalb der Risikotoleranz. Die CRA-Bewertung betrachtet den Schaden für die Kunden, die die App nutzen, und für Dritte. Risikotoleranz, Geschäftsstrategie und Kosten des Hauses sind dort kein Maßstab. Der Normentwurf prEN 40000-1-2 zeigt diese Richtung. Praktisch heißt das: 1. Produkte mit digitalen Elementen erfassen, die das Haus selbst anbietet, zum Beispiel die Banking-App. 2. Für diese Produkte eine eigene Risikobewertung nach CRA anlegen, getrennt von der IKT-Risikoanalyse nach DORA. 3. Schutzziele der Daten und Funktionen des Produkts als Bezugsobjekte verwenden, nicht die Informationswerte des Unternehmens. 4. Das hinnehmbare Restrisiko an Verwendungszweck, Nutzern, rechtlichen Vorgaben und Stand der Technik ausrichten. 5. Als Ergebnis eine Anwendbarkeitserklärung erstellen, ähnlich dem Statement of Applicability aus der ISO 27001: Sie nennt, welche grundlegenden Cybersicherheitsanforderungen gelten und wie sie umgesetzt sind. Umgesetzt ist das Vorgehen, wenn für jedes betroffene Produkt eine solche Erklärung vorliegt und die bisherigen Methoden im IKT-Risikomanagement dort weiterentwickelt wurden, wo sie den neuen Anforderungen nicht genügen.