
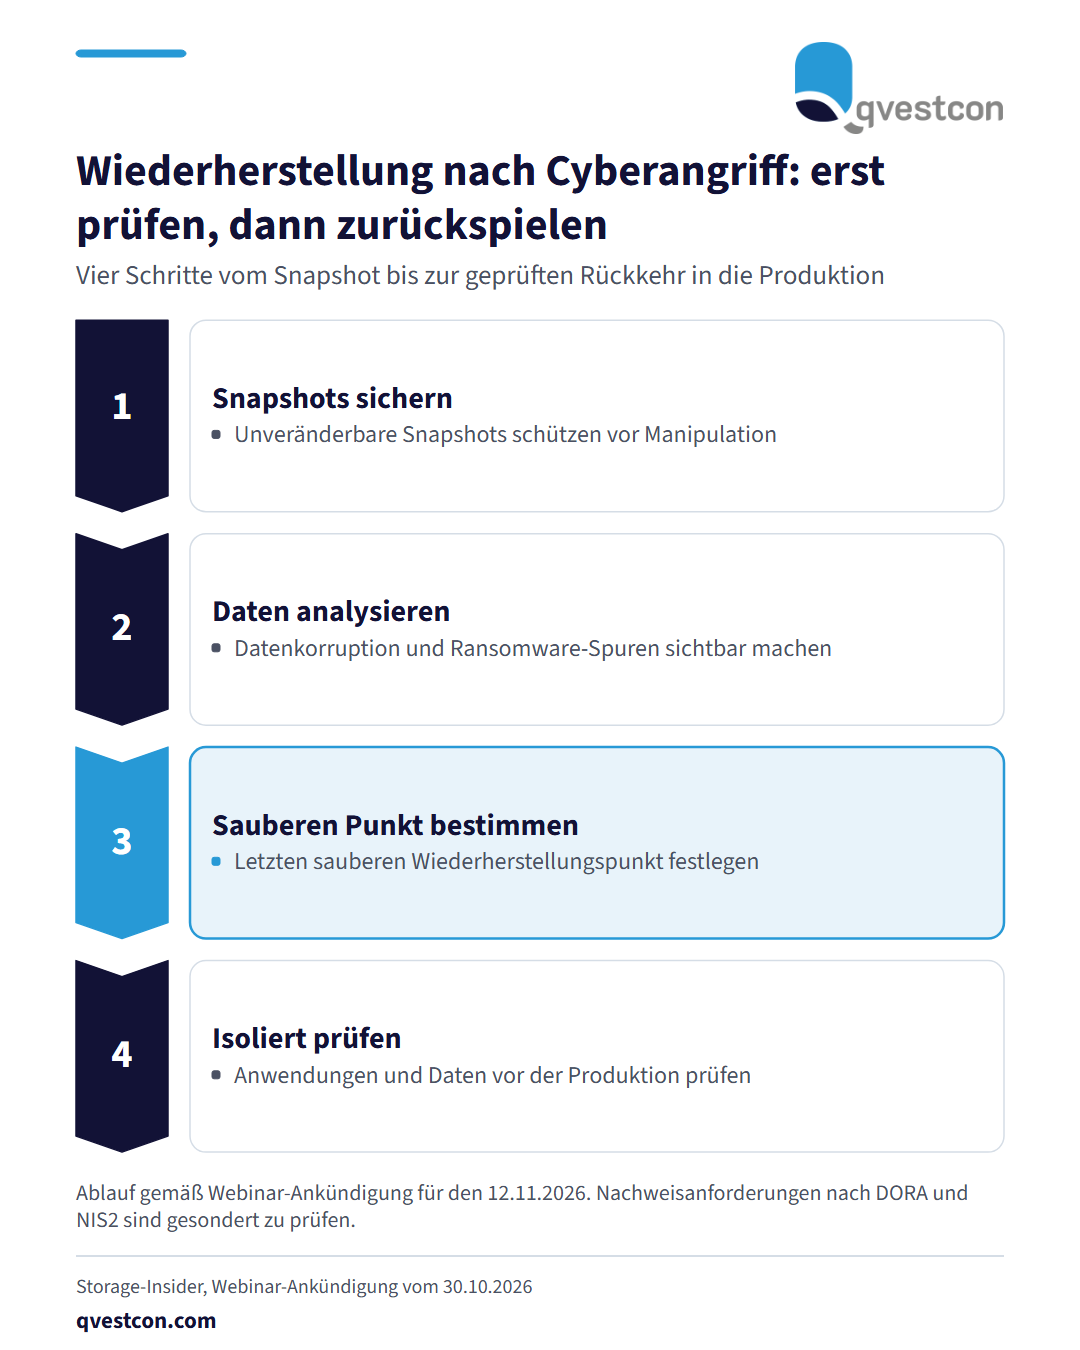
Nach einem Cyberangriff ist die Frage, welchen Daten noch zu trauen ist, oft schwerer zu beantworten als die Abwehr selbst. Ein Webinar am 12.11.2026 von 10:00 bis 11:00 Uhr behandelt dazu ein Vorgehen in vier Schritten. Erstens schützen unveränderbare Snapshots Daten vor Manipulation. Zweitens macht eine inhaltliche Analyse Datenkorruption und Ransomware-Spuren sichtbar. Drittens lässt sich daraus der letzte saubere Wiederherstellungspunkt bestimmen. Viertens werden Anwendungen und Daten in einer isolierten Umgebung geprüft, bevor sie in die Produktion zurückkehren. Für Banken, Versicherer und Finanzdienstleister ist der Nachweis wichtig: Das Webinar geht darauf ein, was DORA und NIS2 an Nachweisen verlangen. Praktisch heißt das für Vorstand, COO, CISO und Compliance: Legen Sie vorab fest, nach welchen Kriterien ein Wiederherstellungspunkt als sauber gilt, und dokumentieren Sie die Prüfung vor dem Zurückspielen. So lässt sich die Wiederherstellung auch in der Prüfungsplanung belegen.