
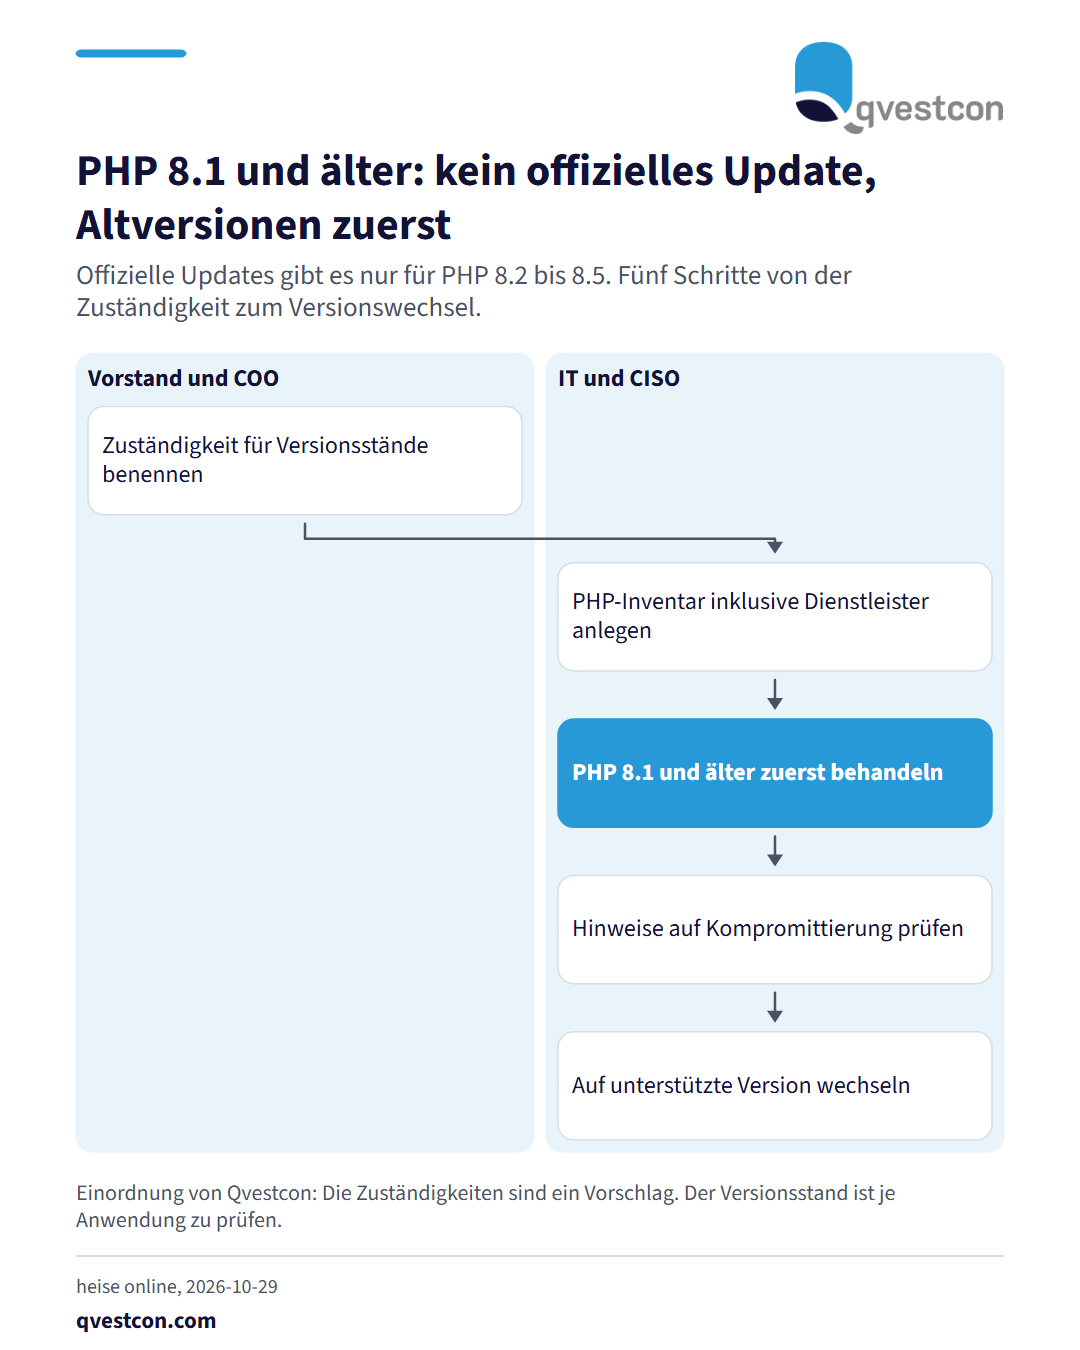
Nach der PHP-Sicherheitslücke PHP2Shell erhalten nur noch die PHP-Versionen 8.2.35, 8.3.36, 8.4.27 und 8.5.12 offizielle Updates. PHP 8.1 und ältere Versionen sind davon ausgenommen. Für Banken und Versicherer heißt das: Alle PHP-Anwendungen im eigenen Haus und bei Dienstleistern sind auf ihren Versionsstand zu prüfen. Nach heise online ist für ältere Versionen allenfalls ein Backport des Patches zu finden, ein Versionssprung bleibt unvermeidbar. Bewährte Reihenfolge: Erstens ein Inventar aller PHP-Anwendungen mit Versionsstand anlegen, auch bei Dienstleistern. Zweitens Anwendungen auf PHP 8.1 und älter zuerst behandeln. Drittens Hinweise auf eine Kompromittierung prüfen. Viertens auf eine unterstützte Version wechseln und dabei Breaking Changes systematisch suchen. Automatisierte Tests dienen als Sicherheitsnetz. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, die Zuständigkeit für Versionsstände im Informationsregister und im IKT-Risikomanagement (Informations- und Kommunikationstechnik) eindeutig zu benennen. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge #PHP #ITSicherheit