
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Oracle WebLogic: kritische Lücke ohne Anmeldung

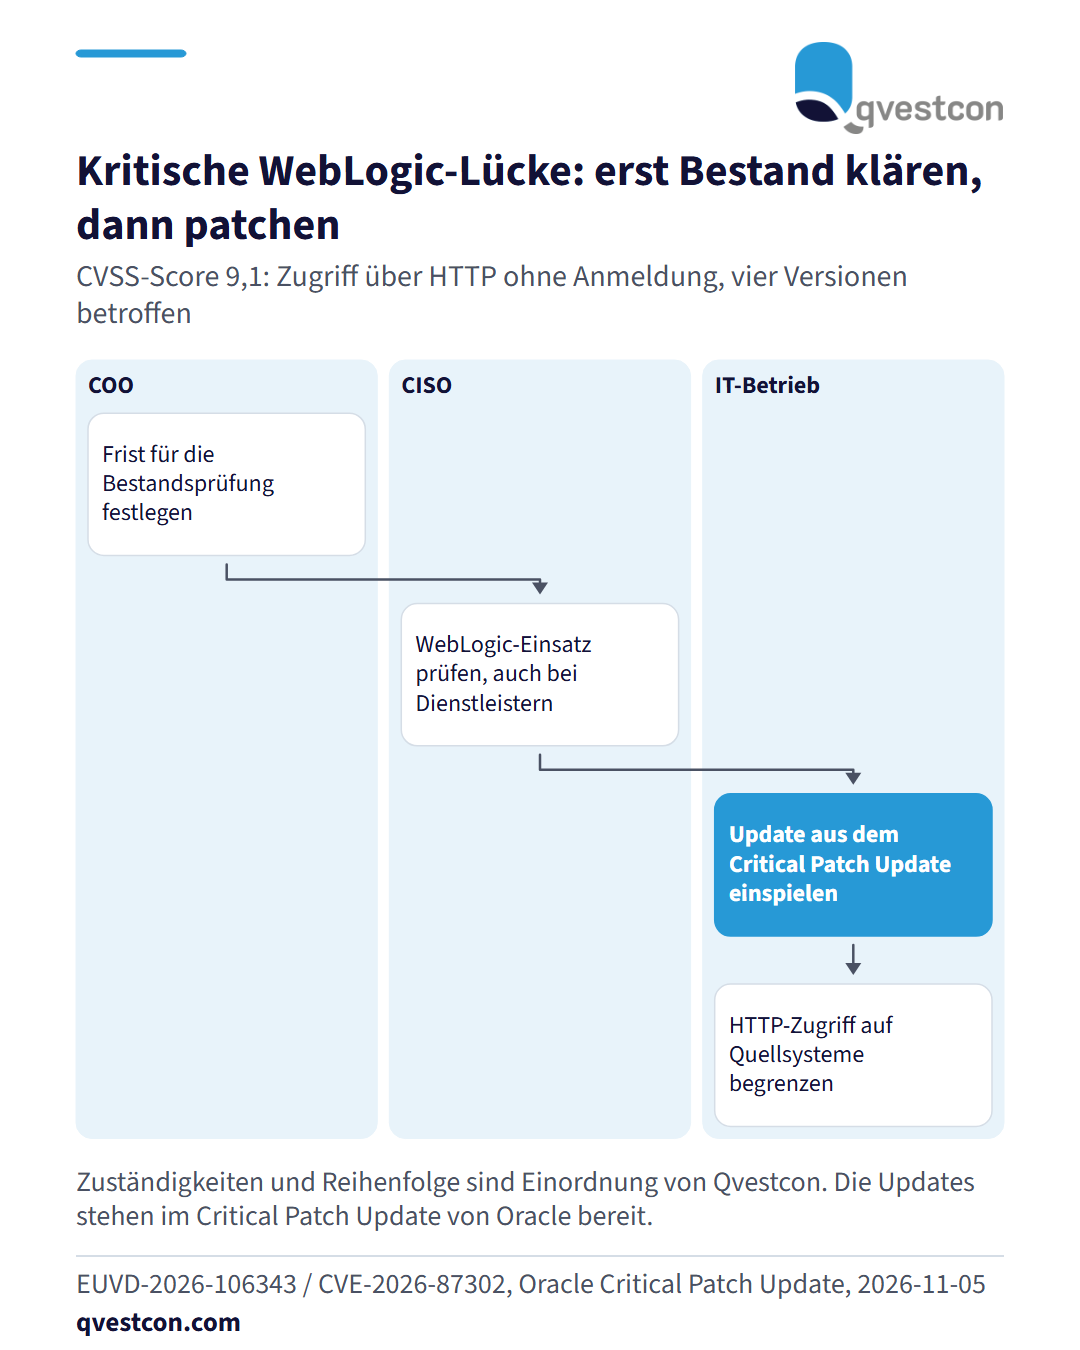
Eine kritische Sicher­heits­lü­cke in Oracle WebLogic Server (CVE-2026-87302, CVSS-Score 9,1) erlaubt Angreifern, über HTTP ohne Anmeldung Daten zu lesen, zu verändern oder zu löschen. Betroffen sind die Versionen 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 und 15.1.1.0.0. Updates stehen im Critical Patch Update von Oracle bereit. Für Banken und Versicherer beginnt die Umsetzung mit einer Frage: Wo läuft WebLogic, auch bei Dienst­leis­tern? Danach werden die Updates eingespielt und der HTTP-Zugriff auf die notwendigen Quellsysteme begrenzt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die schnelle Reaktion selten am Update selbst. Meist fehlt der Überblick über die eingesetzte Middleware im Infor­ma­ti­ons­re­gis­ter.

Dienstleister

Ablaufdiagramm mit drei Rollen. Der COO legt die Frist für die Bestandsprüfung fest, der CISO prüft den WebLogic-Einsatz auch bei Dienstleistern, der IT-Betrieb spielt das Update ein und begrenzt den HTTP-Zugriff.

Eine kritische Sicher­heits­lü­cke in Oracle WebLogic Server (CVE-2026-87302, CVSS-Score 9,1) erlaubt Angreifern, über HTTP ohne Anmeldung Daten zu lesen, zu verändern oder zu löschen. Betroffen sind die Versionen 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 und 15.1.1.0.0. Updates stehen im Critical Patch Update von Oracle bereit. Für Banken und Versicherer beginnt die Umsetzung mit einer Frage: Wo läuft WebLogic, auch bei Dienst­leis­tern? Danach werden die Updates eingespielt und der HTTP-Zugriff auf die notwendigen Quellsysteme begrenzt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die schnelle Reaktion selten am Update selbst. Meist fehlt der Überblick über die eingesetzte Middleware im Infor­ma­ti­ons­re­gis­ter.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News