
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Digitale Souveränität ist mehr als der Speicherort der Daten

Cloud-Projekte geraten nach Darstellung eines Anbieter-eBooks vom 30.10.2026 selten wegen der Technik ins Stocken. Häufiger bremst Unsicherheit: neue Regulierungen, offene Fristen und steigende Compliance-Anforderungen. Ent­schei­dun­gen werden verschoben, Architekturen überreguliert, Innovation wird ausgebremst. Digitale Souveränität werde zu oft auf den Speicherort reduziert. Kontrolle entsteht laut Quelle erst aus dem Zusammenspiel von Governance, Zugriff, Ver­schlüs­se­lung, Audi­tier­bar­keit und Betriebs­mo­dell. Souveränität sei kein Maxi­mal­prin­zip für alles, sondern solle risikobasiert, mit klaren Ent­schei­dungs­mo­del­len und einer steuerbaren Multi-Cloud-Architektur umgesetzt werden. Für Banken und Versicherer folgt daraus eine praktische Prüfliste: Für jedes Cloud-Vorhaben werden diese fünf Punkte einzeln dokumentiert und nach Schutzbedarf gewichtet. So lassen sich Ent­schei­dun­gen treffen, statt sie zu vertagen. Der Text stammt von einem Anbieter und ist als dessen Darstellung einzuordnen.

Compliance

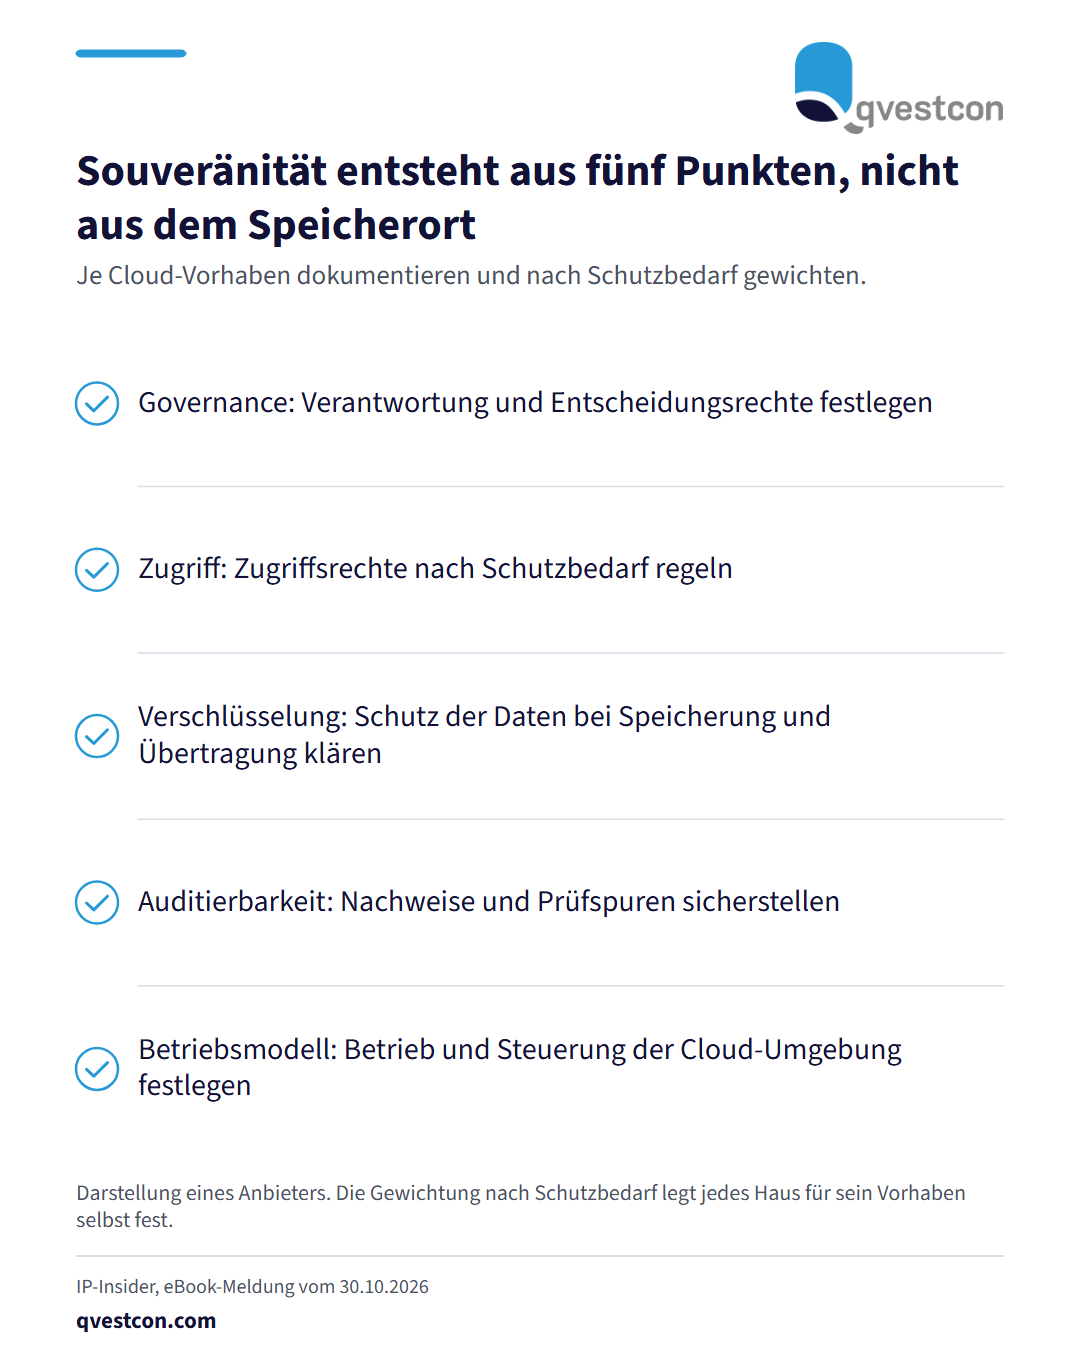
Checkliste mit fünf Punkten für Cloud-Vorhaben: Governance, Zugriff, Verschlüsselung, Auditierbarkeit und Betriebsmodell. Jeder Punkt wird dokumentiert und nach Schutzbedarf gewichtet.

Cloud-Projekte geraten nach Darstellung eines Anbieter-eBooks vom 30.10.2026 selten wegen der Technik ins Stocken. Häufiger bremst Unsicherheit: neue Regulierungen, offene Fristen und steigende Compliance-Anforderungen. Ent­schei­dun­gen werden verschoben, Architekturen überreguliert, Innovation wird ausgebremst. Digitale Souveränität werde zu oft auf den Speicherort reduziert. Kontrolle entsteht laut Quelle erst aus dem Zusammenspiel von Governance, Zugriff, Ver­schlüs­se­lung, Audi­tier­bar­keit und Betriebs­mo­dell. Souveränität sei kein Maxi­mal­prin­zip für alles, sondern solle risikobasiert, mit klaren Ent­schei­dungs­mo­del­len und einer steuerbaren Multi-Cloud-Architektur umgesetzt werden. Für Banken und Versicherer folgt daraus eine praktische Prüfliste: Für jedes Cloud-Vorhaben werden diese fünf Punkte einzeln dokumentiert und nach Schutzbedarf gewichtet. So lassen sich Ent­schei­dun­gen treffen, statt sie zu vertagen. Der Text stammt von einem Anbieter und ist als dessen Darstellung einzuordnen.

Ori­gi­nal­quelle: IP-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Compliance · alle Qvestcon-News