
CyberVeröffentlicht am
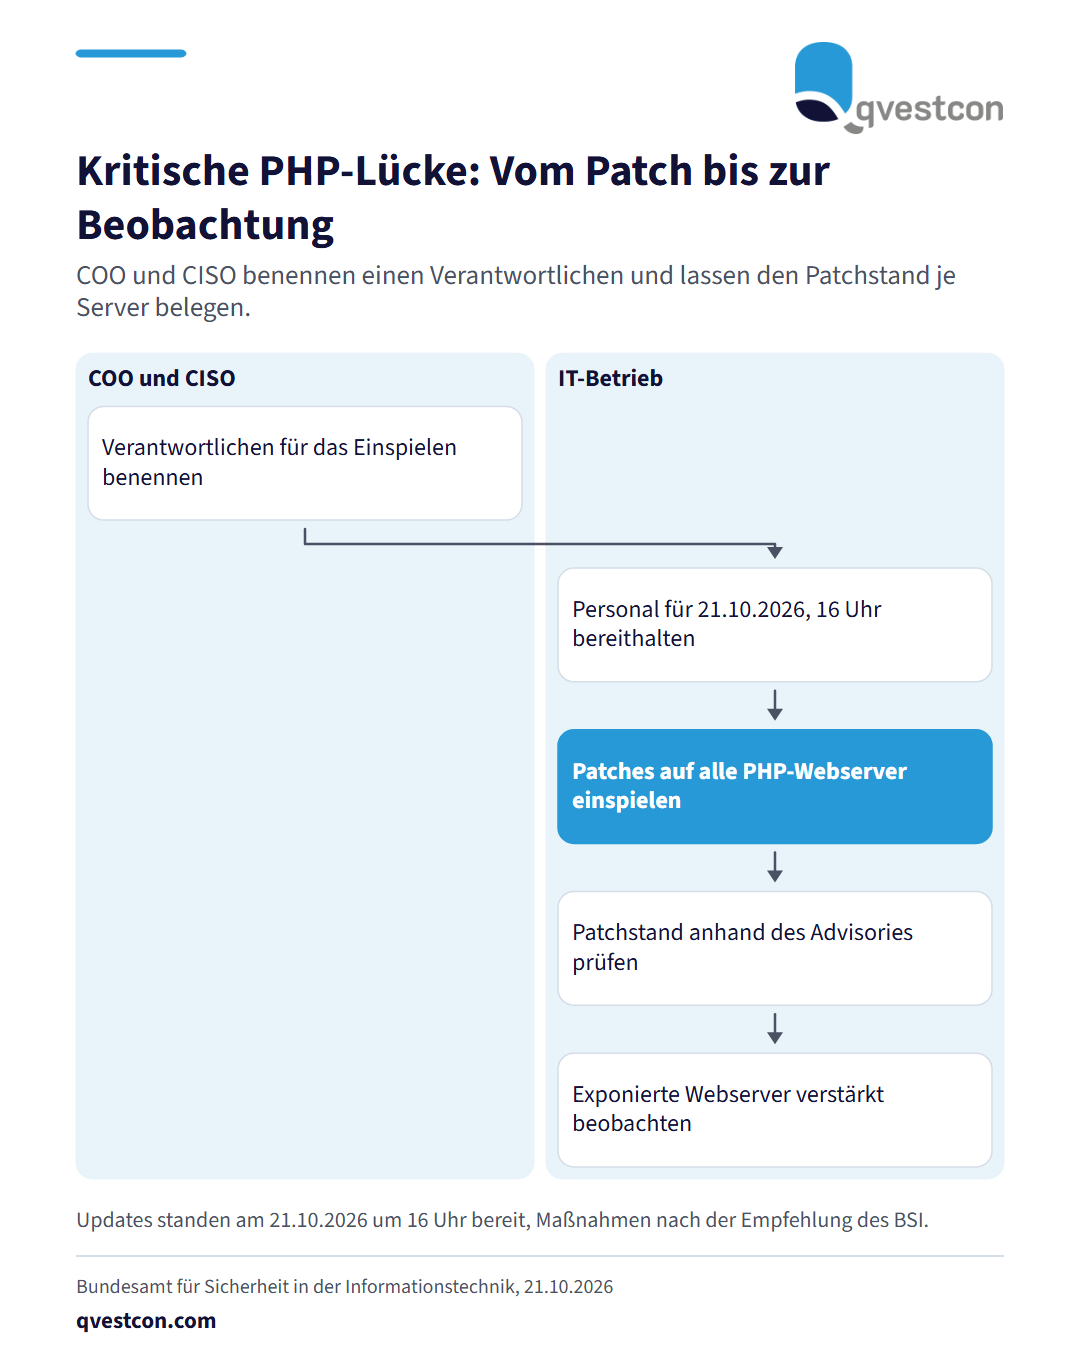
Das BSI hat am 21.10.2026 vor kritischen Schwachstellen in der Programmiersprache PHP gewarnt. Nach aktuellem Kenntnisstand sind alle bekannten PHP-Versionen bis mindestens PHP 5 verwundbar. Derzeit kann nicht ausgeschlossen werden, dass Angreifer aus der Ferne Schadcode auf Webservern ausführen. Die Entwickler stellten am 21.10.2026 um 16 Uhr Patches bereit. BSI-Vizepräsident Thomas Caspers hält laut BSI eine großflächige Ausnutzung innerhalb weniger Stunden nach dem Erscheinen der Updates für wahrscheinlich, weil Angreifer die Updates mit KI-gestützten Werkzeugen analysieren können. Das BSI ruft zu drei Schritten auf. Erstens personelle Ressourcen für den Veröffentlichungszeitpunkt bereithalten. Zweitens die Patches sofort auf alle PHP-Webserver einspielen. Drittens den Patchstatus anhand des Advisories prüfen und exponierte Webserver verstärkt auf Auffälligkeiten beobachten. Für Banken und Versicherer heißt das: Wer Kundenportale, Vermittlerportale oder Antragsstrecken auf PHP betreibt, braucht eine aktuelle Liste dieser Server und einen benannten Verantwortlichen für das Einspielen. Umgesetzt ist die Maßnahme, wenn der Patchstand je Server belegt ist.
Originalquelle: Bundesamt für Sicherheit in der Informationstechnik (BSI) →