
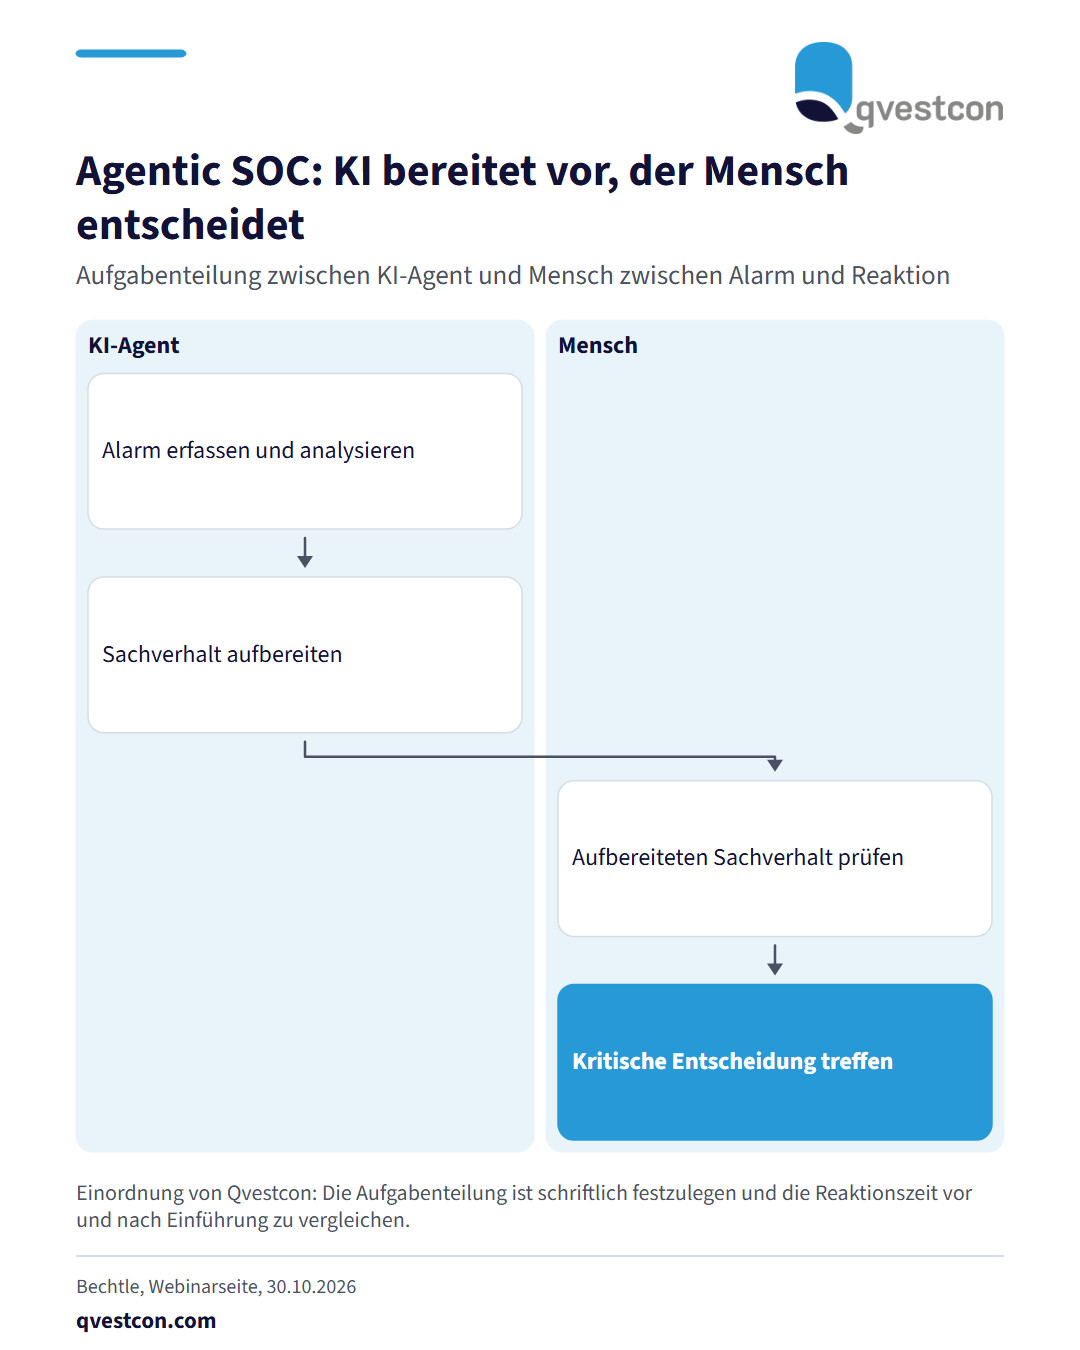
Ein Webinar am 03.11.2026 von 11:00 bis 12:00 Uhr beschreibt den Weg vom klassischen Security Operations Center (SOC) zum Agentic SOC. Ausgangspunkt: Viele Organisationen haben bereits EDR, NDR, SIEM oder Threat Intelligence, dennoch entsteht eine Zeitlücke zwischen Erkennung und Reaktion, weil Menschen nur eine begrenzte Zahl von Alarmen analysieren können. Ein Agentic SOC setzt KI-Agenten für zeitintensive Aufgaben in Detection und Analyse ein. Analysten starten dann nicht mit einem einzelnen Alarm, sondern mit einem bereits aufbereiteten Sachverhalt. Kritische Entscheidungen bleiben beim Menschen. Für CISO und Verantwortliche in Banken und Versicherern ergibt sich ein Vorgehen in drei Schritten: Erstens messen, wie viel Zeit zwischen Alarm und Reaktion vergeht. Zweitens festlegen, welche Analyseaufgaben ein KI-Agent vorbereiten darf. Drittens schriftlich regeln, welche Entscheidungen ausschließlich der Mensch trifft. Umgesetzt ist das, wenn die Aufgabenteilung dokumentiert ist und die Reaktionszeit vor und nach der Einführung vergleichbar vorliegt.