
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

ESMA prüft Kryp­to­ver­wah­rer auf digitale Resilienz

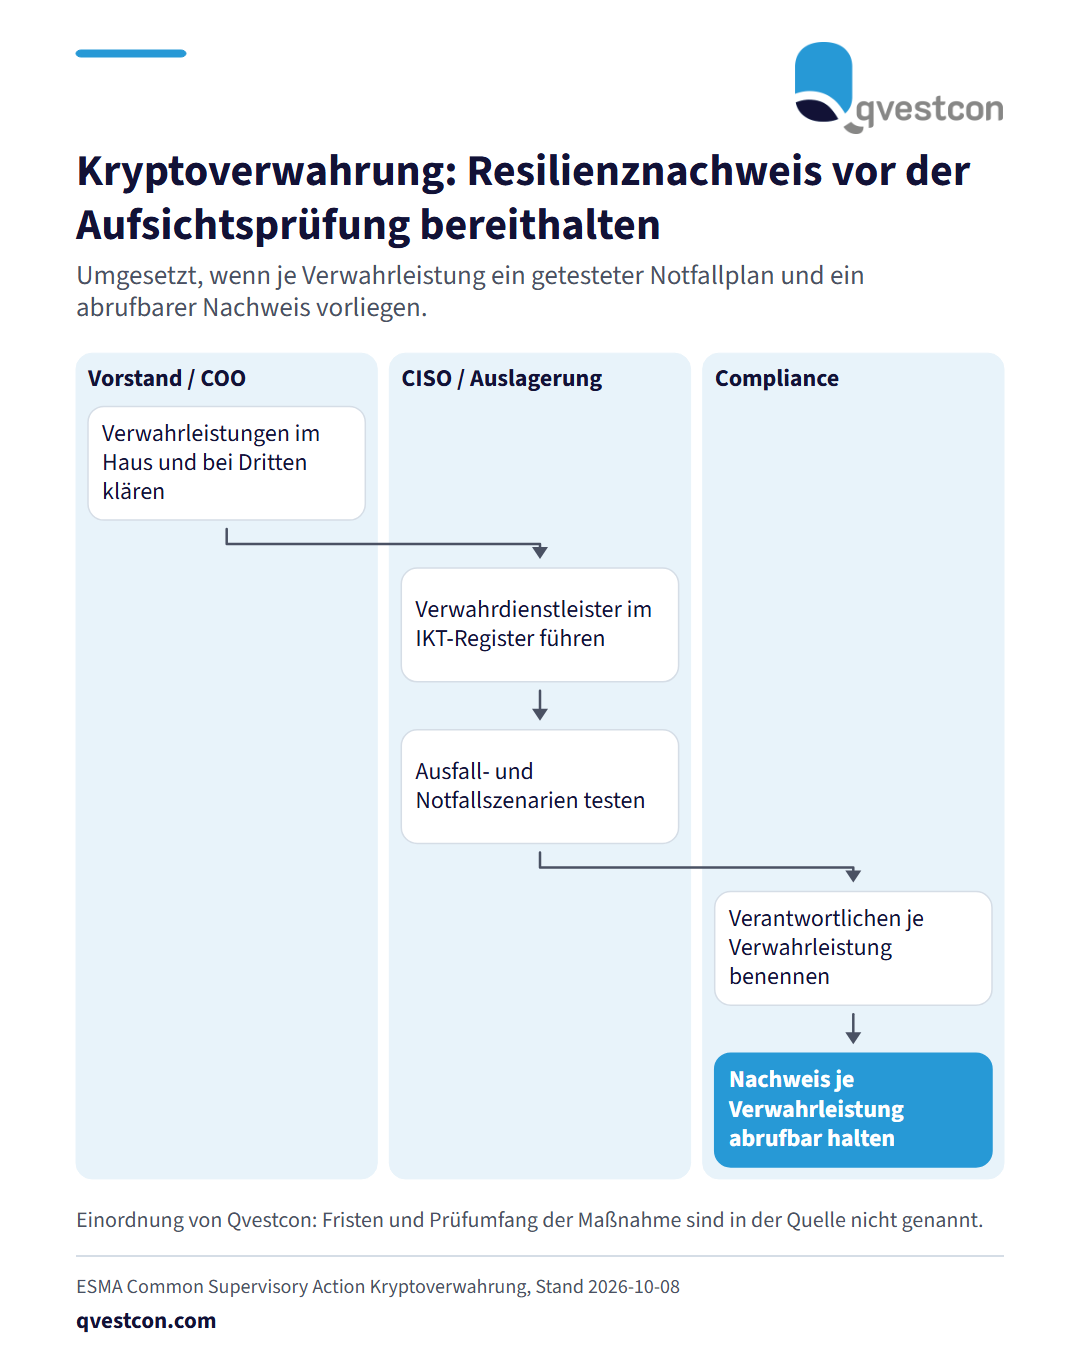
Die europäische Wertpapier- und Marktaufsicht ESMA richtet eine koordinierte Auf­sichts­maß­nahme (Common Supervisory Action) erstmals gezielt auf die digitale operationelle Resilienz von Kryp­to­ver­wahr­stel­len. Die Aufsicht erhöht damit den Druck auf Anbieter von Kryptowerte-Dienst­leis­tun­gen. Banken und Finanz­dienst­leis­ter mit Kryp­to­ak­ti­vi­tä­ten sollten die Maßnahme nicht ignorieren. Einordnung von Qvestcon, so gehen Praktiker vor: Zuerst klären Vorstand oder COO, welche Ver­wahr­leis­tun­gen im Haus und welche bei Dritten laufen. Danach prüfen IT-Sicherheit und Aus­la­ge­rungs­ma­nage­ment, ob jeder Ver­wahr­dienst­leis­ter im IKT-Register geführt ist und ob Ausfall- und Not­fall­sze­na­rien getestet sind. Zuletzt benennt die Compliance je Ver­wahr­leis­tung einen Ver­ant­wort­li­chen. Umgesetzt ist das, wenn für jede Ver­wahr­leis­tung ein getesteter Notfallplan und ein abrufbarer Nachweis vorliegen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, solche Nachweise schon vor einer Prüfung bereit­zu­hal­ten. Fristen und Prüfumfang der Maßnahme nennt die Quelle nicht. Beides bleibt offen.

Auslagerung

Ablaufdiagramm mit drei Rollen. Vorstand oder COO klärt die Verwahrleistungen. Der CISO führt Verwahrdienstleister im IKT-Register und testet Ausfallszenarien. Compliance benennt Verantwortliche und hält den Nachweis je Verwahrleistung bereit.

Die europäische Wertpapier- und Marktaufsicht ESMA richtet eine koordinierte Auf­sichts­maß­nahme (Common Supervisory Action) erstmals gezielt auf die digitale operationelle Resilienz von Kryp­to­ver­wahr­stel­len. Die Aufsicht erhöht damit den Druck auf Anbieter von Kryptowerte-Dienst­leis­tun­gen. Banken und Finanz­dienst­leis­ter mit Kryp­to­ak­ti­vi­tä­ten sollten die Maßnahme nicht ignorieren. Einordnung von Qvestcon, so gehen Praktiker vor: Zuerst klären Vorstand oder COO, welche Ver­wahr­leis­tun­gen im Haus und welche bei Dritten laufen. Danach prüfen IT-Sicherheit und Aus­la­ge­rungs­ma­nage­ment, ob jeder Ver­wahr­dienst­leis­ter im IKT-Register geführt ist und ob Ausfall- und Not­fall­sze­na­rien getestet sind. Zuletzt benennt die Compliance je Ver­wahr­leis­tung einen Ver­ant­wort­li­chen. Umgesetzt ist das, wenn für jede Ver­wahr­leis­tung ein getesteter Notfallplan und ein abrufbarer Nachweis vorliegen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, solche Nachweise schon vor einer Prüfung bereit­zu­hal­ten. Fristen und Prüfumfang der Maßnahme nennt die Quelle nicht. Beides bleibt offen.

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Auslagerung · alle Qvestcon-News