
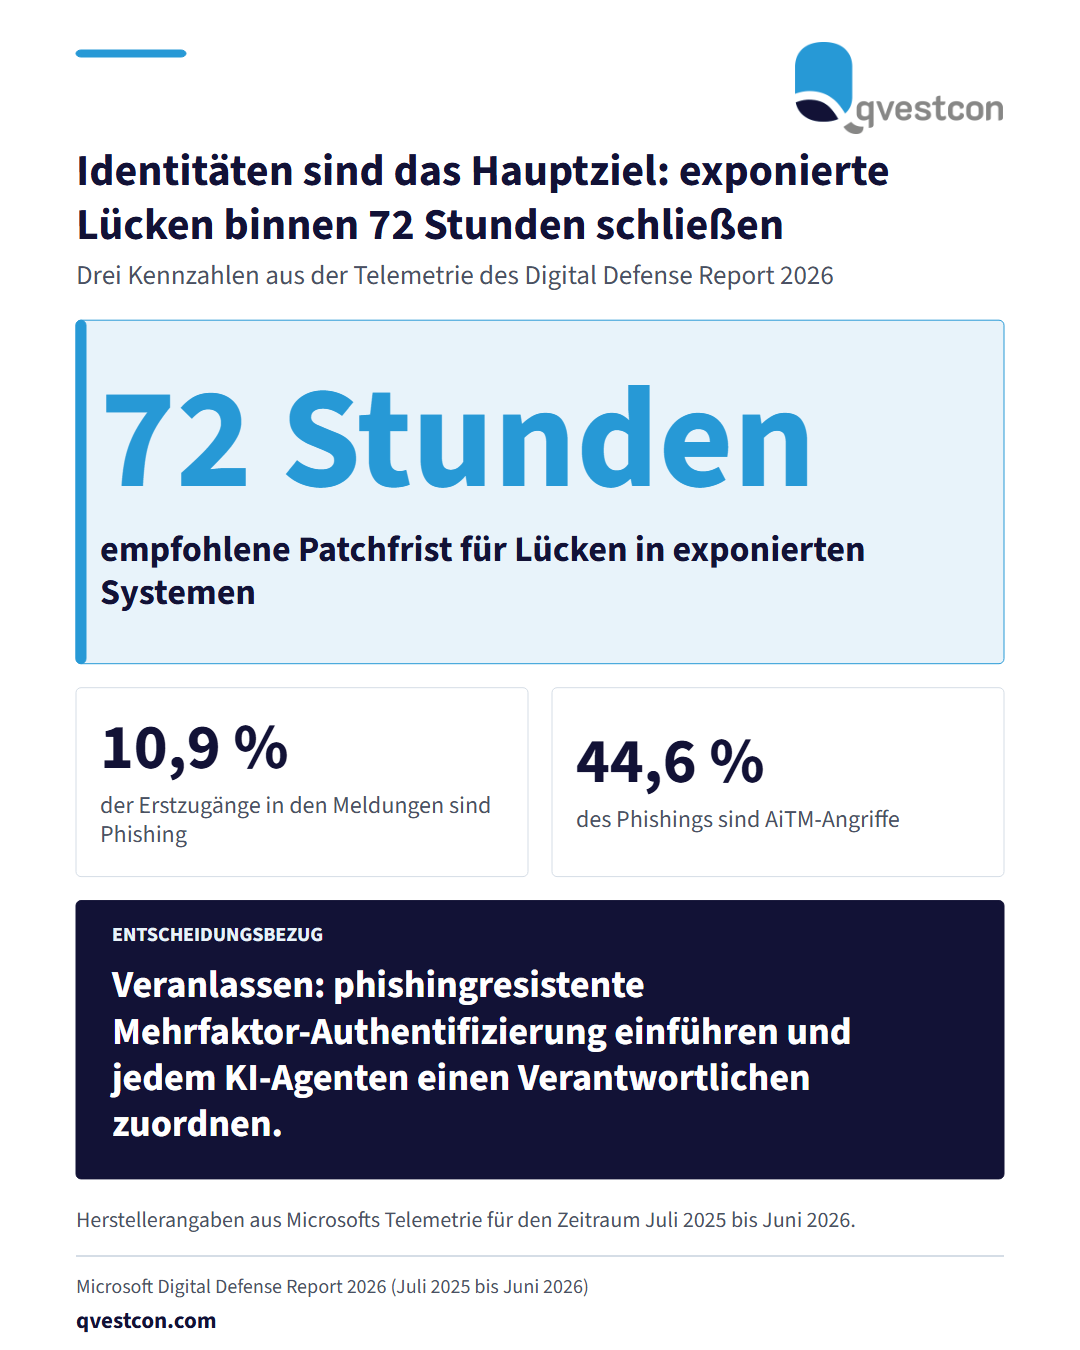
Microsoft wertet im Digital Defense Report 2026 seine Telemetriedaten von Juli 2025 bis Juni 2026 aus. Ergebnis: Angreifer nutzen seltener eigene Schadsoftware und missbrauchen stattdessen gültige Konten, Cloud-Dienste und Verwaltungswerkzeuge. Bei den Erstzugängen aus Meldungen von Defender Experts macht Phishing 10,9 Prozent aus, davon entfallen 44,6 Prozent auf AiTM-Phishing (Adversary in the Middle). Dabei sitzt der Angreifer als Reverse-Proxy zwischen Nutzer und echter Anmeldeseite und greift Sitzungscookies ab. Bösartige Anrufe über Microsoft Teams haben im wöchentlichen Volumen bestätigter Angriffe um 502 Prozent zugenommen. Passwortspray-Angriffe machen über 99 Prozent der beobachteten Erstzugriffsversuche auf Cloud-Konten aus. Maßnahmen aus dem Bericht in einer umsetzbaren Reihenfolge: Phishingresistente Mehrfaktor-Authentifizierung und Passkeys einführen. Berechtigungen auf das nötige Maß begrenzen. Neu erkannte Lücken in internetseitig erreichbaren oder identitätsbezogenen Systemen binnen 72 Stunden schließen. Für Teams eine Warnung bei Anrufen externer Nutzer einschalten und Fernwartungswerkzeuge auf IT-Gruppen beschränken. KI-Tools und Agenten inventarisieren, ihre Zugriffe minimal halten und jedem einen Verantwortlichen zuordnen. Nach einem Vorfall reicht die Wiederherstellung der Systeme nicht aus: Zugänge, Tokens und Schlüssel werden rotiert, betroffene Konten geprüft und Sitzungen widerrufen. Ein Notfallplan für Token- und Schlüsselkompromittierungen gehört vorab in die Schublade des CISO. Umgesetzt ist die Anforderung, wenn die Patchfrist gemessen wird und jeder Agent einen benannten Verantwortlichen hat.