
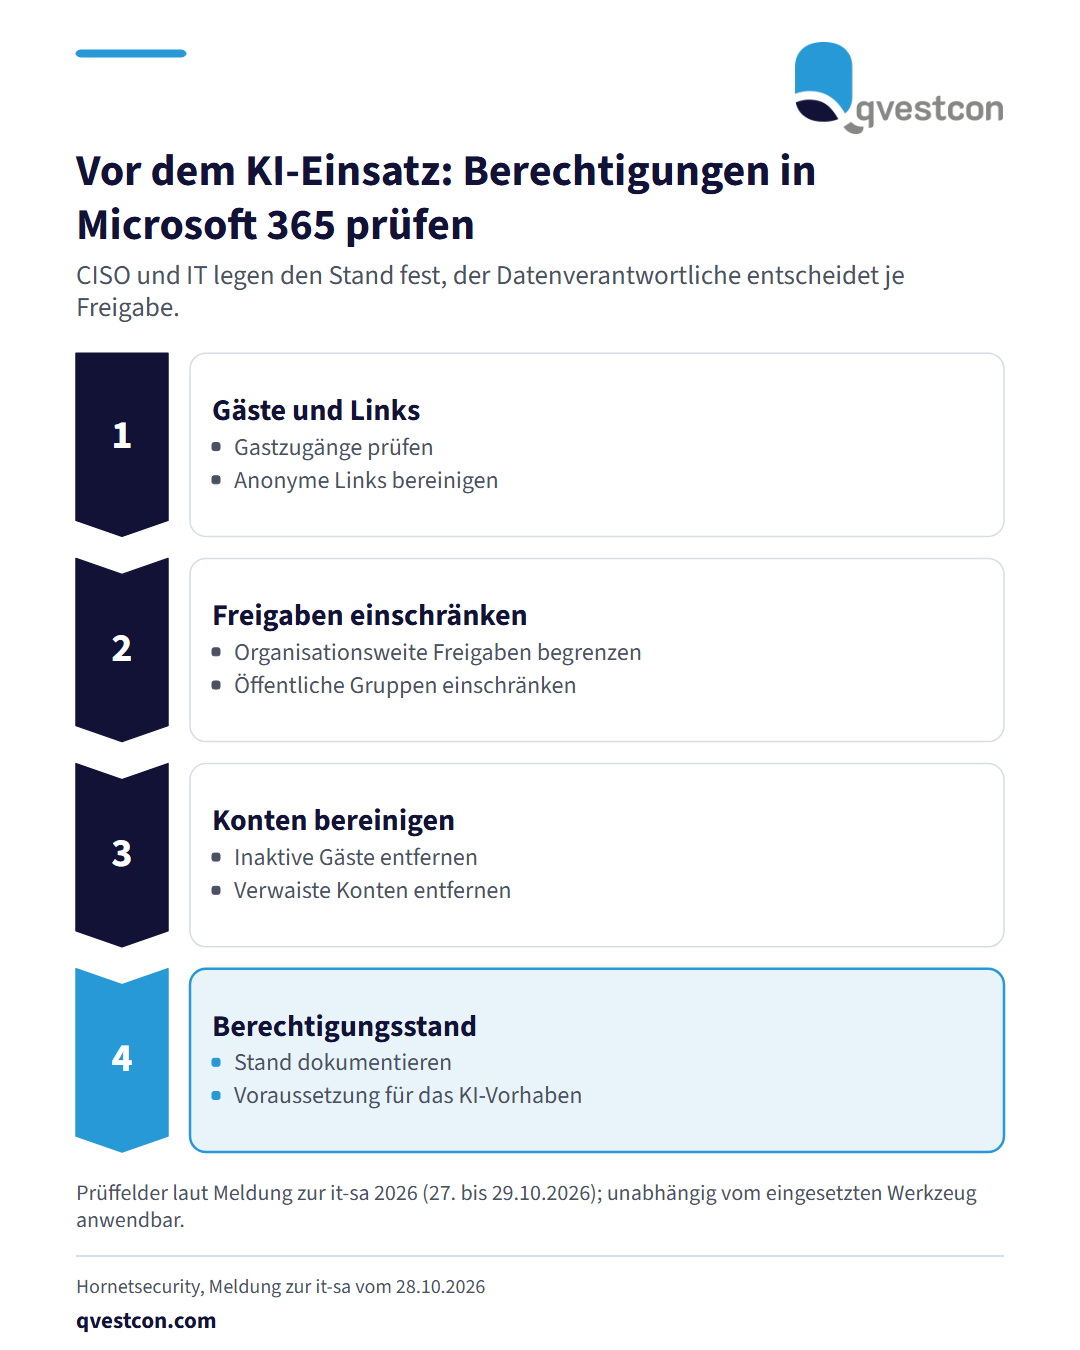
Wer in Microsoft 365 einen KI-Assistenten einführt, macht jede zu weit gefasste Freigabe wirksamer. Hornetsecurity stellte dazu auf der it-sa (27. bis 29.10.2026, Nürnberg) Funktionen vor. Die Funktion Tenant Risk Exposure soll ab Herbst 2026 anonyme Zugriffe, externe Nutzer, organisationsweite Berechtigungen, öffentliche Gruppen, inaktive Gäste und verwaiste Konten ausweisen. Unabhängig vom Werkzeug ist diese Liste ein brauchbarer Prüfplan für CISO und IT. Reihenfolge, die sich aus unserer Sicht bewährt: erst Gastzugänge und anonyme Links bereinigen, dann organisationsweite Freigaben auf Teams, SharePoint und OneDrive einschränken, zuletzt verwaiste Konten entfernen. Ergebnis ist ein dokumentierter Berechtigungsstand, den Sie dem KI-Vorhaben als Voraussetzung zuordnen. Das Bild eines Berichts ersetzt keine Entscheidung: Ob eine Freigabe bleibt, legt der Datenverantwortliche fest.