
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

KI-Agenten im Unternehmen: Rechte begrenzen, Löschen freigeben

Die Open-Source-Plattform PipesHub ist in Version 1.0.0 erschienen. Sie verbindet Unter­neh­mens­wis­sen aus Diensten wie Slack, Jira, GitHub oder Microsoft 365 für die interne Suche und für KI-Agenten. Für Banken und Versicherer sind die Leitplanken ein Pra­xis­bei­spiel für den Einsatz von KI-Agenten: Die Plattform übernimmt die Zugriffs­rechte der Quellsysteme, wer ein Dokument nicht sehen darf, erhält auch über den Agenten keine Auskunft. Agenten lassen sich auf zugewiesene Werkzeuge beschränken, löschende Operationen verlangen eine ausdrückliche Freigabe, und selbst erzeugte SQL-Abfragen laufen ohne Genehmigung nur lesend. Wer ein Upgrade von Version 0.10.0 plant, muss beachten, dass SAML-Anmeldung und generischer OAuth-Login entfallen sind. Die Authen­ti­fi­zie­rung ist vor dem Update umzustellen. Prüfbar machen Fachbereich und IT die Umsetzung an vier Fragen: Welche Werkzeuge darf der Agent nutzen? Wer gibt Löschvorgänge frei? Gelten die Rechte der Quellsysteme? Ist die Anmeldung nach einem Update noch gesichert? #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge #Künst­lich­eIn­tel­li­genz #ITSicherheit

Dienstleister

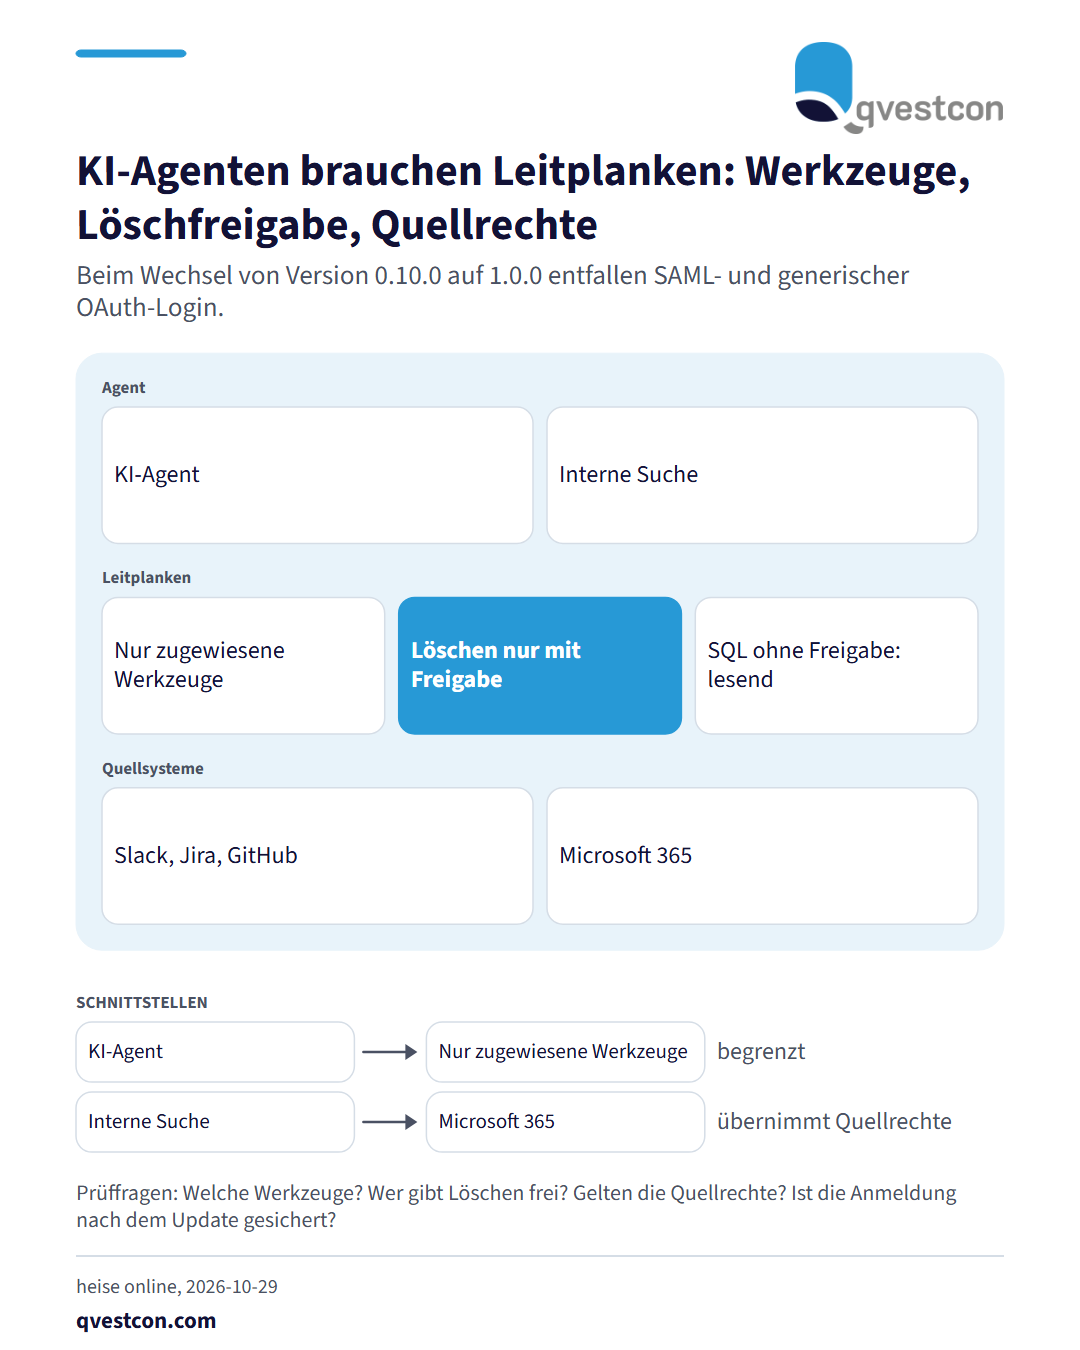
Architekturbild mit drei Schichten. Oben der KI-Agent und die interne Suche. In der Mitte die Leitplanken: nur zugewiesene Werkzeuge, Löschen nur mit Freigabe, SQL ohne Freigabe nur lesend. Unten die Quellsysteme, deren Zugriffsrechte übernommen werden.

Die Open-Source-Plattform PipesHub ist in Version 1.0.0 erschienen. Sie verbindet Unter­neh­mens­wis­sen aus Diensten wie Slack, Jira, GitHub oder Microsoft 365 für die interne Suche und für KI-Agenten. Für Banken und Versicherer sind die Leitplanken ein Pra­xis­bei­spiel für den Einsatz von KI-Agenten: Die Plattform übernimmt die Zugriffs­rechte der Quellsysteme, wer ein Dokument nicht sehen darf, erhält auch über den Agenten keine Auskunft. Agenten lassen sich auf zugewiesene Werkzeuge beschränken, löschende Operationen verlangen eine ausdrückliche Freigabe, und selbst erzeugte SQL-Abfragen laufen ohne Genehmigung nur lesend. Wer ein Upgrade von Version 0.10.0 plant, muss beachten, dass SAML-Anmeldung und generischer OAuth-Login entfallen sind. Die Authen­ti­fi­zie­rung ist vor dem Update umzustellen. Prüfbar machen Fachbereich und IT die Umsetzung an vier Fragen: Welche Werkzeuge darf der Agent nutzen? Wer gibt Löschvorgänge frei? Gelten die Rechte der Quellsysteme? Ist die Anmeldung nach einem Update noch gesichert? #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge #Künst­lich­eIn­tel­li­genz #ITSicherheit

Ori­gi­nal­quelle: heise online →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News