
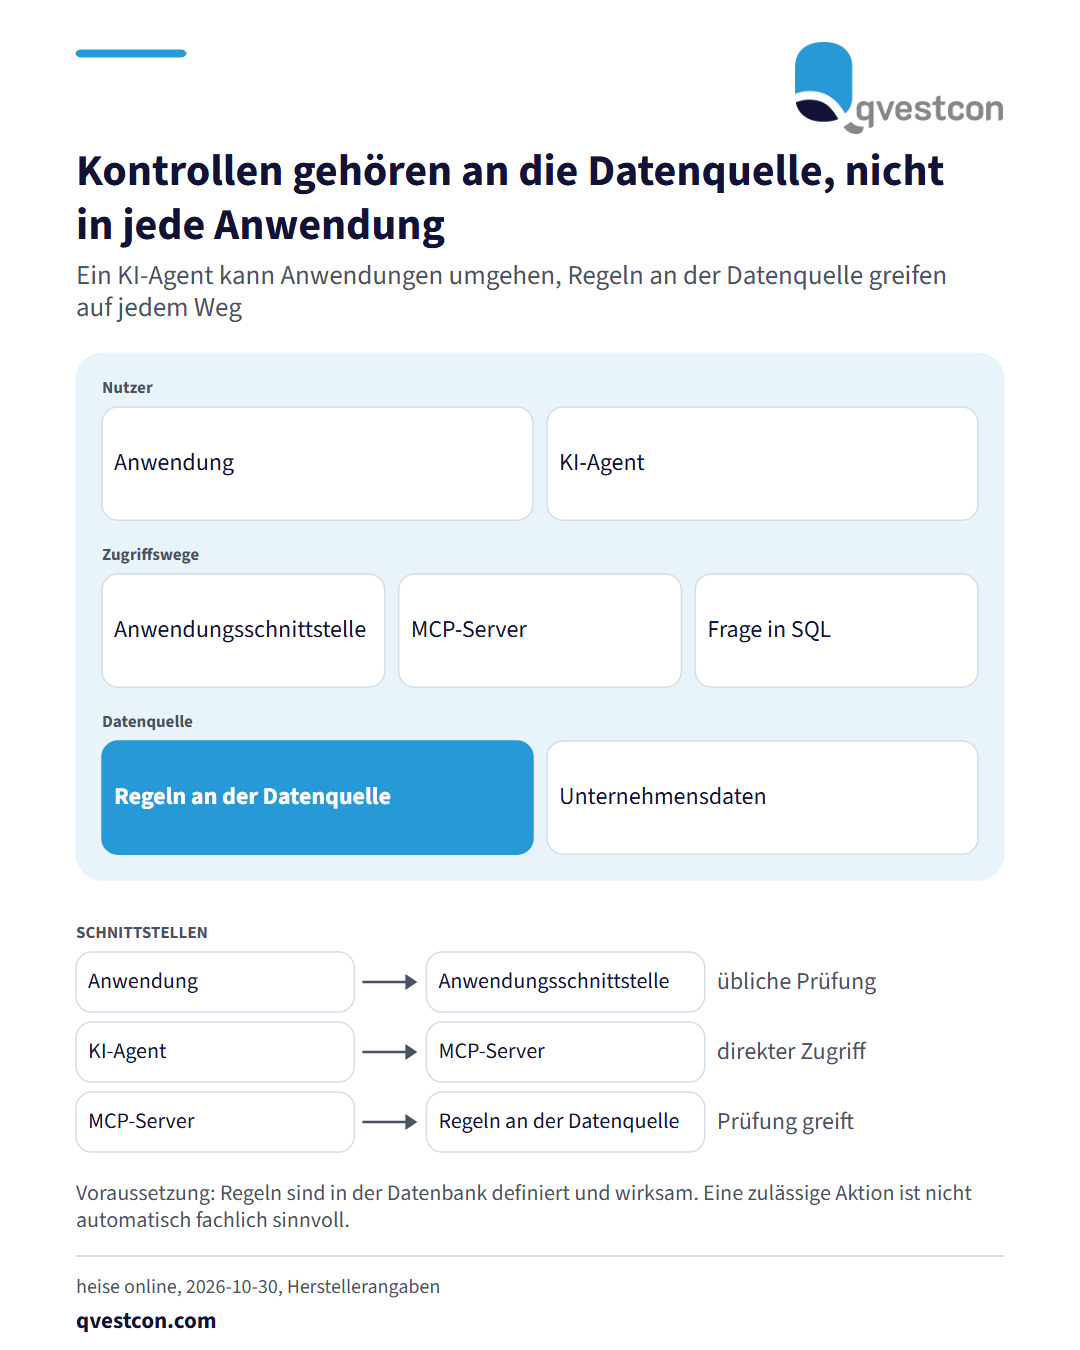
Oracle hat auf der Oracle AI World in Las Vegas die Deep Trust AI Architecture vorgestellt. Der Ansatz soll Sicherheits- und Geschäftsregeln unabhängig davon durchsetzen, welche Anwendung oder welcher KI-Agent auf Unternehmensdaten zugreift. Hintergrund: Regeln, die nur in einer Anwendung stehen, schützen nur Zugriffe über diese Anwendung. Ein Agent kann über einen Server für das Model Context Protocol (MCP) oder über die Übersetzung natürlichsprachlicher Fragen in SQL direkt auf eine Datenbank zugreifen. Die dort fehlenden Prüfungen laufen dann nicht. Nach Angabe von Oracle prüft die Datenbank die Benutzeridentität anhand eines kryptografisch signierten Tokens aus dem Unternehmensverzeichnis. SQL Assertions hinterlegen fachliche Bedingungen, etwa ein Ausgabenlimit je Mitarbeiter. Eine solche Änderung soll die Datenbank unabhängig vom Auftraggeber ablehnen. Voraussetzung bleibt laut Quelle, dass die Regeln in der Datenbank definiert und für den jeweiligen Zugriff wirksam sind. Eine zulässige Aktion ist zudem nicht automatisch fachlich sinnvoll, und eine Zugriffskontrolle allein gewährleistet keine korrekten Antworten. Für Banken und Versicherer, die KI-Agenten an Kernsysteme anbinden, ist das Prinzip der Kern: Kontrollen gehören an die Datenquelle und nicht in jede einzelne Anwendung. Praktisch heißt das, vor der Anbindung eines Agenten zu klären, welche Regeln heute nur in Anwendungen stecken, welche davon ein Direktzugriff umgehen würde und wo sie zentral abgebildet werden. Oracle nennt keinen gemeinsamen Einführungstermin und keinen Gesamtpreis, deshalb ist die Verfügbarkeit je Komponente zu prüfen. Das ist eine Einordnung von Qvestcon.