
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

RC4 im Active Directory: Ausnahmen finden und abbauen

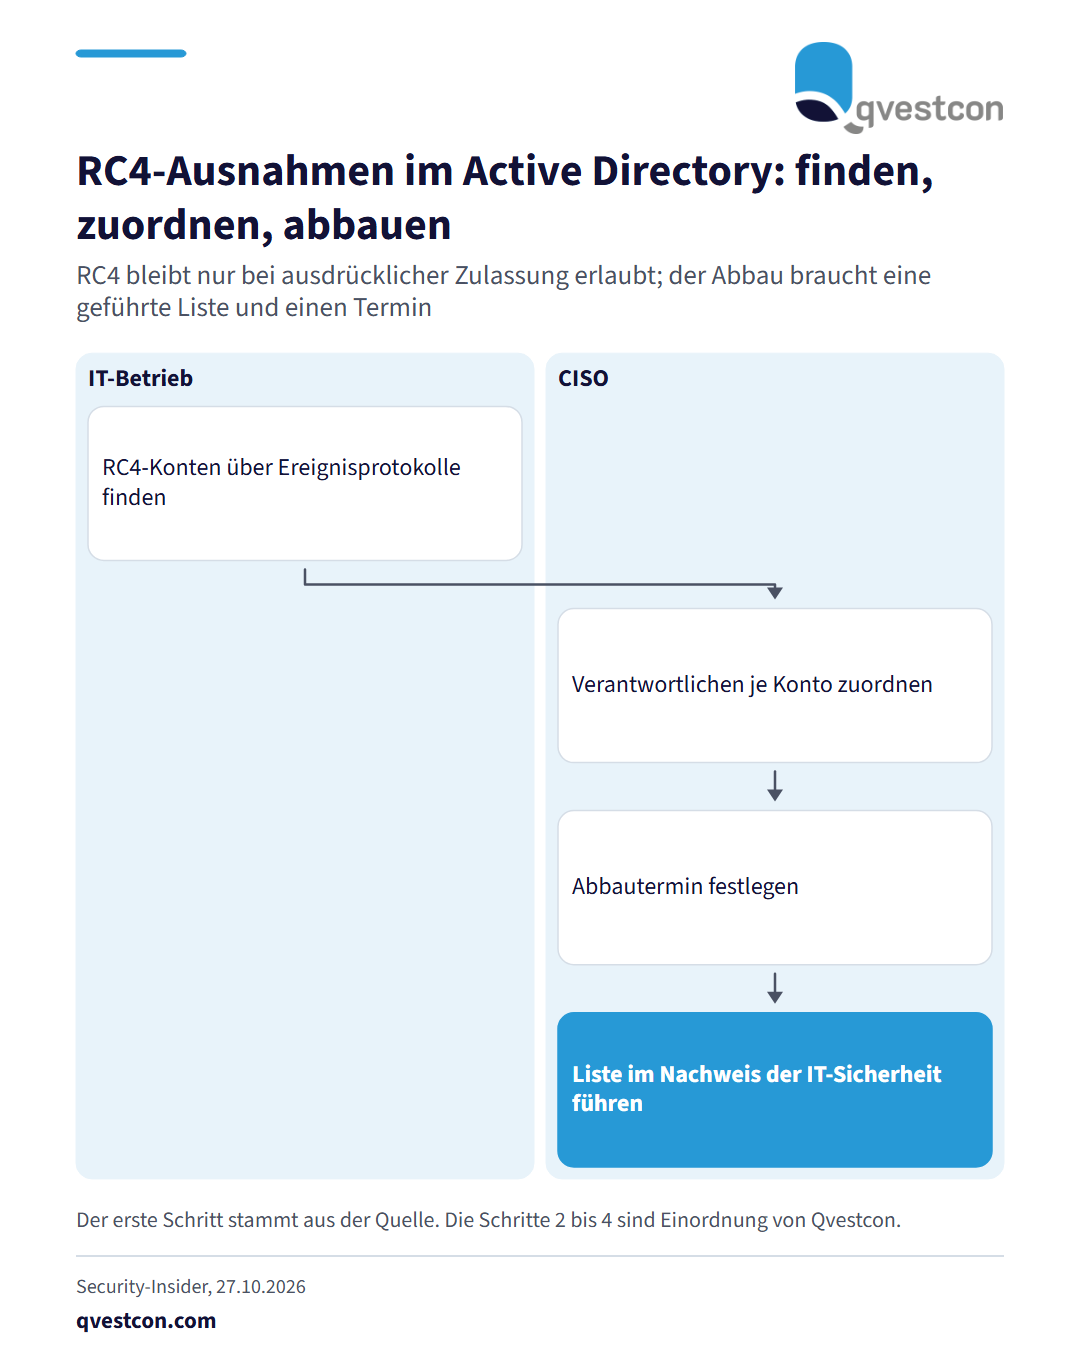
Security-Insider berichtet am 27.10.2026, dass Windows-Domä­nen­con­trol­ler nach dem Juli-Update keinen Audit-Modus für RC4 mehr kennen. RC4 (Rivest Cipher 4) bleibt nur dort erlaubt, wo ein Konto oder der Domä­nen­stan­dard es ausdrücklich zulässt. Kerberos nutzt RC4 als RC4-HMAC mit dem NT-Hash des Kennworts ohne Salt als Schlüssel. Solche Tickets lassen sich offline deutlich schneller knacken als AES-Tickets. Für jedes Konto mit Service Principal Name darf jeder angemeldete Benutzer ein Dienstticket anfordern. Die Sicher­heits­lü­cke CVE-2026-20833 ermöglicht laut Microsoft dieses sogenannte Kerberoasting mit RC4-Tickets. Der Beitrag zeigt, wie Admi­nis­tra­to­ren verbliebene Ausnahmen über Windows-Ereig­nis­pro­to­kolle und PowerShell-Skripte aufspüren. Praxishinweis von Qvestcon: Banken und Versicherer sollten die Konten mit gesetztem RC4-Merkmal als Liste führen, jedem Konto einen Ver­ant­wort­li­chen zuordnen und einen Termin zum Abbau festlegen. Diese Liste gehört in den Nachweis der IT-Sicherheit. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank sind es meist Alt­an­wen­dun­gen und Dienstkonten, die RC4 weiter benötigen.

Dienstleister

Ablauf in vier Schritten zwischen IT-Betrieb und CISO: RC4-Konten über Ereignisprotokolle finden, Verantwortlichen zuordnen, Abbautermin festlegen und die Liste im Nachweis der IT-Sicherheit führen.

Security-Insider berichtet am 27.10.2026, dass Windows-Domä­nen­con­trol­ler nach dem Juli-Update keinen Audit-Modus für RC4 mehr kennen. RC4 (Rivest Cipher 4) bleibt nur dort erlaubt, wo ein Konto oder der Domä­nen­stan­dard es ausdrücklich zulässt. Kerberos nutzt RC4 als RC4-HMAC mit dem NT-Hash des Kennworts ohne Salt als Schlüssel. Solche Tickets lassen sich offline deutlich schneller knacken als AES-Tickets. Für jedes Konto mit Service Principal Name darf jeder angemeldete Benutzer ein Dienstticket anfordern. Die Sicher­heits­lü­cke CVE-2026-20833 ermöglicht laut Microsoft dieses sogenannte Kerberoasting mit RC4-Tickets. Der Beitrag zeigt, wie Admi­nis­tra­to­ren verbliebene Ausnahmen über Windows-Ereig­nis­pro­to­kolle und PowerShell-Skripte aufspüren. Praxishinweis von Qvestcon: Banken und Versicherer sollten die Konten mit gesetztem RC4-Merkmal als Liste führen, jedem Konto einen Ver­ant­wort­li­chen zuordnen und einen Termin zum Abbau festlegen. Diese Liste gehört in den Nachweis der IT-Sicherheit. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank sind es meist Alt­an­wen­dun­gen und Dienstkonten, die RC4 weiter benötigen.

Ori­gi­nal­quelle: Security-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News