
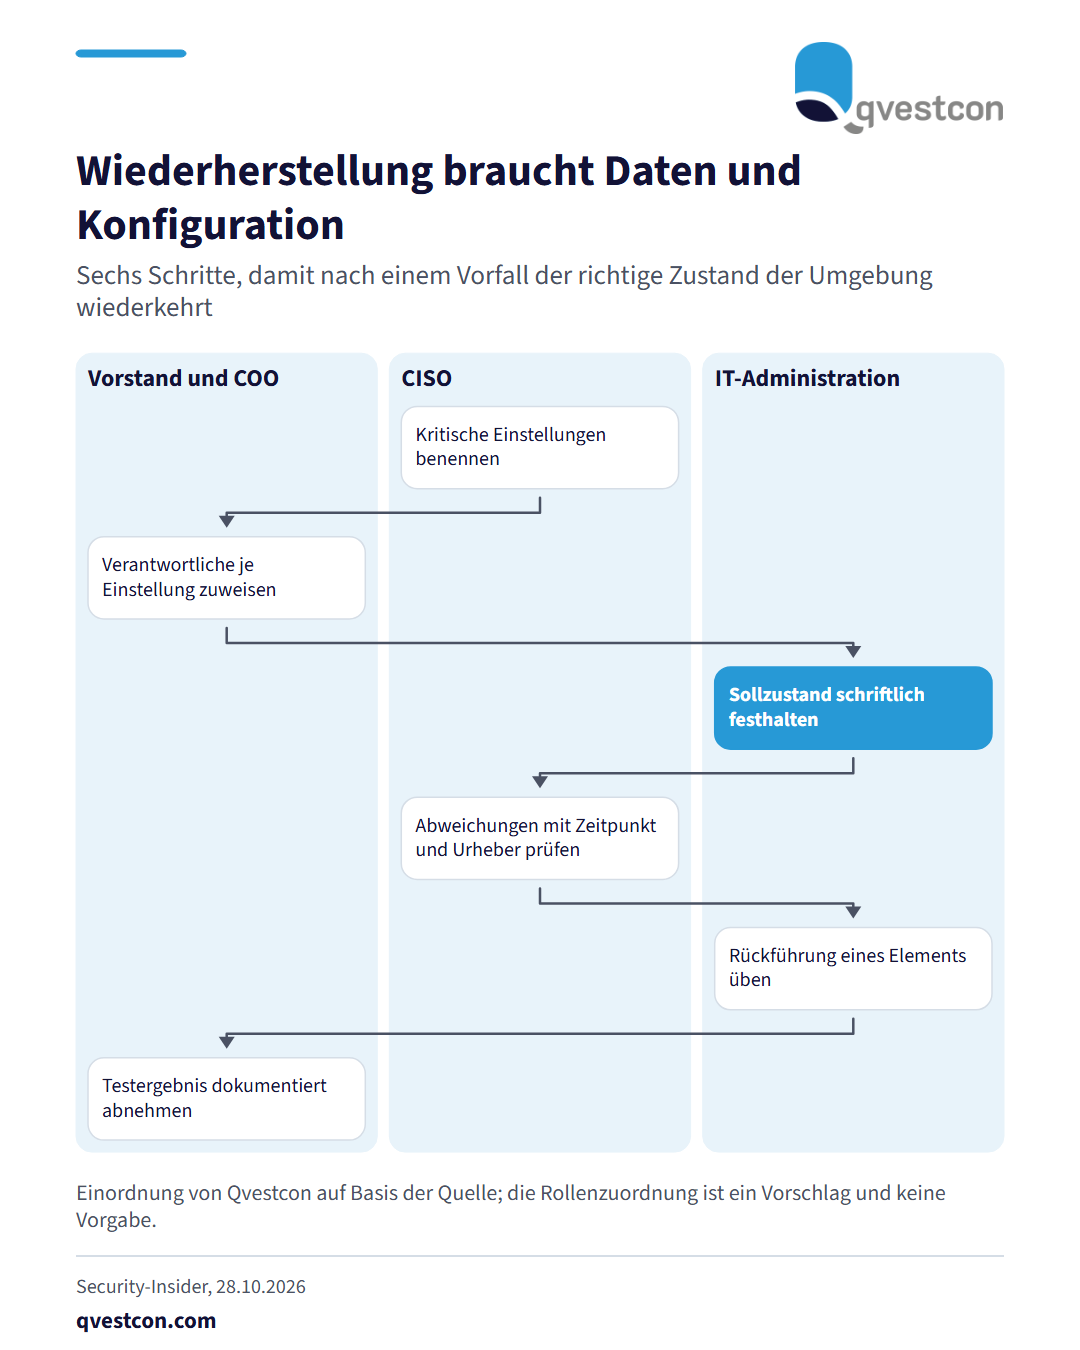
Ein Gastbeitrag im Security-Insider vom 28.10.2026 stellt fest: Daten-Backups sind nur ein Teil einer erfolgreichen Wiederherstellung. Ebenso wichtig ist die Sicherung der Konfigurationen von Microsoft 365, also der Sicherheitseinstellungen, Compliance-Richtlinien, administrativen Kontrollen und Zugriffsrichtlinien. Werden diese Einstellungen unbemerkt geändert oder abgeschwächt, laufen die Systeme technisch weiter, aber weniger sicher und weniger regelkonform. Der Beitrag nennt sechs Schritte für mehr Widerstandsfähigkeit. Zuerst werden die kritischen Konfigurationen nach ihrer Wirkung auf die Prozesse bestimmt. Danach folgen mehr Transparenz bei risikoreichen Änderungen, ein Konfigurationsverlauf, der eine Wiederherstellung ohne Screenshots und alte Notizen ermöglicht, und ein Test des Wiederherstellungsprozesses vor dem Ernstfall. Sicherheits-, Administrations- und Kontinuitätsteams werden gemeinsam eingebunden. Für Versicherer und Banken ergibt sich eine klare Reihenfolge: Zuerst legen Sie fest, welche zehn bis zwanzig Einstellungen Zugriff, Endgeräte, Postverkehr und Compliance tragen, und weisen jeder einen Verantwortlichen zu. Dann halten Sie den gewünschten Sollzustand schriftlich fest und prüfen, ob sich eine Abweichung samt Zeitpunkt, Urheber und Freigabe nachvollziehen lässt. Zuletzt üben Sie die Rückführung eines einzelnen Elements. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die Wiederherstellung seltener an fehlenden Daten als an der Frage, welcher Zustand eigentlich der richtige war. Für die Prüfungsplanung ist ein dokumentierter Wiederherstellungstest ein belastbarer Nachweis. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge #Microsoft365 #Resilienz