
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Post-Quanten-Kryptografie: Mit dem Inventar beginnen

Verfahren der Public-Key-Kryptografie, die heute Identitäten, Signaturen und Updates schützen, können durch Fortschritte beim Quan­ten­com­pu­ting an Wert verlieren. Patricia Trinkaus (eco – Verband der Inter­net­wirt­schaft) fasst im dotmagazine vom 28.10.2026 einen Round Table zusammen, der am 14.10.2026 in Brüssel stattfand. Beteiligt waren unter anderem Vertreter der Europäischen Kommission (GD CONNECT), von Google und von IBM. Der Anlass ist die Fahr­zeug­bran­che. Die Ergebnisse lassen sich auf Banken und Versicherer übertragen, deren Systeme ebenfalls lange laufen. Die EU-Roadmap für den Übergang zu Post-Quanten-Kryptografie priorisiert Anwen­dungs­fälle mit hohem Risiko für eine Migration bis 2030. Nicht jedes System muss gleichzeitig umgestellt werden. Als Ausgangspunkt nennt der Beitrag ein vollständiges Inventar der eingesetzten Kryptografie in Hardware, Firmware, Software, Altsystemen und Diensten Dritter. Hinzu kommen drei Punkte: Die Lieferkette muss gemeinsam umstellen, Hybrid­ver­fah­ren und Krypto-Agilität (die Fähigkeit, Verfahren auszutauschen) erleichtern den Übergang, und Planung und Verantwortung gehören nicht nur in die Fachabteilung für Sicherheit. IT, Cyber­si­cher­heit, Recht und Geschäfts­lei­tung sind einzubeziehen. Unternehmen müssen nicht warten, bis jeder Lieferant umgestellt hat. Sie können schon jetzt kryp­to­gra­fi­sche Abhän­gig­kei­ten erfassen, Anwendungen mit hohem Risiko bewerten und eine Migra­ti­ons­stra­te­gie entwerfen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank ist ein Register der Verfahren, Schlüssel und Zertifikate je Anwendung mit benanntem Ver­ant­wort­li­chen der tragfähigste erste Schritt.

Dienstleister

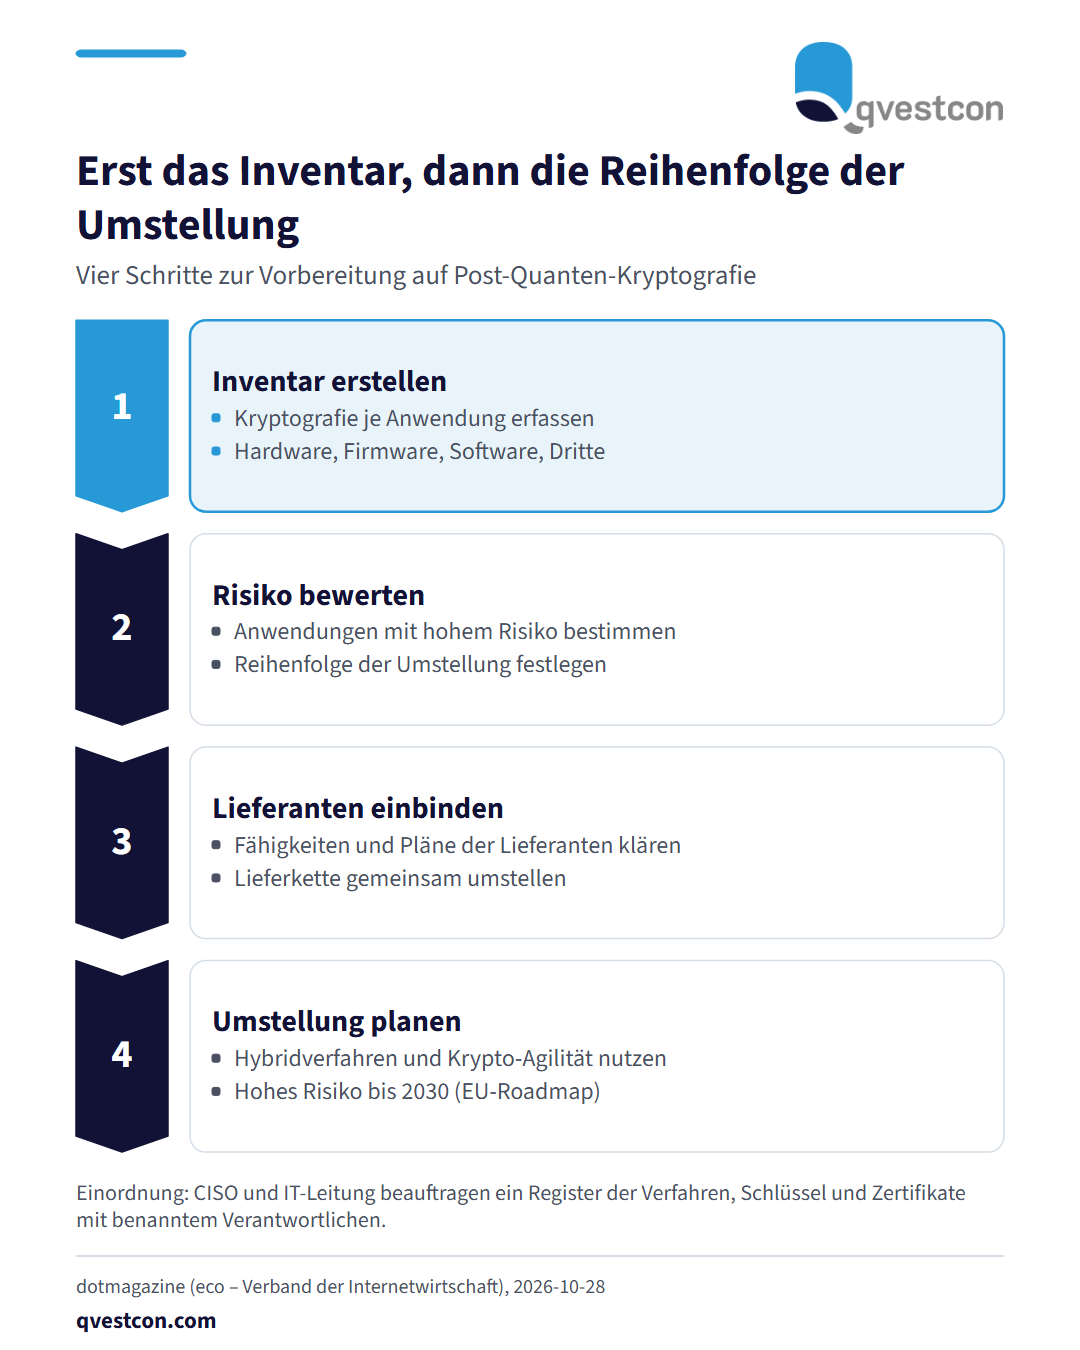
Ablaufgrafik mit vier Phasen: Inventar erstellen, Risiko bewerten, Lieferanten einbinden, Umstellung planen. Die letzte Phase nennt den Zeithorizont 2030 laut EU-Roadmap für Anwendungen mit hohem Risiko.

Verfahren der Public-Key-Kryptografie, die heute Identitäten, Signaturen und Updates schützen, können durch Fortschritte beim Quan­ten­com­pu­ting an Wert verlieren. Patricia Trinkaus (eco – Verband der Inter­net­wirt­schaft) fasst im dotmagazine vom 28.10.2026 einen Round Table zusammen, der am 14.10.2026 in Brüssel stattfand. Beteiligt waren unter anderem Vertreter der Europäischen Kommission (GD CONNECT), von Google und von IBM. Der Anlass ist die Fahr­zeug­bran­che. Die Ergebnisse lassen sich auf Banken und Versicherer übertragen, deren Systeme ebenfalls lange laufen. Die EU-Roadmap für den Übergang zu Post-Quanten-Kryptografie priorisiert Anwen­dungs­fälle mit hohem Risiko für eine Migration bis 2030. Nicht jedes System muss gleichzeitig umgestellt werden. Als Ausgangspunkt nennt der Beitrag ein vollständiges Inventar der eingesetzten Kryptografie in Hardware, Firmware, Software, Altsystemen und Diensten Dritter. Hinzu kommen drei Punkte: Die Lieferkette muss gemeinsam umstellen, Hybrid­ver­fah­ren und Krypto-Agilität (die Fähigkeit, Verfahren auszutauschen) erleichtern den Übergang, und Planung und Verantwortung gehören nicht nur in die Fachabteilung für Sicherheit. IT, Cyber­si­cher­heit, Recht und Geschäfts­lei­tung sind einzubeziehen. Unternehmen müssen nicht warten, bis jeder Lieferant umgestellt hat. Sie können schon jetzt kryp­to­gra­fi­sche Abhän­gig­kei­ten erfassen, Anwendungen mit hohem Risiko bewerten und eine Migra­ti­ons­stra­te­gie entwerfen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank ist ein Register der Verfahren, Schlüssel und Zertifikate je Anwendung mit benanntem Ver­ant­wort­li­chen der tragfähigste erste Schritt.

Ori­gi­nal­quelle: dotmagazine (eco – Verband der Inter­net­wirt­schaft) →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News