
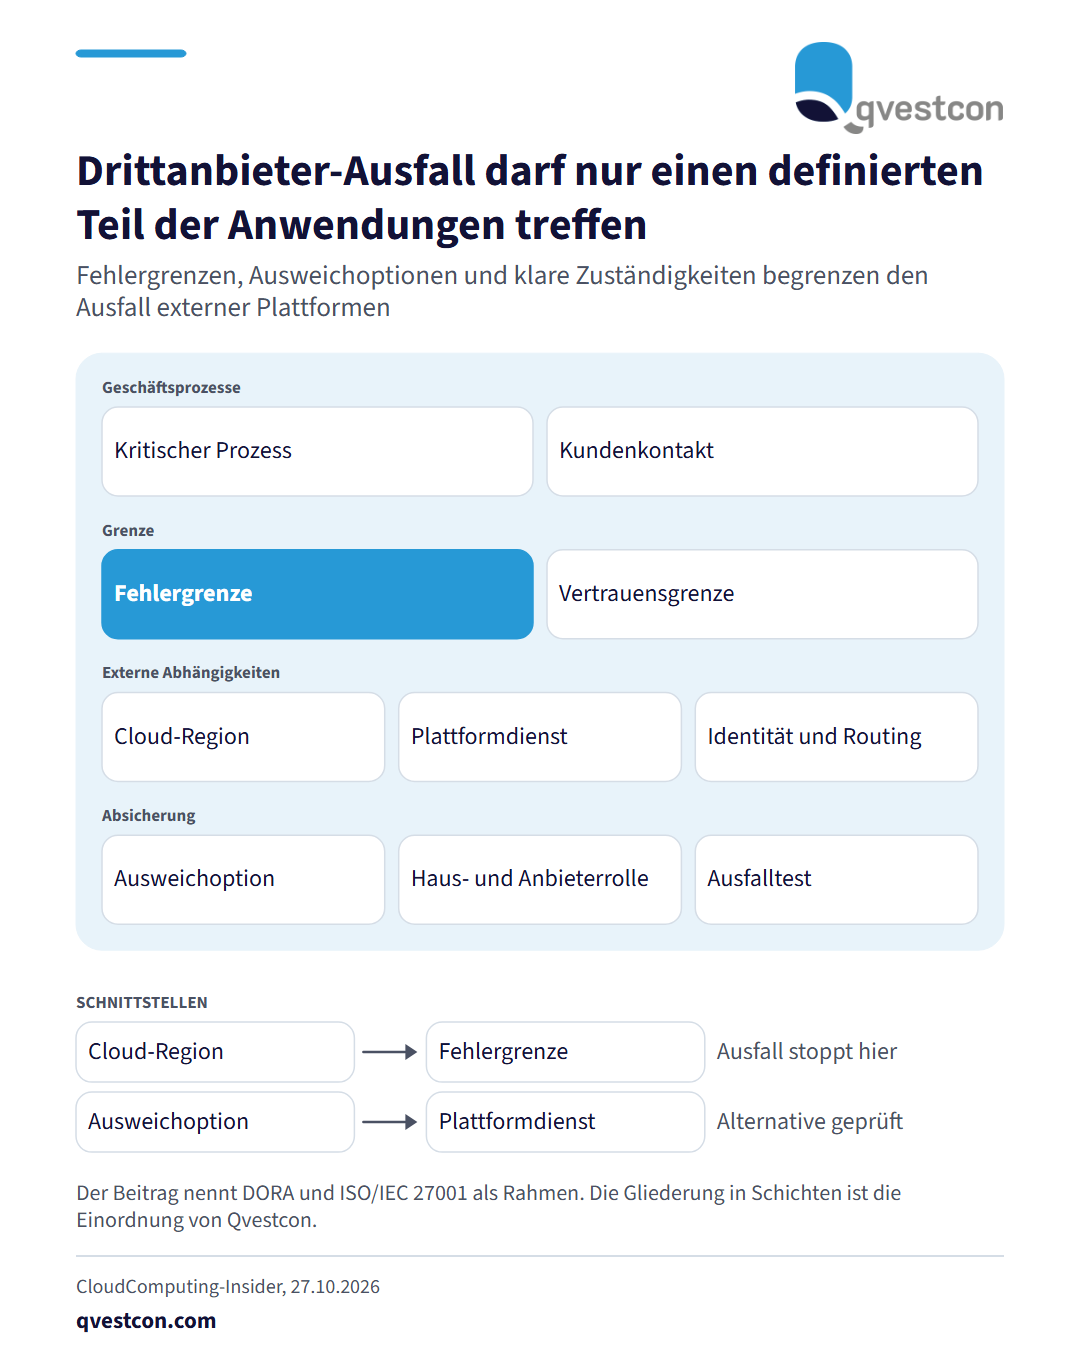
Am 27.10.2026 beschreibt ein Fachbeitrag, wie Unternehmen mit Ausfällen bei externen Cloud-Plattformen umgehen: Fällt eine große Cloud-Region oder Plattform aus, sind abhängige Anwendungen sofort betroffen. Klassische Notfallpläne mit Wiederanlaufzielen (RTO, RPO) setzen lokal begrenzte Störungen und bekannte Abhängigkeiten voraus. Das gilt in Hybrid- und Multicloud-Umgebungen nicht mehr, weil Identität, Routing, Speicherung und Datenverteilung oft bei Dritten liegen. Der Beitrag nennt fünf Maßnahmen. Erstens: Vertrauens- und Fehlergrenzen festlegen, damit sich ein Ausfall nicht ungehindert ausbreitet. Zweitens: Alternativen für kritische Dienste schaffen. Drittens: starre Konfigurationen durch richtliniengesteuerte Anpassung bei Routing und Authentifizierung ersetzen. Viertens: die Resilienz in kleinen, beobachtbaren Schritten erhöhen. Fünftens: Entscheidungen und Reaktionen aus Telemetriedaten ableiten und automatisieren. Der Beitrag verweist darauf, dass dies die Einhaltung von Rahmenwerken wie DORA (Digital Operational Resilience Act) und ISO/IEC 27001 unterstützt. Für Praktiker in Banken und Versicherern bedeutet das: Zuerst die kritischen externen Abhängigkeiten je Geschäftsprozess erfassen, dann je Abhängigkeit eine geprüfte Ausweichoption benennen und die Verantwortung für Vorfälle zwischen eigenen Teams und Anbietern eindeutig festlegen. Umgesetzt ist das, wenn ein Ausfall eines Drittsystems im Test auf einen definierten Teil der Anwendungen begrenzt bleibt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, mit den Prozessen zu beginnen, die bei einem Ausfall zuerst Kunden oder die Aufsicht berühren. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge #DORA #Cyberresilienz #IKTRisiko