
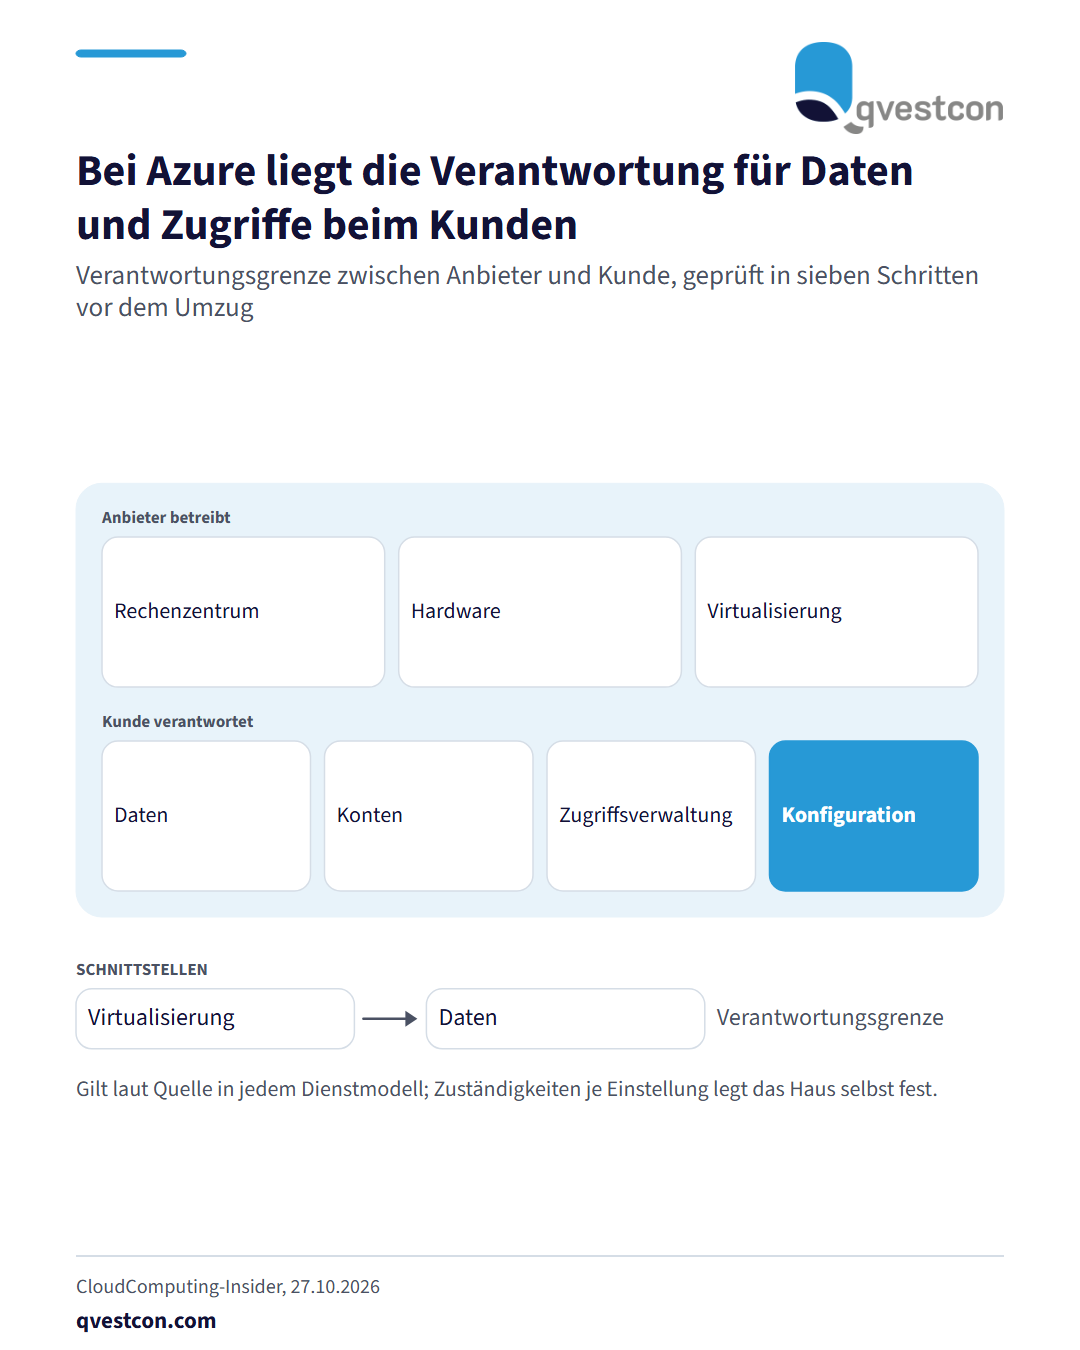
Bei der Verlagerung nach Microsoft Azure bleiben Daten, Konten, Zugriffsverwaltung und Konfiguration in der Verantwortung des Kunden. Das stellt CloudComputing-Insider am 27.10.2026 in einer Checkliste mit sieben Schritten dar. Microsoft betreibt Rechenzentrum, Hardware und Virtualisierung. Die Aufteilung gilt laut Quelle in jedem Dienstmodell. Für die Praxis in Versicherern und Banken heißt das: Vor dem Umzug einer Arbeitslast prüft das Projektteam Identitäten, Netzwerk, Verschlüsselung und Sicherungen. Diese Einstellungen liegen beim Kunden. Die Checkliste ordnet die Punkte in der Reihenfolge, in der sie im Projekt anfallen. Jeder Schritt nennt den Azure-Dienst, die zugehörige Einstellung und eine Probe, mit der das Team das Ergebnis im Portal oder per Befehl kontrolliert. Schritt 1 betrifft den Bestand. Azure Migrate erfasst die vorhandene Umgebung, bewertet Abhängigkeiten und schlägt Zielgrößen vor. Das Team bildet aus Inventar und Abhängigkeitsanalyse Gruppen zusammengehöriger Server, die gemeinsam bewertet werden. Server mit Anwendungen ohne Herstellerunterstützung sollten vor dem Umzug auf eine Ablösung geprüft werden. Aus einer Bewertung erzeugt die Lösung Migrationswellen, in denen abhängige Arbeitslasten gemeinsam umziehen. Als Probe dient der Wellenplan, dessen Berechnung nach Angabe von Microsoft rund drei Minuten dauert. Unsere Einordnung: Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, die Zuständigkeit für jede kundenseitige Einstellung vor dem Umzug einer benannten Rolle zuzuweisen und die Probe des jeweiligen Schritts schriftlich festzuhalten. So lässt sich später nachweisen, dass die Einstellung geprüft wurde. Der Artikel ist nach Registrierung vollständig lesbar.