
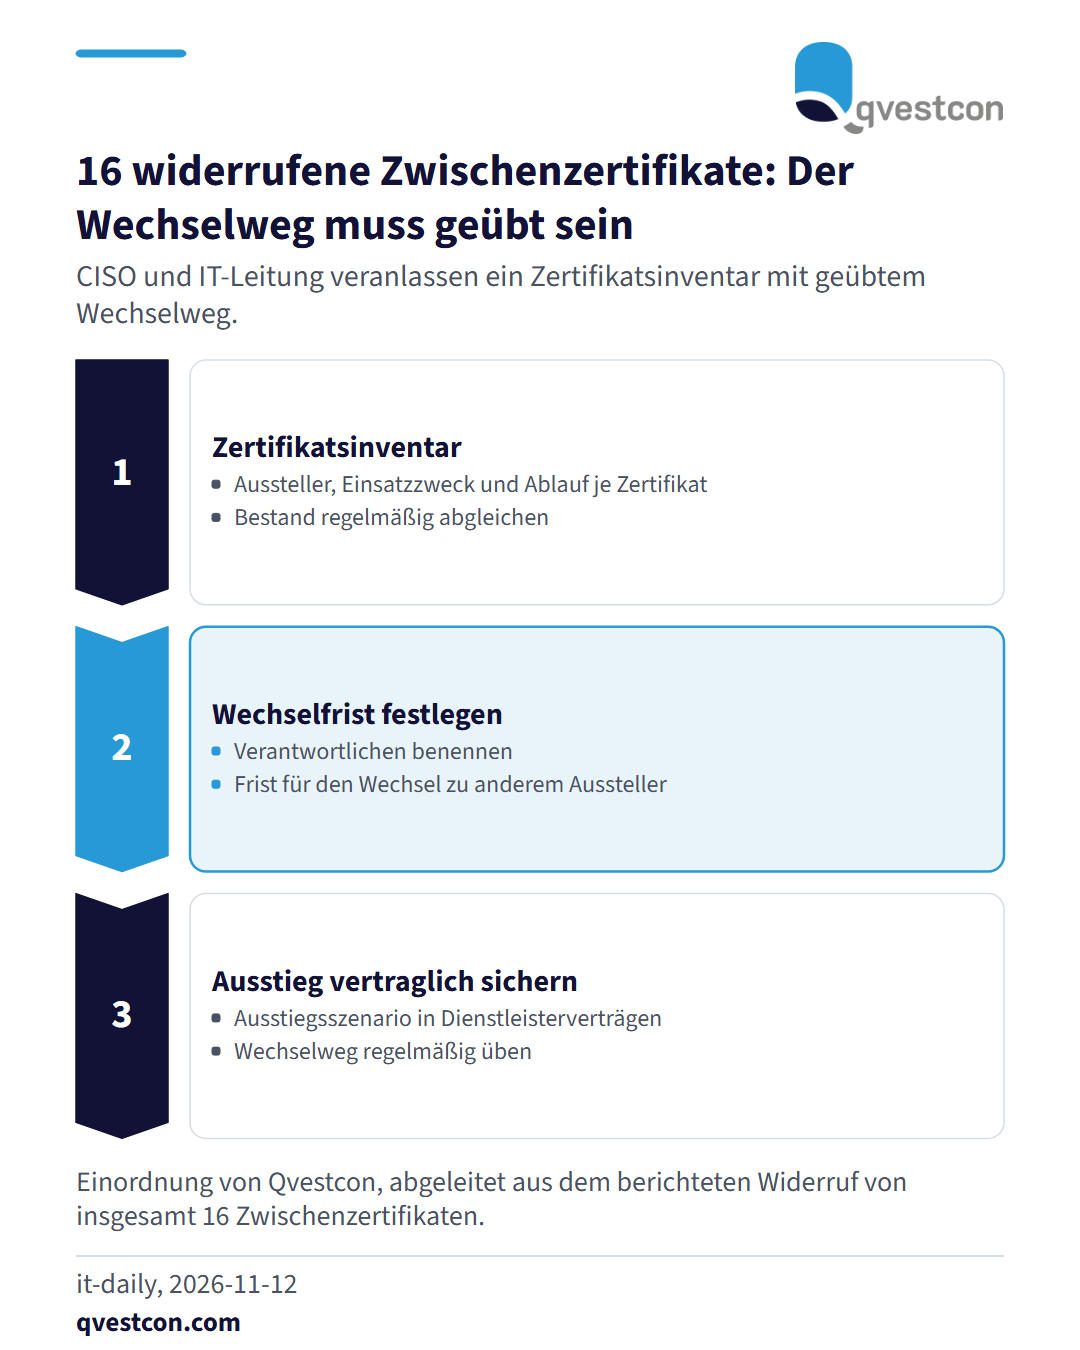
Die indische Zertifizierungsstelle eMudhra hat acht weitere Zwischenzertifikate widerrufen, insgesamt sind nun 16 betroffen. Ursache war ein selbst entwickeltes Python-Skript, mit dem im April 2025 private Schlüssel zwischen Hardware-Sicherheitsmodulen übertragen wurden. Bei acht ECDSA-Schlüsseln reduzierte der Fehler den Schlüssel auf ein einziges Byte. Die acht RSA-Schlüssel lagen beim Umzug im Arbeitsspeicher statt im geschützten Modul und werden deshalb als nicht regelkonform behandelt. Hinweise auf Missbrauch hat eMudhra nach eigenen Angaben nicht gefunden. Das Unternehmen zieht sich aus dem öffentlichen TLS-Geschäft zurück. Für IT und CISO in Banken und Versicherern folgt daraus ein konkreter Schritt: Führen Sie ein Zertifikatsinventar mit Aussteller, Einsatzzweck und Ablauf, und legen Sie fest, wer bei einem Widerruf binnen welcher Zeit auf einen anderen Aussteller wechselt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank fehlt oft ein geübter Wechselweg. Bei Dienstleistern gehört außerdem ein Ausstiegsszenario in die Vertragsunterlagen. Das ist eine Einordnung von Qvestcon.