
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

WordPress: Remote-Code-Lücke beim Kern-Update wird aktiv ausgenutzt

Beim vollständigen Update des WordPress-Kerns können Angreifer ohne Anmeldung Code auf dem Server ausführen. Die Lücke CVE-2026-119977 (CVSS 8,1) betrifft alle Kern-Versionen von 4.7.0 bis 7.1.3. Ursache sind vorhersagbare, aus dem Web erreichbare Zwi­schen­ver­zeich­nisse, es handelt sich laut Wordfence um eine Race Condition. Die US-Behörde CISA nahm die Lücke am 3. November 2026 in ihren Katalog bekannter ausgenutzter Schwach­stel­len auf. WordPress liefert die Korrektur mit Version 7.1.4, die Rück­por­tie­run­gen auf ältere Zweige sind noch in Arbeit. Betreiber aktualisieren auf die korrigierte Version ihres Zweigs oder auf 7.1.4. Wer einen Angriff während eines Updates vermutet, prüft die Verzeichnisse des Kerns auf unbekannte Dateien. Für Banken und Versicherer folgt daraus, alle WordPress-Instal­la­tio­nen zu erfassen, auch bei Dienst­leis­tern, die Kampagnen-, Makler- oder Portalseiten betreiben, und Update-Zeitfenster mit dem Betreiber abzustimmen.

Cyber

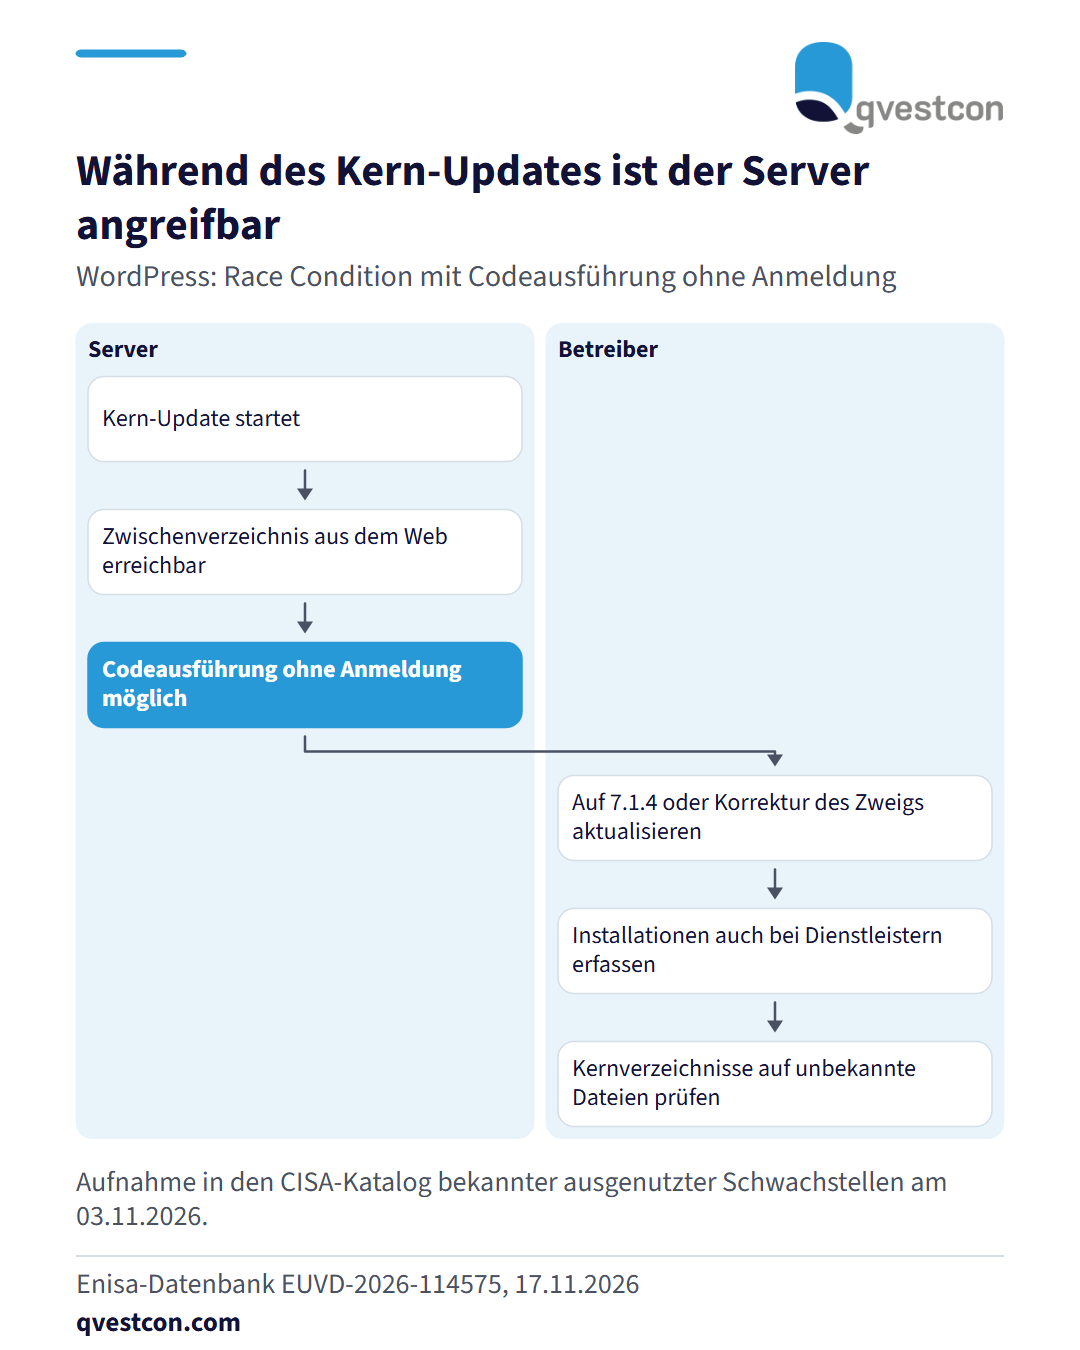
Ablauf in zwei Bahnen: Kern-Update startet, Zwischenverzeichnis ist erreichbar, Codeausführung ohne Anmeldung möglich; darunter drei Maßnahmen des Betreibers.

Beim vollständigen Update des WordPress-Kerns können Angreifer ohne Anmeldung Code auf dem Server ausführen. Die Lücke CVE-2026-119977 (CVSS 8,1) betrifft alle Kern-Versionen von 4.7.0 bis 7.1.3. Ursache sind vorhersagbare, aus dem Web erreichbare Zwi­schen­ver­zeich­nisse, es handelt sich laut Wordfence um eine Race Condition. Die US-Behörde CISA nahm die Lücke am 3. November 2026 in ihren Katalog bekannter ausgenutzter Schwach­stel­len auf. WordPress liefert die Korrektur mit Version 7.1.4, die Rück­por­tie­run­gen auf ältere Zweige sind noch in Arbeit. Betreiber aktualisieren auf die korrigierte Version ihres Zweigs oder auf 7.1.4. Wer einen Angriff während eines Updates vermutet, prüft die Verzeichnisse des Kerns auf unbekannte Dateien. Für Banken und Versicherer folgt daraus, alle WordPress-Instal­la­tio­nen zu erfassen, auch bei Dienst­leis­tern, die Kampagnen-, Makler- oder Portalseiten betreiben, und Update-Zeitfenster mit dem Betreiber abzustimmen.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News