
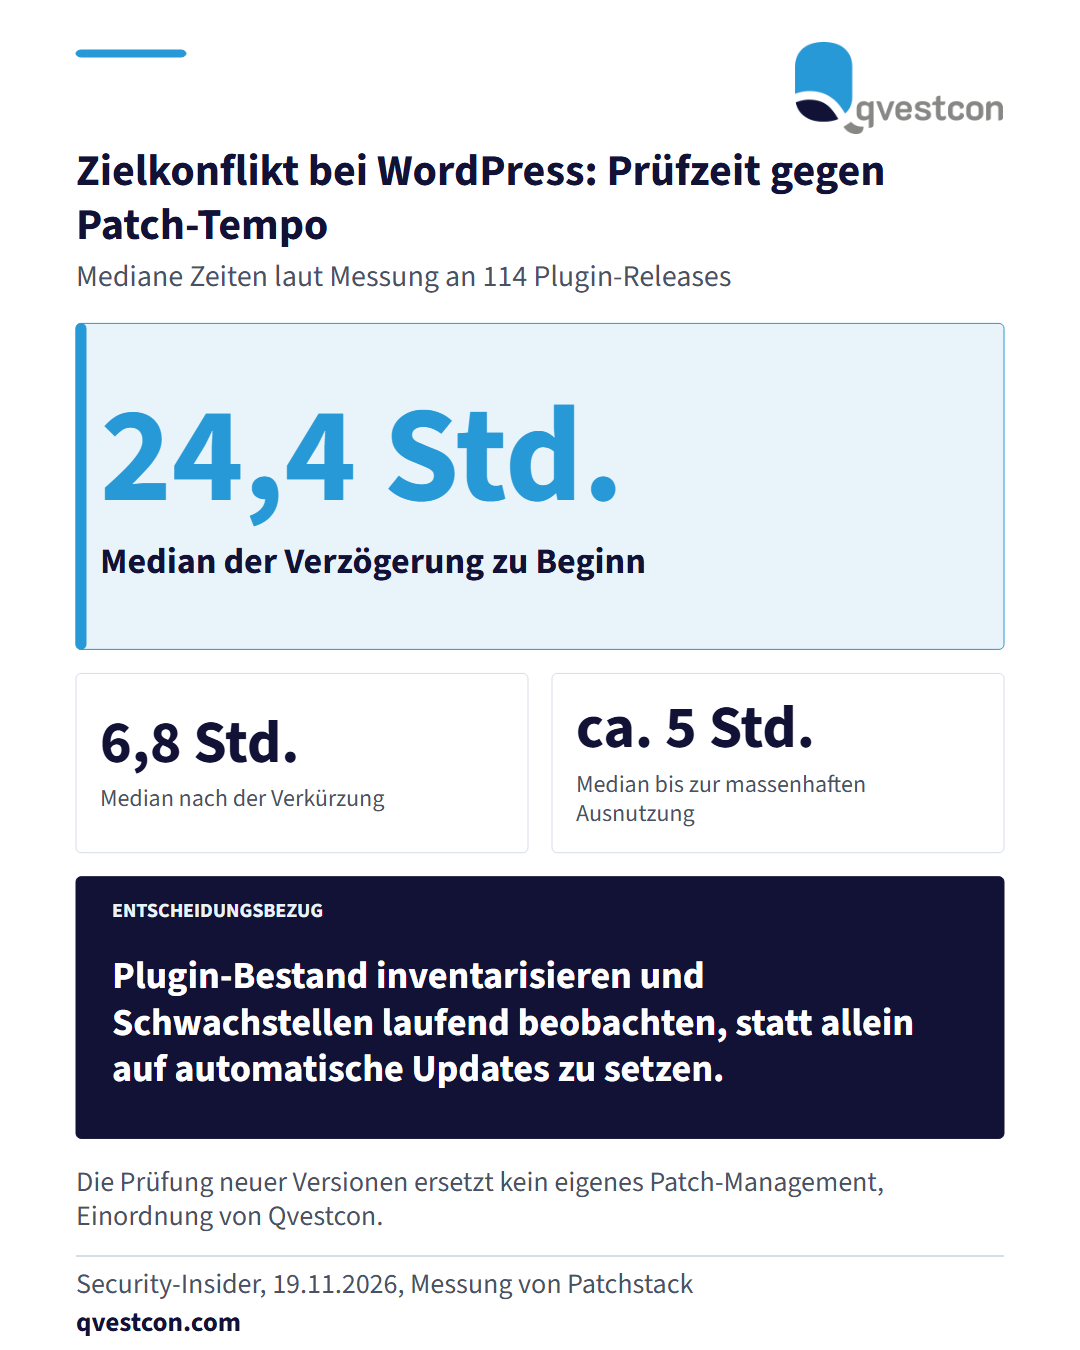
WordPress.org prüft neue Plugin- und Theme-Versionen seit der Initiative „Protect The Shire“ vor der Verteilung und hält sie dafür zurück. Ursprünglich betrug die Wartezeit bis zu 24 Stunden. Messungen eines Sicherheitsanbieters an 114 Releases ergaben zunächst einen Median von 24,4 Stunden und nach der Verkürzung rund 6,8 Stunden. Der Zielkonflikt: Auch Updates, die eine bekannte Schwachstelle schließen sollten, wurden nicht schneller freigegeben, obwohl die mediane Zeit bis zur massenhaften Ausnutzung bei etwa fünf Stunden liegt. 91 Prozent der 2025 neu erfassten WordPress-Schwachstellen entfielen auf Plugins. Für Häuser mit eigenen WordPress-Auftritten heißt das: ein Inventar aller Plugins führen, nicht genutzte Plugins entfernen statt nur zu deaktivieren und Schwachstellen laufend beobachten, statt allein auf automatische Updates zu setzen.