
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Thales stellt Rahmenwerk gegen KI-gestützte Angriffe vor

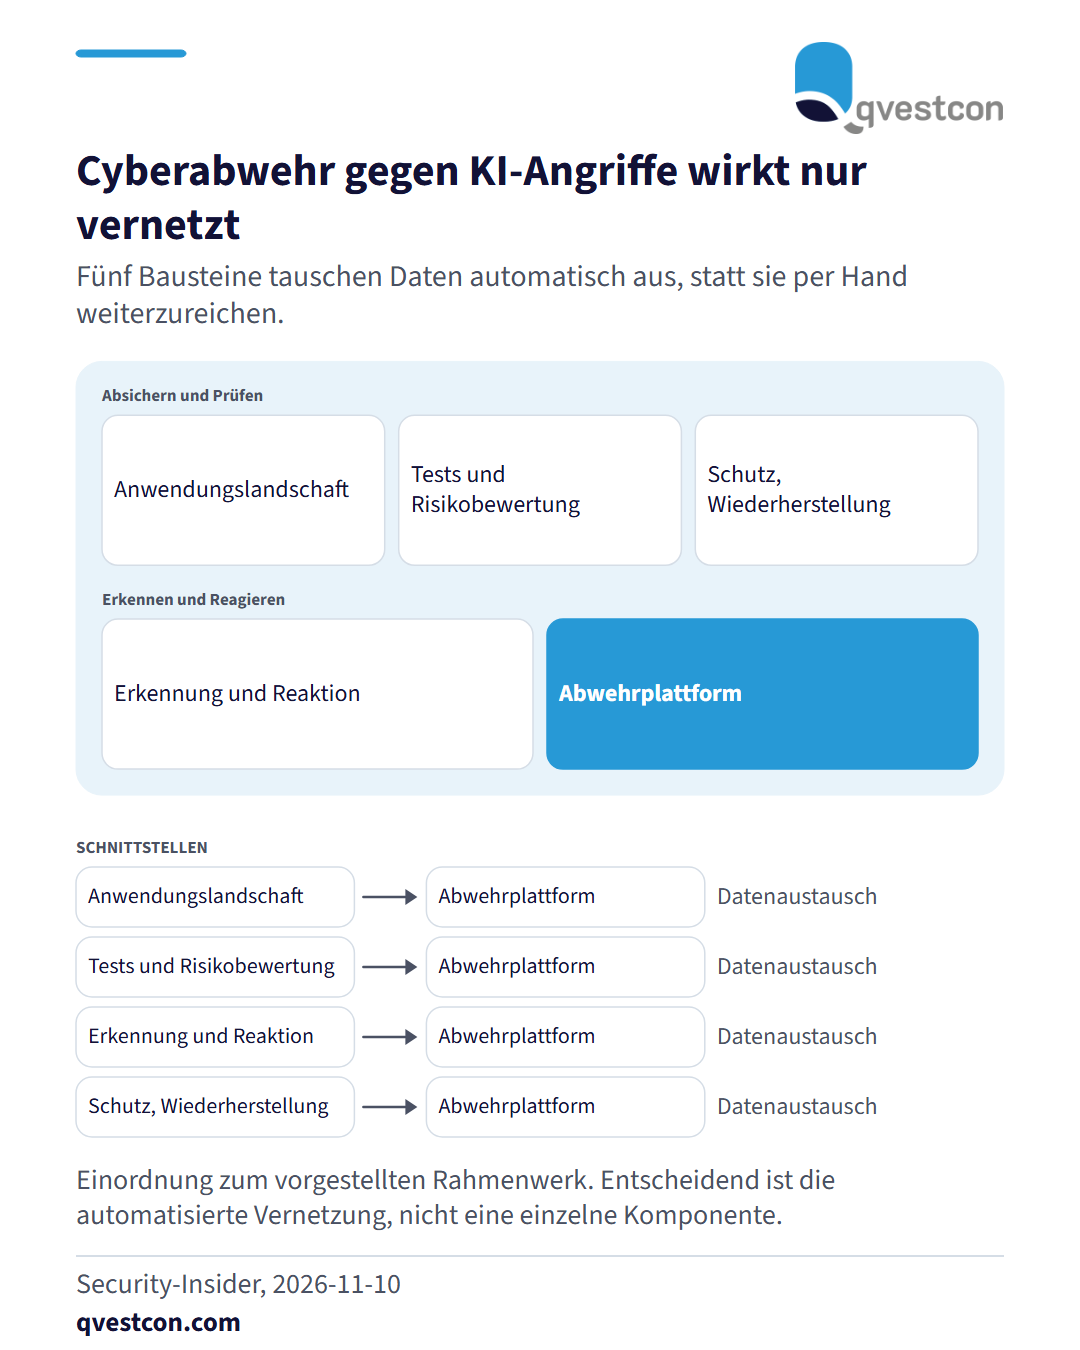
Thales hat auf seinem Cyber Summit Anfang Oktober 2026 in Paris einen Ansatz zur Abwehr von Angriffen mit Frontier-KI-Modellen vorgestellt. Gemeint sind besonders leis­tungs­fä­hige KI-Systeme, die nach Einschätzung des Unternehmens die Suche nach Schwach­stel­len, die Entwicklung von Exploits und die Durchführung von Angriffen beschleunigen können. Das Rahmenwerk verbindet fünf Bausteine: Absicherung der Anwen­dungs­land­schaft, KI-gestützte Erkennung und Reaktion, eine zusam­men­ge­führte Cyber­ab­wehr­platt­form, kon­ti­nu­ier­li­che Tests und Risi­ko­be­wer­tun­gen sowie Schutz und Wie­der­her­stel­lungs­fä­hig­keit kritischer Systeme. Entscheidend ist laut Thales nicht eine einzelne Komponente, sondern deren auto­ma­ti­sierte Vernetzung. Informationen über Bedrohungen, Schwach­stel­len und die eigene Angriffs­flä­che sollen ebenso kon­ti­nu­ier­lich ausgetauscht werden wie Erkennungs- und Behe­bungs­da­ten sowie Nachweise über die Wirksamkeit der Schutz­maß­nah­men. Die Grundlagen der Cyber­si­cher­heit bleiben aus Sicht von Thales gültig. Ihre Umsetzung müsse jedoch stärker automatisiert werden, ohne bei wichtigen Ent­schei­dun­gen auf menschliche Bewertung zu verzichten. Auch das US-amerikanische NIST adressiert KI-Risiken mit dem Entwurf eines „Cyber AI Profile“, und Mitre Atlas dokumentiert Angriffs­tech­ni­ken gegen KI-gestützte Systeme. Für die Praxis in Versicherern und Banken lässt sich daraus ein Prüfschritt ableiten: Wer im Haus Schwach­stel­len­ma­nage­ment, Erkennung, Tests und Wie­der­her­stel­lung verantwortet, sollte klären, ob diese Bereiche Daten automatisch austauschen oder nur per Hand weiterreichen. Bei unseren Kunden hat sich bewährt, zuerst den Weg einer Schwach­stel­len­mel­dung bis zur belegten Behebung nach­zu­zeich­nen und jede Übergabe ohne Systembruch als Lücke zu führen. Die Wirk­sam­keits­nach­weise der Tests gehören dann in dieselbe Dokumentation wie die Behebung, damit sie in der Prüfung zusammen vorliegen.

Cyber

Architekturbild: Fünf Bausteine der Cyberabwehr gegen KI-gestützte Angriffe, in zwei Schichten angeordnet. Die Abwehrplattform in der Mitte ist über automatisierten Datenaustausch mit den übrigen Bausteinen verbunden.

Thales hat auf seinem Cyber Summit Anfang Oktober 2026 in Paris einen Ansatz zur Abwehr von Angriffen mit Frontier-KI-Modellen vorgestellt. Gemeint sind besonders leis­tungs­fä­hige KI-Systeme, die nach Einschätzung des Unternehmens die Suche nach Schwach­stel­len, die Entwicklung von Exploits und die Durchführung von Angriffen beschleunigen können. Das Rahmenwerk verbindet fünf Bausteine: Absicherung der Anwen­dungs­land­schaft, KI-gestützte Erkennung und Reaktion, eine zusam­men­ge­führte Cyber­ab­wehr­platt­form, kon­ti­nu­ier­li­che Tests und Risi­ko­be­wer­tun­gen sowie Schutz und Wie­der­her­stel­lungs­fä­hig­keit kritischer Systeme. Entscheidend ist laut Thales nicht eine einzelne Komponente, sondern deren auto­ma­ti­sierte Vernetzung. Informationen über Bedrohungen, Schwach­stel­len und die eigene Angriffs­flä­che sollen ebenso kon­ti­nu­ier­lich ausgetauscht werden wie Erkennungs- und Behe­bungs­da­ten sowie Nachweise über die Wirksamkeit der Schutz­maß­nah­men. Die Grundlagen der Cyber­si­cher­heit bleiben aus Sicht von Thales gültig. Ihre Umsetzung müsse jedoch stärker automatisiert werden, ohne bei wichtigen Ent­schei­dun­gen auf menschliche Bewertung zu verzichten. Auch das US-amerikanische NIST adressiert KI-Risiken mit dem Entwurf eines „Cyber AI Profile“, und Mitre Atlas dokumentiert Angriffs­tech­ni­ken gegen KI-gestützte Systeme. Für die Praxis in Versicherern und Banken lässt sich daraus ein Prüfschritt ableiten: Wer im Haus Schwach­stel­len­ma­nage­ment, Erkennung, Tests und Wie­der­her­stel­lung verantwortet, sollte klären, ob diese Bereiche Daten automatisch austauschen oder nur per Hand weiterreichen. Bei unseren Kunden hat sich bewährt, zuerst den Weg einer Schwach­stel­len­mel­dung bis zur belegten Behebung nach­zu­zeich­nen und jede Übergabe ohne Systembruch als Lücke zu führen. Die Wirk­sam­keits­nach­weise der Tests gehören dann in dieselbe Dokumentation wie die Behebung, damit sie in der Prüfung zusammen vorliegen.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News