
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Agentic SecOps: Wo Agenten handeln dürfen und wo der Mensch entscheidet

KI-Agenten können im Sicher­heits­be­trieb Alarme vorsortieren, Daten anreichern und klar definierte Aktionen ausführen. Beurteilung, Priorisierung und Ent­schei­dun­gen mit geschäft­li­cher Relevanz bleiben beim Menschen. Für die Einführung nennt der Beitrag einen Stufenweg: Zuerst kommen assistierende Anwen­dungs­fälle wie Triage, Daten­an­rei­che­rung, Zusam­men­fas­sun­gen und Workflows mit geringem Risiko. Aktionen mit großen Auswirkungen auf den Geschäfts­be­trieb erhalten definierte Frei­ga­be­pro­zesse und Richt­li­ni­en­gren­zen. In die Architektur gehören vorab vier Festlegungen: Was dürfen Agenten tun, wann müssen sie um Erlaubnis fragen, welche Beweise sichern sie, und wie werden ihre Ergebnisse über die Zeit überprüft. Jeder Agent erhält zudem eine eigene Identität mit Richtlinien, die seinen Zugriff auf Daten und Anwendungen begrenzen und überwachbar machen. Für Vorstand, CISO und Compliance ist das eine Vorlage für die interne Rollen- und Frei­ga­be­ma­trix.

Datenschutz

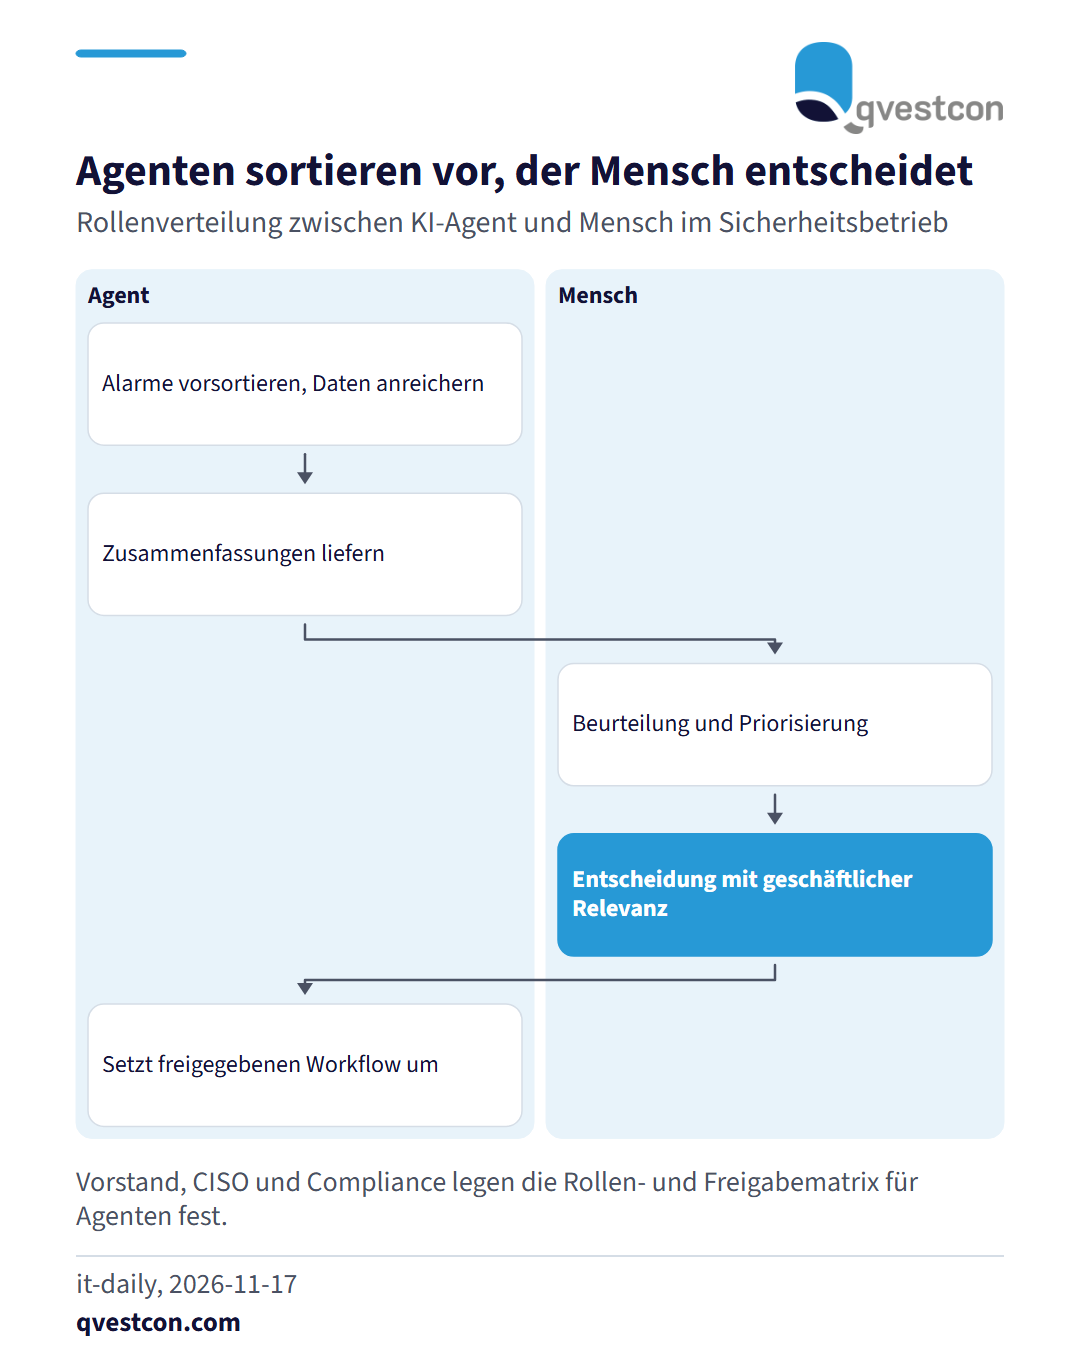
Ablauf in zwei Bahnen: Der Agent sortiert Alarme vor und fasst zusammen, der Mensch beurteilt, priorisiert und entscheidet, der Agent setzt freigegebene Workflows um.

KI-Agenten können im Sicher­heits­be­trieb Alarme vorsortieren, Daten anreichern und klar definierte Aktionen ausführen. Beurteilung, Priorisierung und Ent­schei­dun­gen mit geschäft­li­cher Relevanz bleiben beim Menschen. Für die Einführung nennt der Beitrag einen Stufenweg: Zuerst kommen assistierende Anwen­dungs­fälle wie Triage, Daten­an­rei­che­rung, Zusam­men­fas­sun­gen und Workflows mit geringem Risiko. Aktionen mit großen Auswirkungen auf den Geschäfts­be­trieb erhalten definierte Frei­ga­be­pro­zesse und Richt­li­ni­en­gren­zen. In die Architektur gehören vorab vier Festlegungen: Was dürfen Agenten tun, wann müssen sie um Erlaubnis fragen, welche Beweise sichern sie, und wie werden ihre Ergebnisse über die Zeit überprüft. Jeder Agent erhält zudem eine eigene Identität mit Richtlinien, die seinen Zugriff auf Daten und Anwendungen begrenzen und überwachbar machen. Für Vorstand, CISO und Compliance ist das eine Vorlage für die interne Rollen- und Frei­ga­be­ma­trix.

Ori­gi­nal­quelle: it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Datenschutz · alle Qvestcon-News