
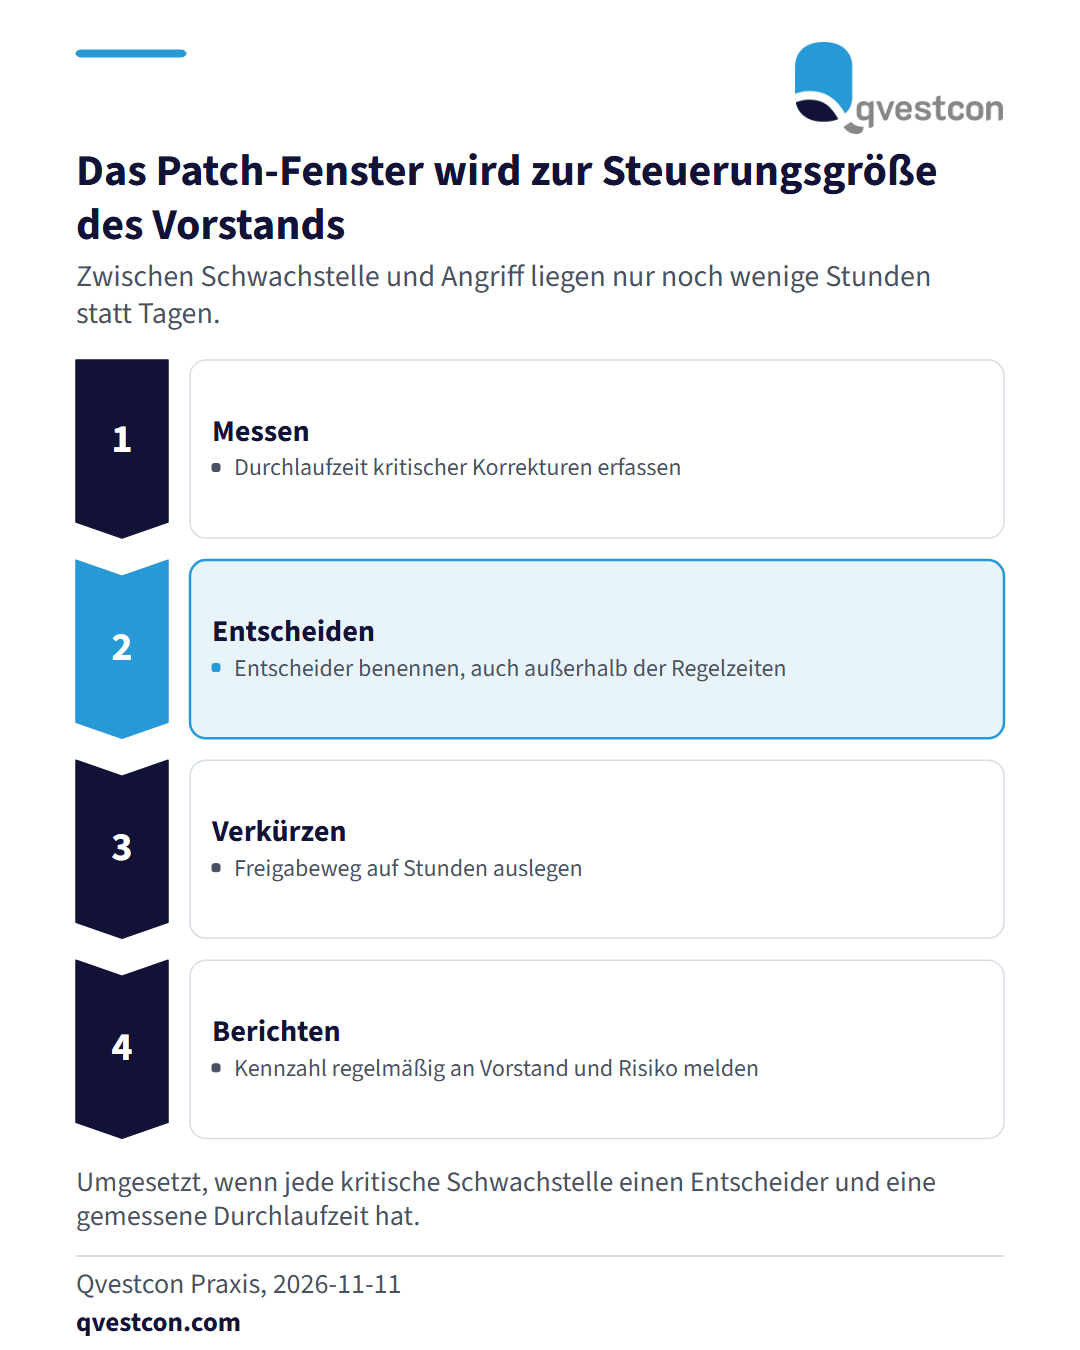
KI-gestützte Angriffe verkürzen das Zeitfenster zwischen einer veröffentlichten Schwachstelle und einem einsatzfähigen Angriff von Tagen auf wenige Stunden. Damit werden schnelle Patch-Prozesse und klare Entscheidungswege zum entscheidenden Faktor für Banken. Das Patch-Fenster, also die Zeit von der Veröffentlichung einer Schwachstelle bis zur eingespielten Korrektur, gehört deshalb als Steuerungsgröße auf die Vorstandsagenda. Praktische Reihenfolge: Erstens messen, wie lange kritische Korrekturen heute bis zum Einsatz brauchen. Zweitens festlegen, wer außerhalb der Regelzeiten entscheiden darf. Drittens den Freigabeweg so kürzen, dass die Entscheidung in Stunden fällt. Viertens die Kennzahl regelmäßig an Vorstand und Risikomanagement berichten. Umgesetzt ist das Vorhaben, wenn jede kritische Schwachstelle einen benannten Entscheider und eine gemessene Durchlaufzeit hat. Daneben verändert sich das Risikomanagement: KI und Automatisierung übernehmen Routinetätigkeiten, während Geschäftsverständnis, Urteilsvermögen sowie Daten- und Technologiekompetenz wichtiger werden. Für Banken zeichnet sich zudem eine geplante Vereinfachung des europäischen Aufsichtsrahmens ab. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank bewährt sich, Zahlen zum Patch-Fenster in die bestehende Risikoberichterstattung aufzunehmen.