
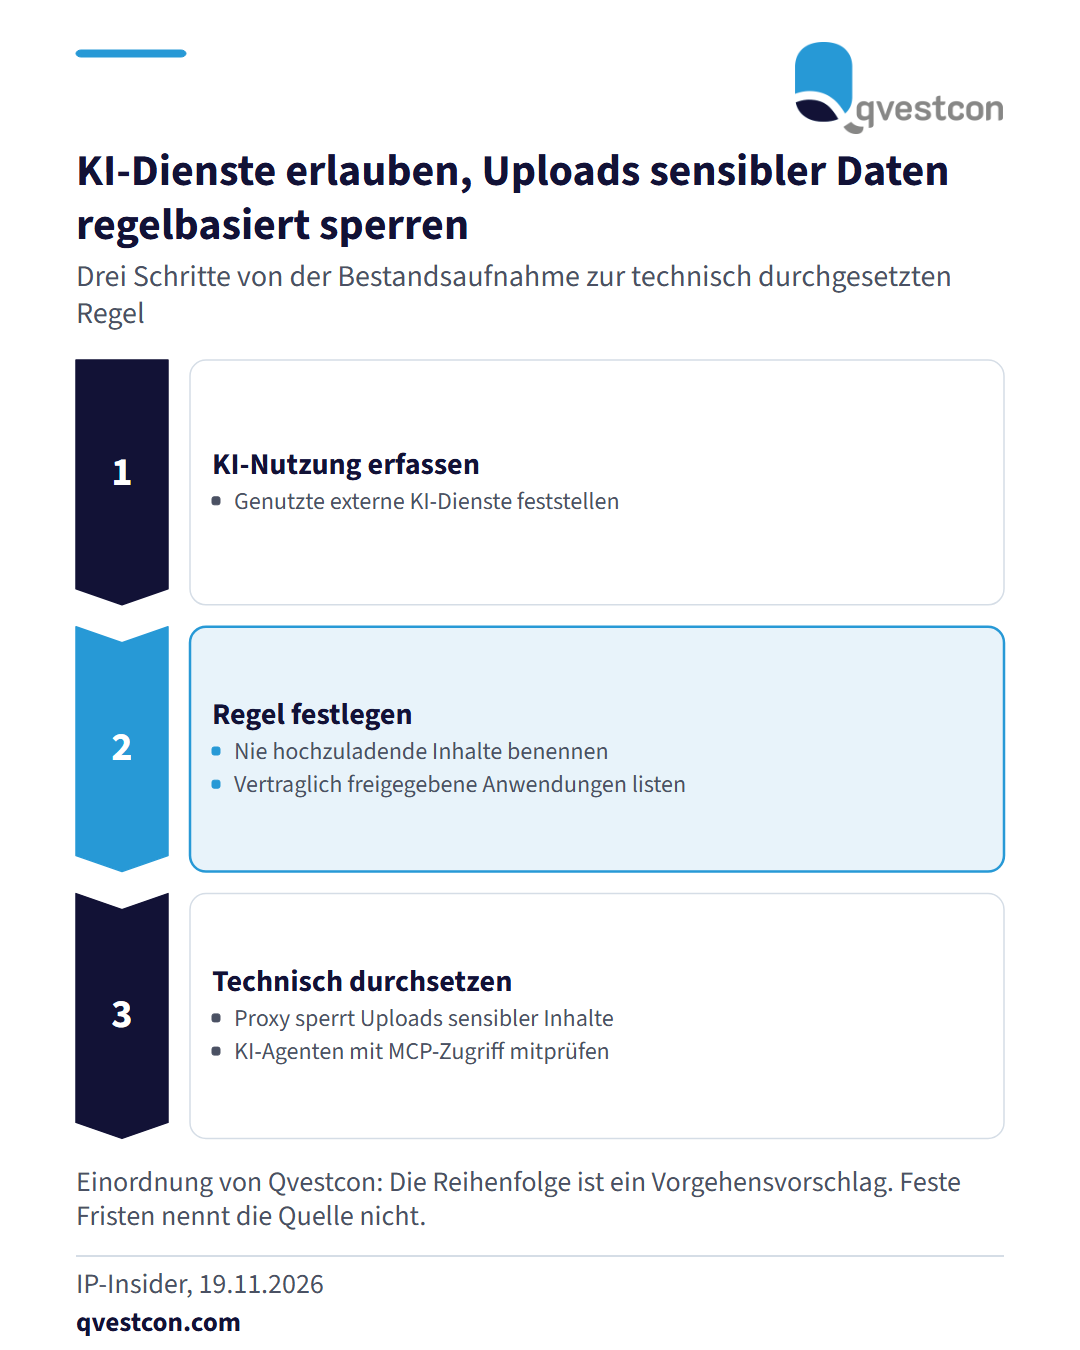
Mitarbeitende nutzen öffentliche KI-Dienste eigenmächtig, dabei gelangen Quellcode und Kundendaten auf externe Server. Ein Sicherheitsanbieter beschreibt am 19.11.2026 im IP-Insider einen Weg, der KI-Dienste nicht verbietet: Ein vorgeschalteter Proxy erlaubt sie grundsätzlich und blockiert den Upload sensibler Inhalte regelbasiert. Ein Beispiel aus dem Gespräch: Code aus dem internen Repository löst eine Upload-Sperre aus, bei einer vertraglich freigegebenen KI-Anwendung ist er gestattet. Die Quelle nennt zudem KI-Agenten, die über das Model Context Protocol (MCP) direkt auf Datenbanken und Schnittstellen zugreifen. Diese Zugriffe sollen fortlaufend auf Rechteausweitung und ungewöhnliche Verhaltensmuster geprüft werden. Für CISO, COO und Compliance in Banken und Versicherern ergibt sich daraus eine feste Reihenfolge: erst erfassen, welche KI-Dienste genutzt werden, dann festlegen, welche Inhalte nie hochgeladen werden dürfen und welche Anwendungen unter Vertrag freigegeben sind, dann die Regel technisch durchsetzen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, die Freigabeliste und die Sperrregel in einem gemeinsamen Dokument zu führen. So bleibt für die Prüfung nachvollziehbar, wer welche Regel wann beschlossen hat.