
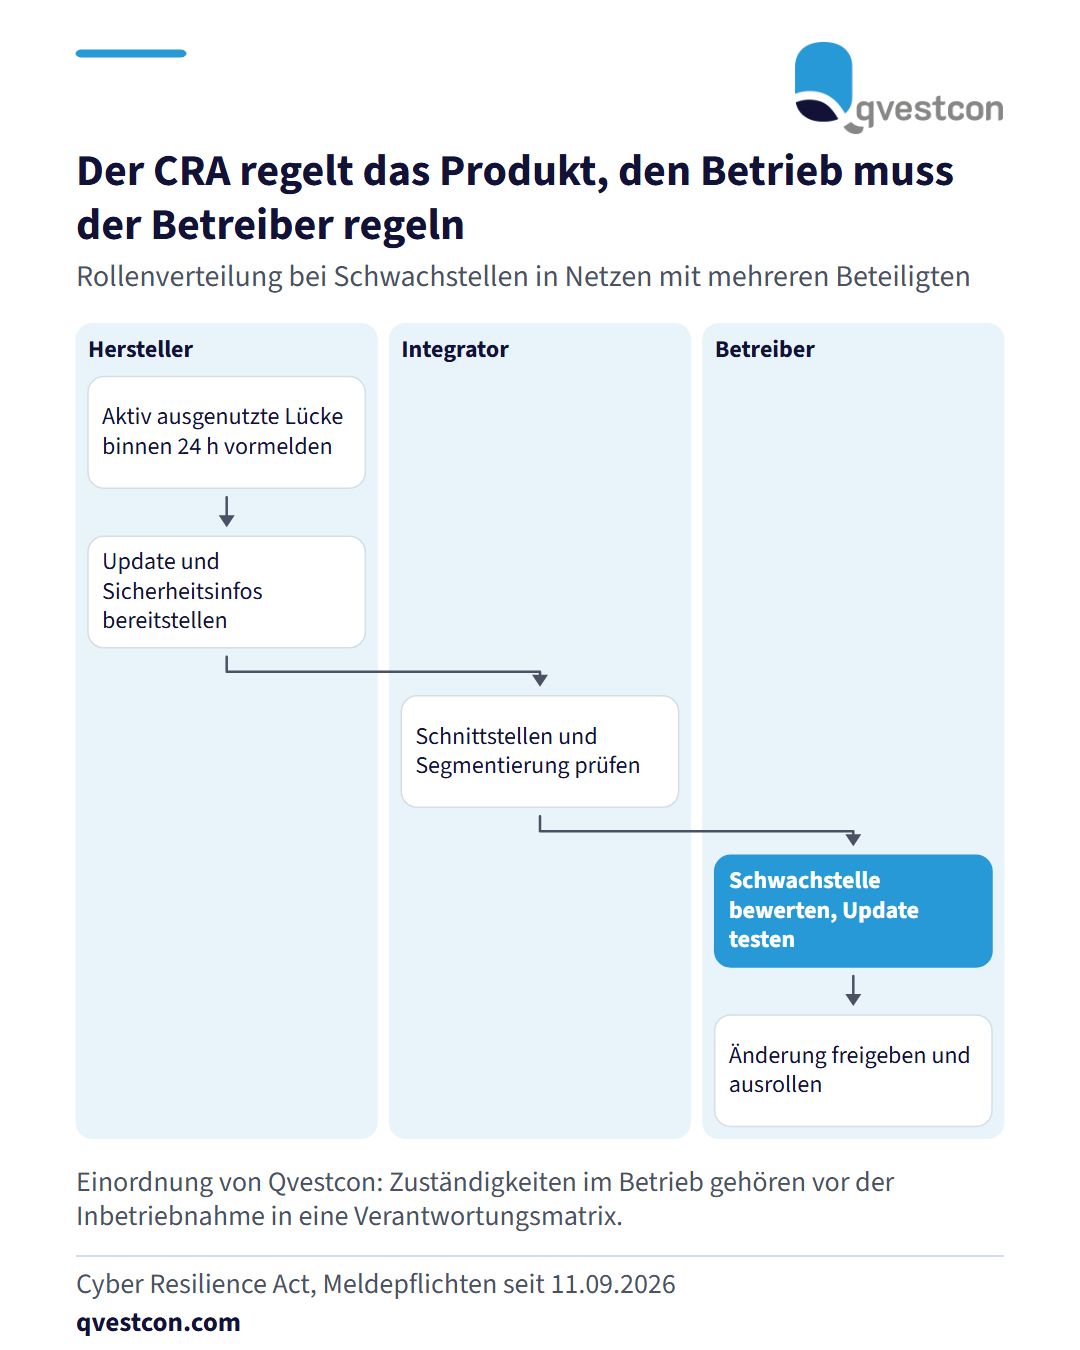
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen binnen 24 Stunden vormelden, binnen 72 Stunden folgt eine ausführlichere Meldung. Der Cyber Resilience Act regelt dabei Pflichten für das einzelne Produkt. Wer in einem Netz aus mehreren Herstellern, einem Integrator und einem Betreiber welche Sicherheitsaufgabe übernimmt, muss der Betreiber selbst festlegen. Als Instrument nennt die Quelle eine Verantwortungsmatrix: Wer beobachtet Sicherheitshinweise, bewertet Schwachstellen, testet Updates und gibt Änderungen frei? Hinzu kommen ein Inventar mit Version, Einsatzort und Verantwortlichem sowie die Trennung von Management- und Produktionssegment. Das Prinzip lässt sich auf jede IKT-Landschaft mit mehreren Beteiligten übertragen, etwa im Sourcing von Banken und Versicherern. Patch- und Vorfallabläufe gehören vor dem Ernstfall getestet.