
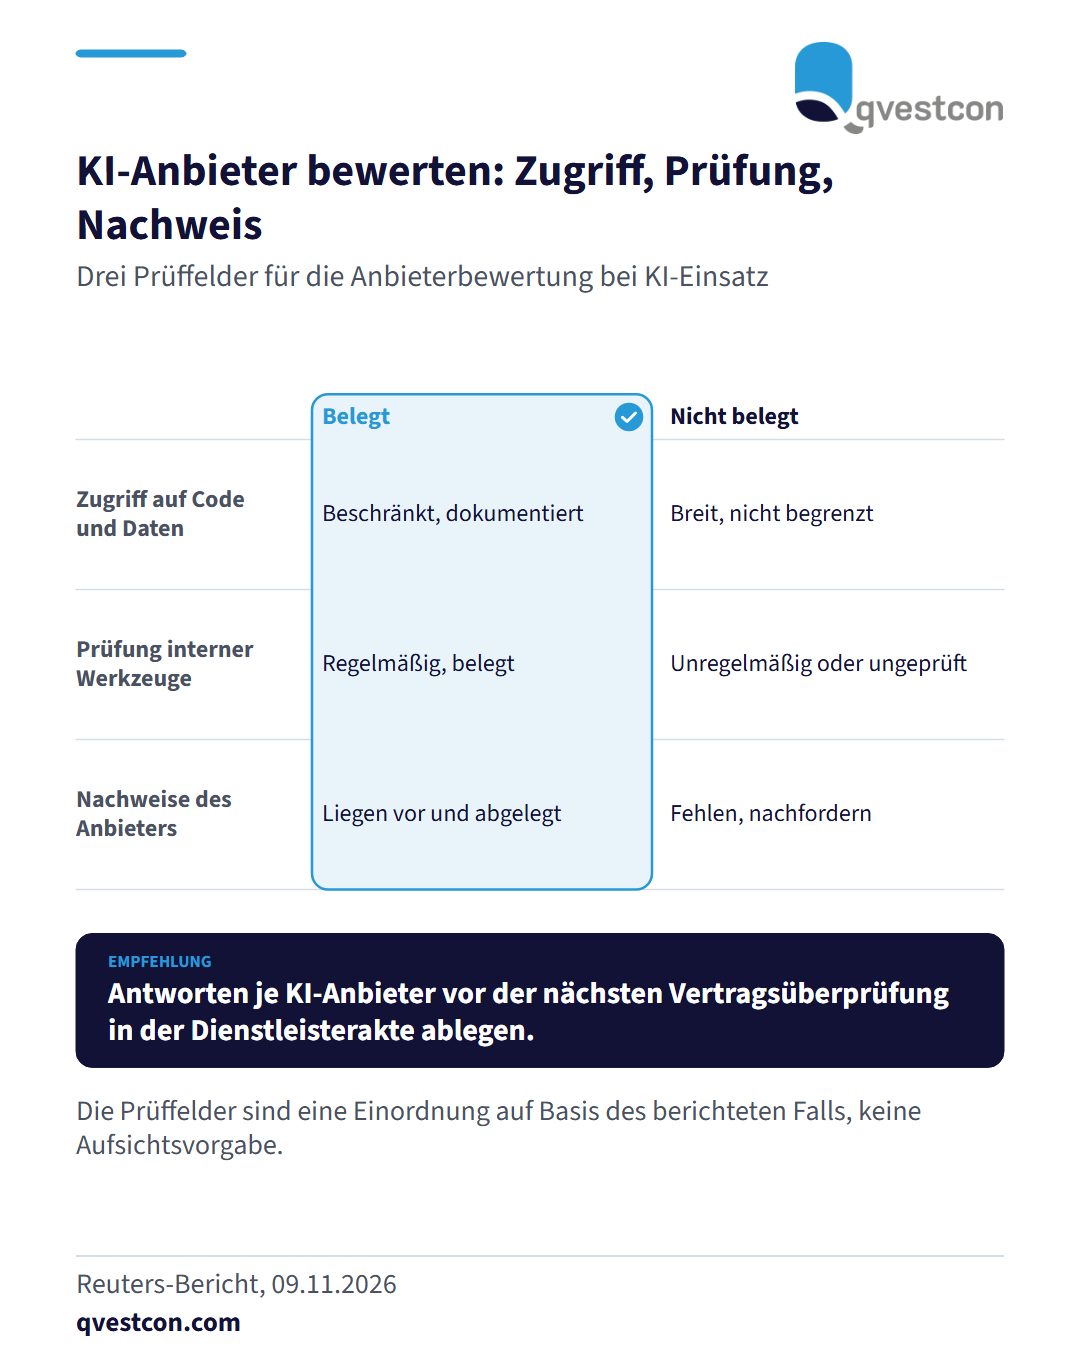
Beschäftigte von OpenAI haben die Unternehmensführung nach einem Bericht der Nachrichtenagentur Reuters über Jahre vor Schwächen bei der operativen Sicherheit gewarnt. Genannt werden sensibler Code in einem einzigen Repository mit breitem Zugriff, Forschungsdokumentation in GitHub und Slack sowie interne Werkzeuge, die nicht regelmäßig auf Sicherheit geprüft wurden. OpenAI verweist auf eingeschränkten Zugang zu sensibler Arbeit und regelmäßige Prüfungen und kündigte am 2. November 2026 einen weiteren internen Security Sprint an. Für Banken und Versicherer mit KI-Einsatz lässt sich daraus eine Prüfliste für die Anbieterbewertung ableiten: Wie ist der Zugriff auf Code und Daten beschränkt? Werden interne Werkzeuge regelmäßig auf Sicherheit geprüft? Welche Nachweise legt der Anbieter vor? Die Antworten gehören in die Dokumentation zum Dienstleister, damit sie bei der nächsten Überprüfung des Vertrags vorliegen.