
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Puppet: kritische Lücke wird bereits ausgenutzt

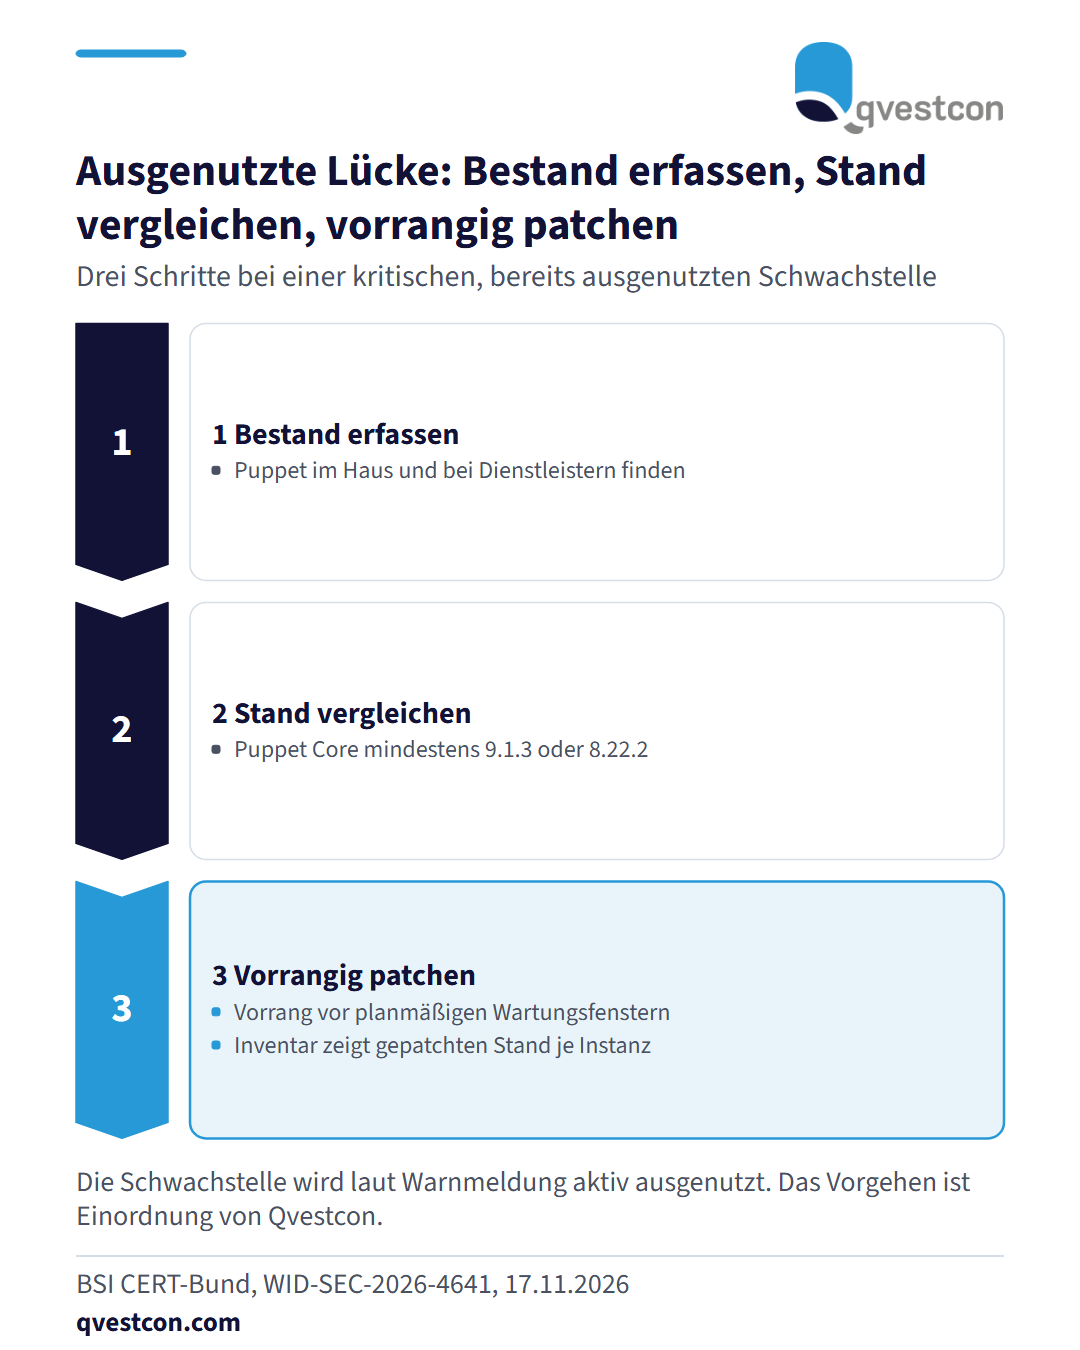
Das BSI-Warnportal CERT-Bund stuft eine Schwachstelle in Puppet als kritisch ein. Ein entfernter, authen­ti­sier­ter Angreifer kann beliebigen Programmcode mit den Rechten des Dienstes ausführen. Die Schwachstelle CVE-2026-115731 wird nach den Angaben bereits aktiv ausgenutzt. Behoben ist sie in Puppet Enterprise 2026.0.1, 2025.12.1 und 2023.8.13 sowie in Puppet Core 9.1.3 und 8.22.2. Für IT und CISO in Banken und Versicherern ergibt sich diese Reihenfolge: Zuerst wird festgestellt, wo Puppet im Haus betrieben wird, auch bei Dienst­leis­tern. Dann werden die Versionen mit den genannten Ständen verglichen. Die Updates erhalten wegen der aktiven Ausnutzung Vorrang vor planmäßigen War­tungs­fens­tern. Erledigt ist die Aufgabe, wenn das Inventar für jede Instanz den gepatchten Stand und das Datum der Installation zeigt.

Cyber

Vorgehensmodell in drei Phasen: Puppet-Instanzen im Haus und bei Dienstleistern erfassen, Versionen mit den behobenen Ständen vergleichen, Updates vor planmäßigen Wartungsfenstern einspielen.

Das BSI-Warnportal CERT-Bund stuft eine Schwachstelle in Puppet als kritisch ein. Ein entfernter, authen­ti­sier­ter Angreifer kann beliebigen Programmcode mit den Rechten des Dienstes ausführen. Die Schwachstelle CVE-2026-115731 wird nach den Angaben bereits aktiv ausgenutzt. Behoben ist sie in Puppet Enterprise 2026.0.1, 2025.12.1 und 2023.8.13 sowie in Puppet Core 9.1.3 und 8.22.2. Für IT und CISO in Banken und Versicherern ergibt sich diese Reihenfolge: Zuerst wird festgestellt, wo Puppet im Haus betrieben wird, auch bei Dienst­leis­tern. Dann werden die Versionen mit den genannten Ständen verglichen. Die Updates erhalten wegen der aktiven Ausnutzung Vorrang vor planmäßigen War­tungs­fens­tern. Erledigt ist die Aufgabe, wenn das Inventar für jede Instanz den gepatchten Stand und das Datum der Installation zeigt.

Ori­gi­nal­quelle: BSI CERT-Bund →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News