
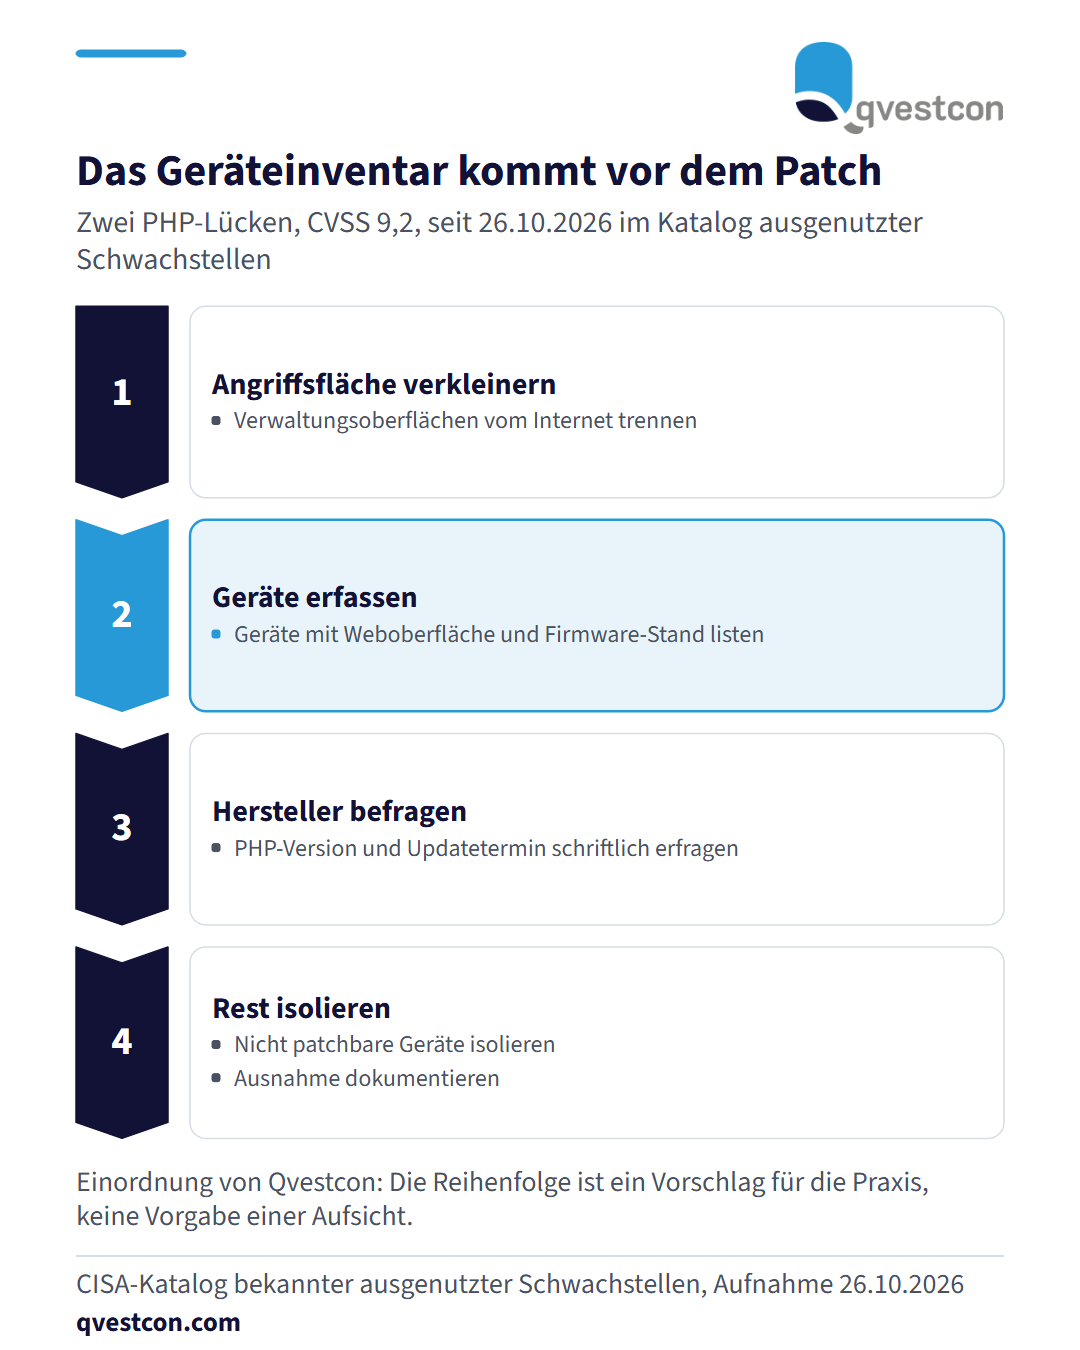
Die zwei kritischen PHP-Lücken CVE-2026-109618 und CVE-2026-109619 (je CVSS 9,2) stehen seit dem 26. Oktober 2026 im Katalog ausgenutzter Schwachstellen der US-Behörde CISA. Betroffen sind auch Firewalls und Fernwartungsrouter, deren PHP-Stand der Betreiber oft nicht selbst ändern kann. Offizielle Fixes gibt es nur für PHP 8.2 bis 8.5. Für Banken und Versicherer heißt das: Verwaltungsoberflächen von Firewalls und Routern aus dem Internet nehmen, alle Geräte mit Weboberfläche samt Firmware-Stand erfassen und Hersteller schriftlich nach der PHP-Version und dem Updatetermin fragen. Wer das Gerät nicht patchen kann, isoliert es und dokumentiert die Ausnahme. Hersteller müssen seit dem 11. September 2026 aktiv ausgenutzte Schwachstellen binnen 24 Stunden vormelden und binnen 72 Stunden detailliert melden. Das Inventar ist der erste Patch.