
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

NGINX-Lücken: Webserver jetzt auf Patchstand prüfen

Am 18. November 2026 ver­öf­fent­lichte der Hersteller F5 mehrere Advisories zu kritischen Schwach­stel­len in NGINX Open Source und NGINX Plus. Betroffen sind HTTP/2, HTTP/3, der DNS-Resolver und der Mail-Proxy. Die fünf Schwach­stel­len tragen die Kennungen CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810 und CVE-2026-113425. Je nach Konfiguration sind Denial-of-Service, Spei­cher­be­schä­di­gun­gen und Code­aus­füh­rung aus der Ferne ohne Authen­ti­fi­zie­rung möglich. Der Code läuft dabei mit den Rechten des NGINX-Worker-Prozesses. Die Bewertung liegt bei 8,1 von 10 nach CVSSv3.1 und bei 9,2 von 10 nach CVSSv4.0. Für CVE-2026-123007 ist ein funk­ti­ons­fä­hi­ger Proof-of-Concept-Exploit ver­öf­fent­licht. Für Banken und Versicherer heißt das: Zuerst klären, wo NGINX im Haus und bei Dienst­leis­tern läuft, zum Beispiel als Webserver, Reverse Proxy oder Mail-Proxy. Danach Version und Konfiguration (HTTP/2, HTTP/3, Resolver, Mail-Proxy) gegen die Advisories abgleichen und die Patches nach Kritikalität einplanen. Umgesetzt ist die Maßnahme, wenn Bestand, Patchstand und Ausnahmen im Schwach­stel­len­ma­nage­ment dokumentiert sind.

Cyber

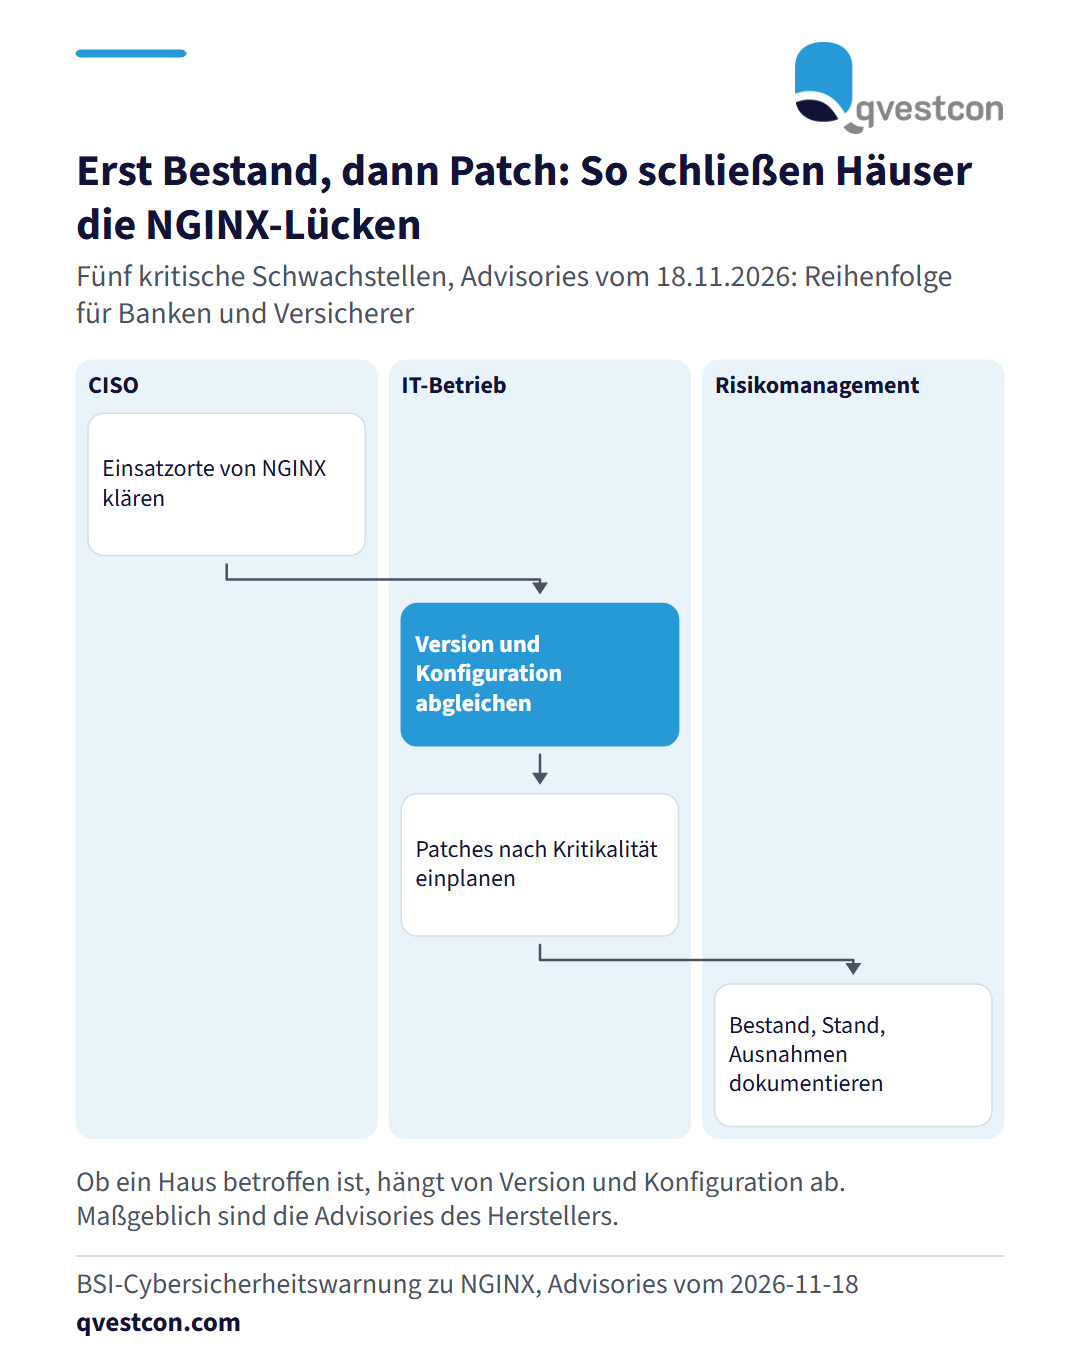
Ablaufgrafik in drei Bahnen. Der CISO klärt die Einsatzorte von NGINX. Der IT-Betrieb gleicht Version und Konfiguration ab und plant Patches nach Kritikalität. Das Risikomanagement dokumentiert Bestand, Patchstand und Ausnahmen.

Am 18. November 2026 ver­öf­fent­lichte der Hersteller F5 mehrere Advisories zu kritischen Schwach­stel­len in NGINX Open Source und NGINX Plus. Betroffen sind HTTP/2, HTTP/3, der DNS-Resolver und der Mail-Proxy. Die fünf Schwach­stel­len tragen die Kennungen CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810 und CVE-2026-113425. Je nach Konfiguration sind Denial-of-Service, Spei­cher­be­schä­di­gun­gen und Code­aus­füh­rung aus der Ferne ohne Authen­ti­fi­zie­rung möglich. Der Code läuft dabei mit den Rechten des NGINX-Worker-Prozesses. Die Bewertung liegt bei 8,1 von 10 nach CVSSv3.1 und bei 9,2 von 10 nach CVSSv4.0. Für CVE-2026-123007 ist ein funk­ti­ons­fä­hi­ger Proof-of-Concept-Exploit ver­öf­fent­licht. Für Banken und Versicherer heißt das: Zuerst klären, wo NGINX im Haus und bei Dienst­leis­tern läuft, zum Beispiel als Webserver, Reverse Proxy oder Mail-Proxy. Danach Version und Konfiguration (HTTP/2, HTTP/3, Resolver, Mail-Proxy) gegen die Advisories abgleichen und die Patches nach Kritikalität einplanen. Umgesetzt ist die Maßnahme, wenn Bestand, Patchstand und Ausnahmen im Schwach­stel­len­ma­nage­ment dokumentiert sind.

Ori­gi­nal­quelle: BSI Cyber­si­cher­heits­war­nung →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News