
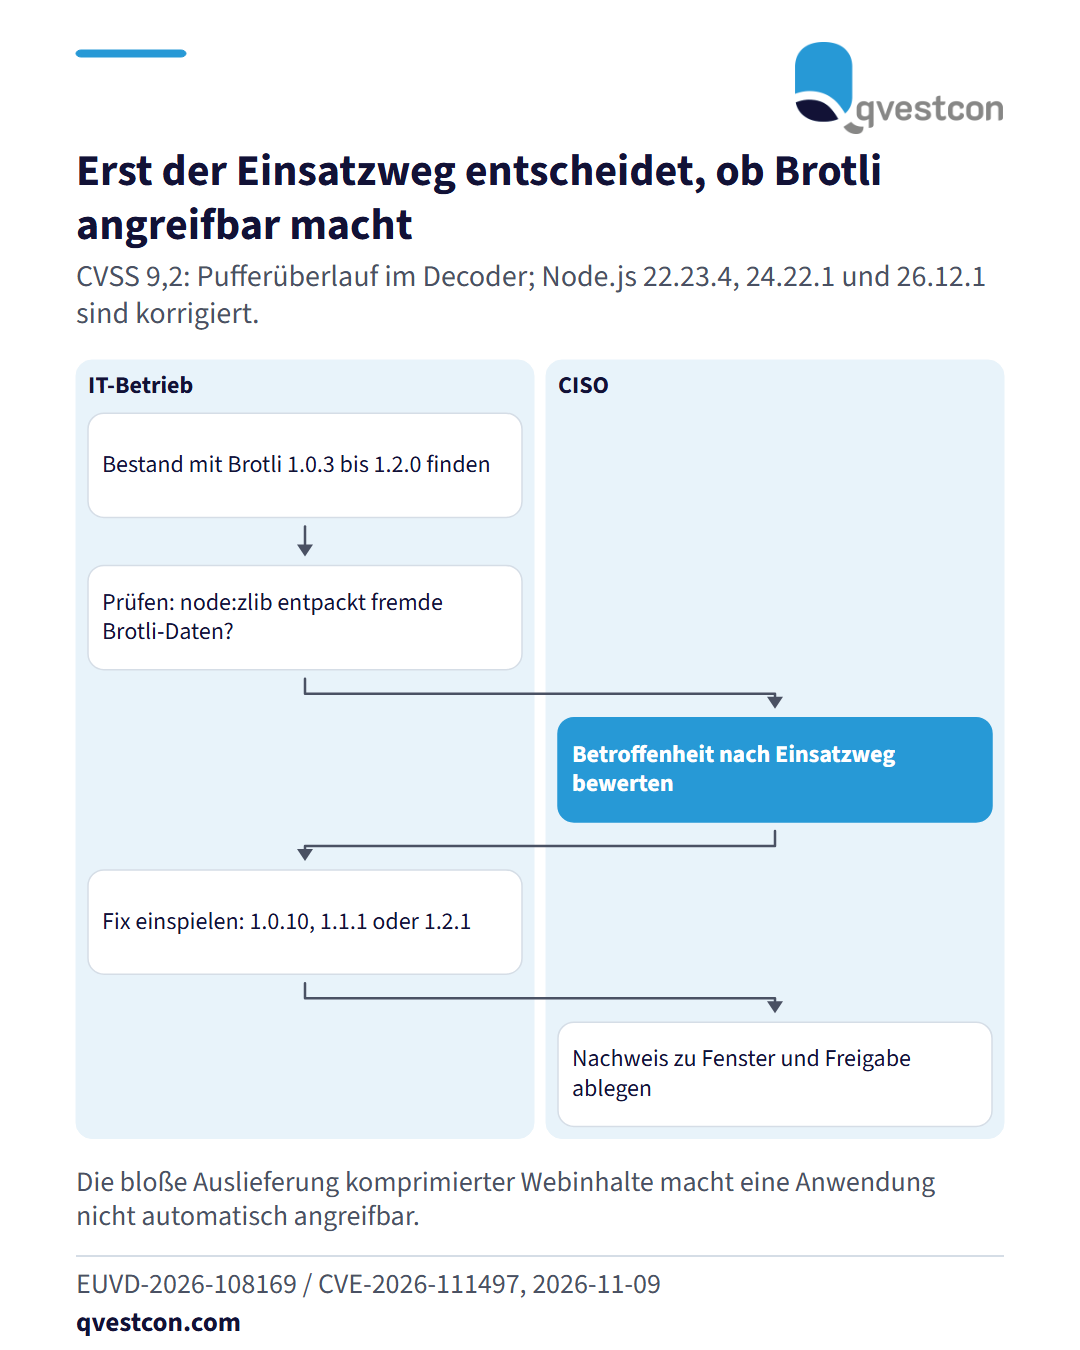
Eine Schwachstelle im Brotli-Decoder (EUVD-2026-108169 / CVE-2026-111497, CVSS 9,2) erlaubt per manipulierter Daten einen Pufferüberlauf. Folgen sind Speicherverfälschung, Abstürze oder möglicherweise Codeausführung. Betroffen sind Brotli 1.0.3 bis 1.2.0. Korrigiert sind 1.0.10, 1.1.1 und 1.2.1; für Node.js stehen die Updates 22.23.4, 24.22.1 und 26.12.1 bereit. Angreifbar sind Anwendungen, die von Angreifern gelieferte Brotli-Daten über das Modul node:zlib entpacken. Die bloße Auslieferung komprimierter Webinhalte macht eine Anwendung nicht automatisch angreifbar. Praktisch heißt das: Anwendungen, Container und Softwarepakete auf die betroffenen Versionen prüfen, Updates einspielen und bei Betriebssystempaketen die Hinweise des Distributors beachten. Eingebettete Kopien lassen sich nur über das jeweilige Produkt aktualisieren. Wer das Patch-Fenster mit Freigabe und Verifikation festhält, hat den Nachweis für Prüfung und Aufsicht gleich zur Hand.