
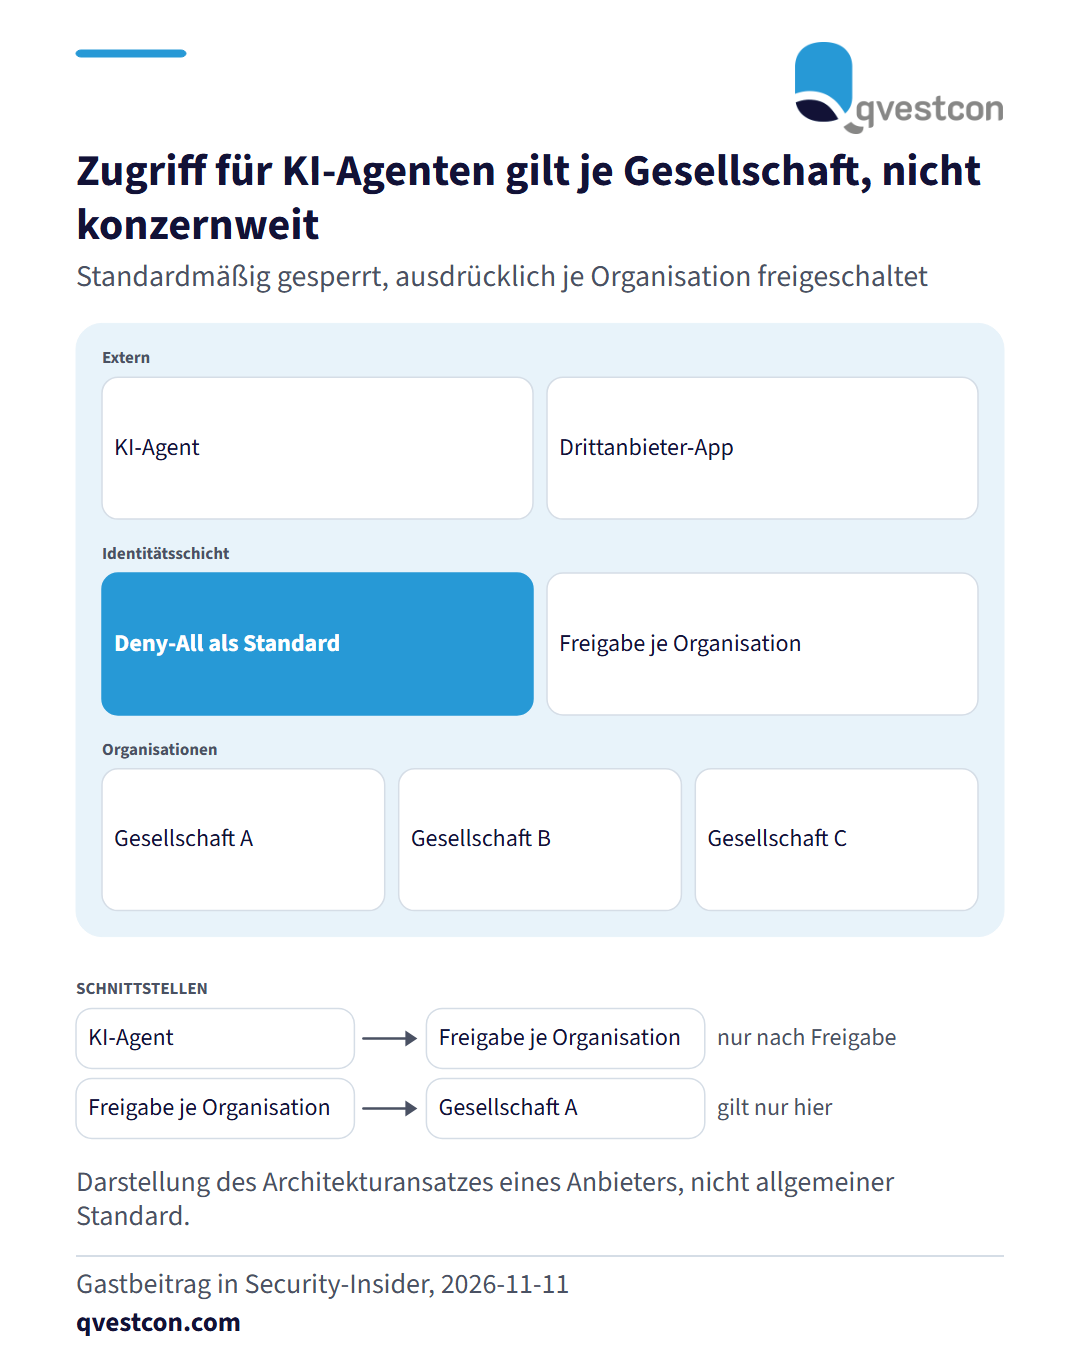
Autonome KI-Agenten greifen zunehmend über Schnittstellen und das Model Context Protocol (MCP) auf Fachplattformen zu. Ein Benutzer-Login reicht dafür nicht, weil die Grenze zwischen Organisationen verwischen kann. Ein Gastbeitrag in Security-Insider beschreibt zwei Prinzipien: Externe Anwendungen und Agenten erhalten standardmäßig keinen Zugriff (Deny-All) und werden je Organisationseinheit ausdrücklich freigeschaltet. Zustimmungen und Token werden je Organisation getrennt gespeichert. Für Konzerne mit mehreren Gesellschaften lässt sich das direkt übersetzen. Legen Sie fest, welche Agenten in welcher Gesellschaft welche Ressourcen nutzen dürfen, und prüfen Sie, ob eine Freigabe in einer Einheit nicht stillschweigend in einer anderen gilt. Der Beitrag stammt von einem Anbieter und beschreibt dessen Architekturansatz.