
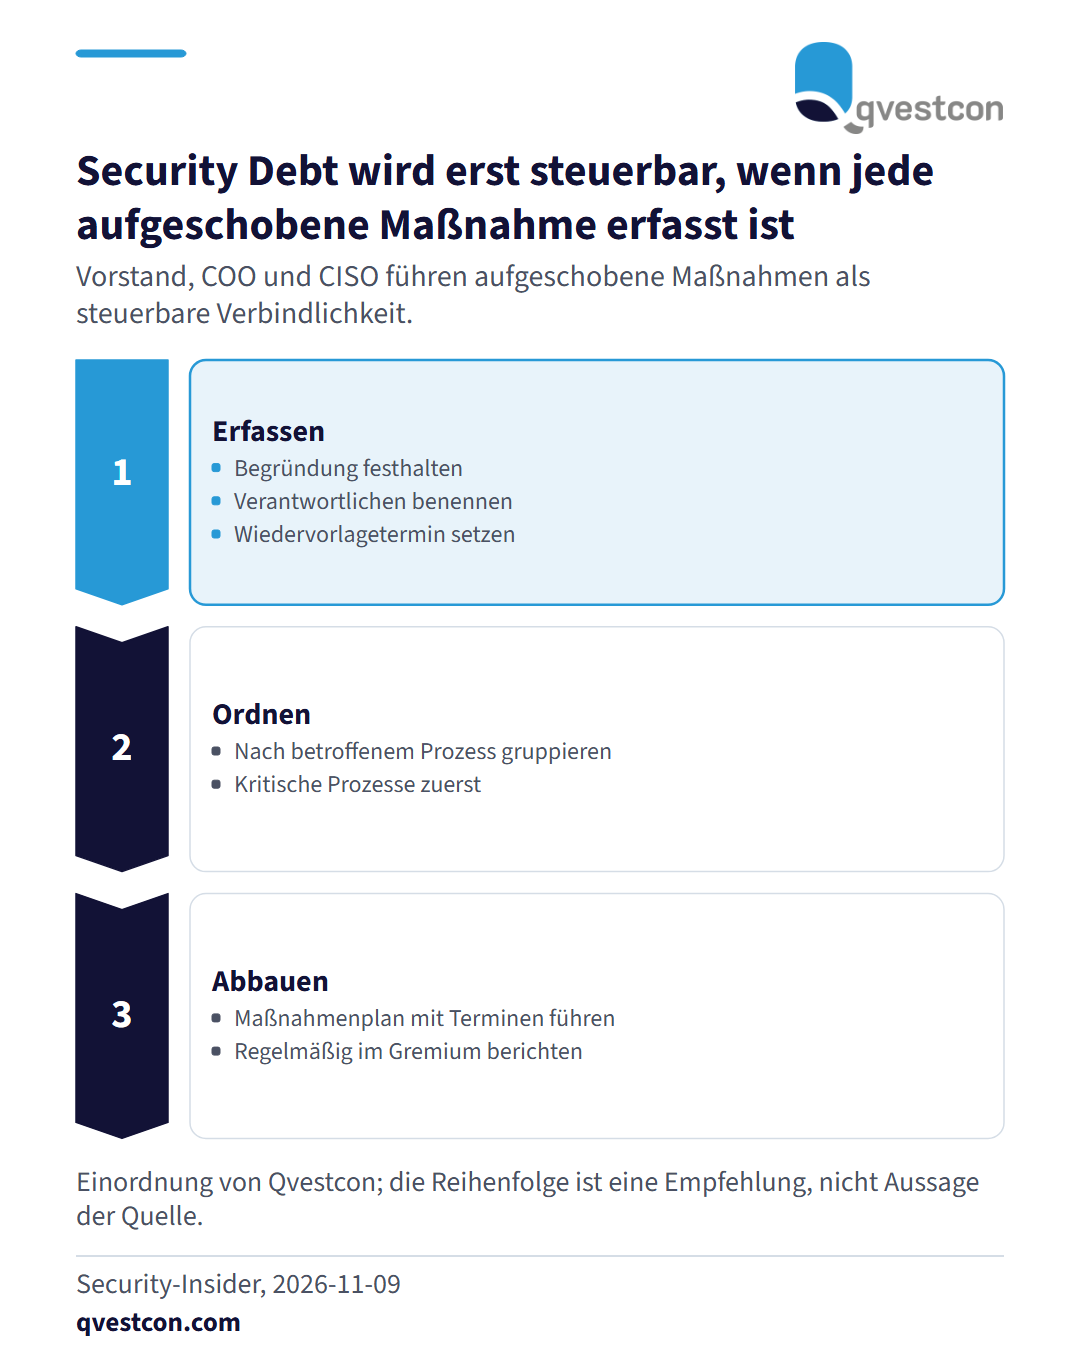
Security Debt ist die Summe der Sicherheitsdefizite, die durch aufgeschobene Patches, weiterbetriebene Legacy-Systeme und halb umgesetzte Schutzmaßnahmen entstehen. Security-Insider beschreibt das Konzept am 9. November 2026 als steuerbare Verbindlichkeit für CISOs und IT-Teams. Als Ursachen nennt der Beitrag knappe Budgets, Zeitdruck in Projekten, fehlende Fachkräfte, komplexe Bestandslandschaften und konkurrierende Prioritäten. Für die Praxis in Versicherern und Banken heißt das: Jede aufgeschobene Maßnahme gehört mit Begründung, Verantwortlichem und Wiedervorlagetermin in ein Register. Erst dann lässt sich entscheiden, womit der Abbau beginnt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank beginnt der Abbau dort, wo das Defizit kritische Prozesse betrifft. Die Quelle trägt diese Reihenfolge nicht; sie ist Einordnung von Qvestcon.