
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

KI-Agenten: Ein präpariertes Dokument genügt zur Fernsteuerung

Fast alle produktiv eingesetzten KI-Agenten vereinen drei Fähigkeiten: Zugriff auf interne Daten, Verarbeitung ungeprüfter externer Inhalte und Kommunikation nach außen. Eine Auswertung von 100 Agenten aus zehn Kategorien vom Juni 2026 fand diese Kombination bei 98 Prozent. Nur elf Prozent gelten als leis­tungs­fä­hig und zugleich belastbar verteidigt. Ein in ein Dokument eingebetteter Befehl kann dann genügen, den Agenten fernzusteuern (indirekte Prompt Injection). Das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) stuft diese Angriffs­klasse seit 2023 als intrinsische Schwachstelle ein. Drei Schritte setzen das um. Erstens: Agenten, die Code ausführen, in eine Iso­la­ti­ons­schicht auf Betriebs­sys­tem­ebene stellen. Zweitens: Kritische Aktionen nur nach menschlicher Freigabe zulassen, wie es BSI und die französische Behörde ANSSI empfehlen. Drittens: Zugriffs­rechte auf das Minimum begrenzen und Agenten als eigene Identitäten mit Pro­to­kol­lie­rung und wie­der­keh­ren­der Rezer­ti­fi­zie­rung führen. Als Schnelltest eignen sich die fünf wichtigsten Agenten. Je Agent werden drei Fragen notiert: Auf welche Daten greift er zu, welche externen Inhalte erreichen ihn, welche Aktionen löst er ohne Rückfrage aus? Sind alle drei Spalten gefüllt, besteht Hand­lungs­be­darf. Die Zahlen stammen aus einer Anbie­ter­stu­die; 83 Prozent der angegebenen Schutz­maß­nah­men ließen sich nicht unabhängig prüfen.

Cyber

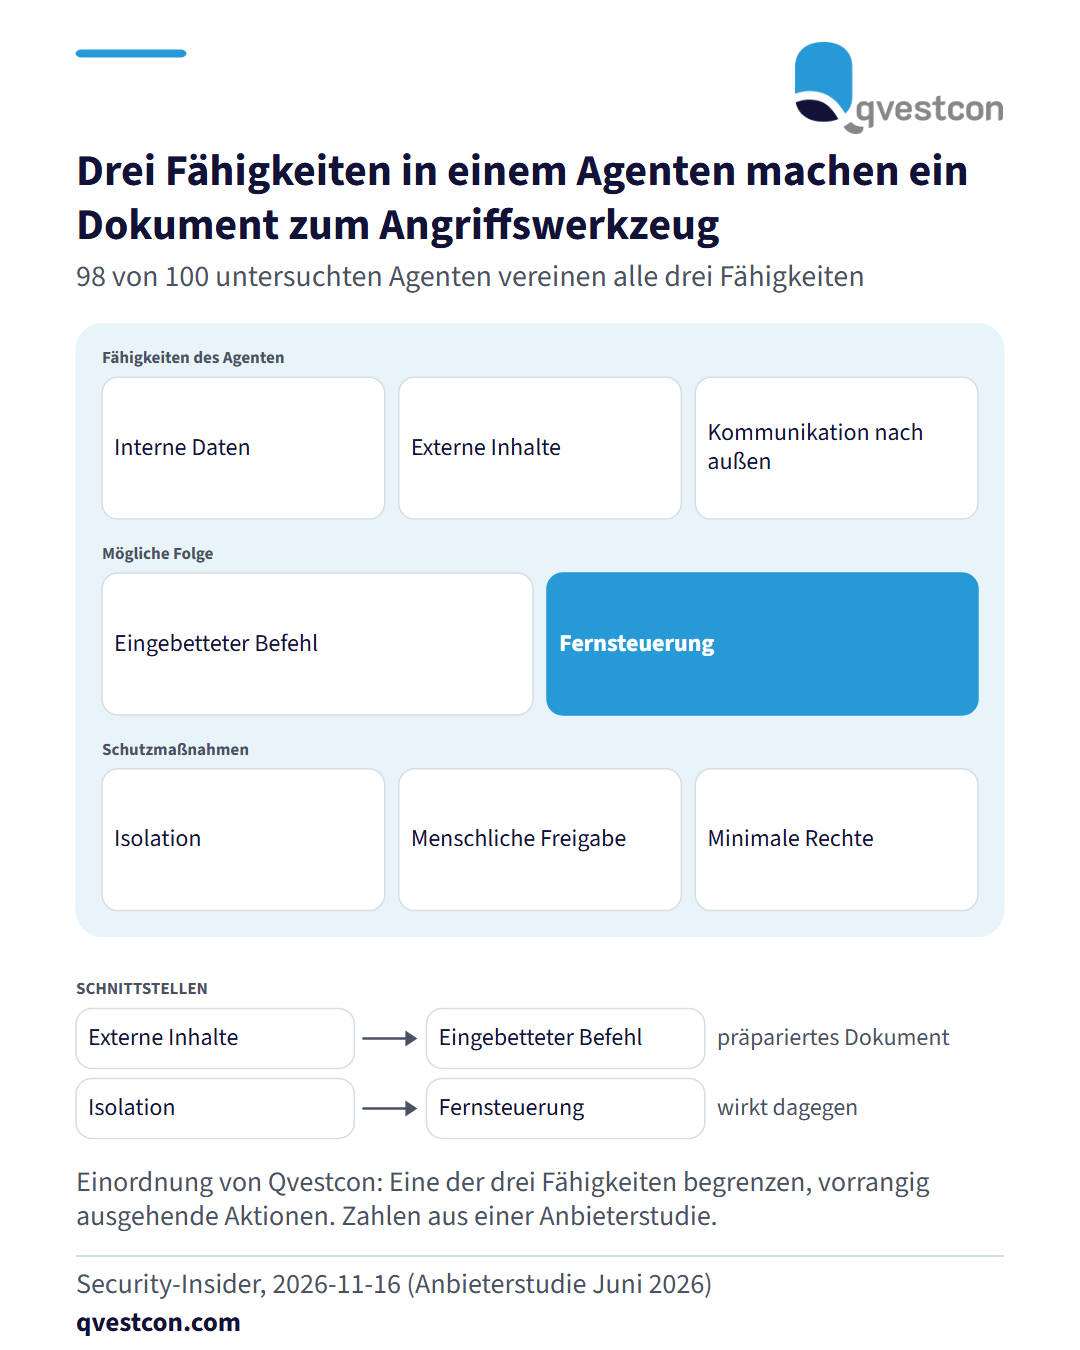
Drei Schichten: oben die Fähigkeiten interne Daten, externe Inhalte und Kommunikation nach außen, in der Mitte ein eingebetteter Befehl mit möglicher Fernsteuerung, unten die Schutzmaßnahmen Isolation, menschliche Freigabe und minimale Rechte.

Fast alle produktiv eingesetzten KI-Agenten vereinen drei Fähigkeiten: Zugriff auf interne Daten, Verarbeitung ungeprüfter externer Inhalte und Kommunikation nach außen. Eine Auswertung von 100 Agenten aus zehn Kategorien vom Juni 2026 fand diese Kombination bei 98 Prozent. Nur elf Prozent gelten als leis­tungs­fä­hig und zugleich belastbar verteidigt. Ein in ein Dokument eingebetteter Befehl kann dann genügen, den Agenten fernzusteuern (indirekte Prompt Injection). Das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) stuft diese Angriffs­klasse seit 2023 als intrinsische Schwachstelle ein. Drei Schritte setzen das um. Erstens: Agenten, die Code ausführen, in eine Iso­la­ti­ons­schicht auf Betriebs­sys­tem­ebene stellen. Zweitens: Kritische Aktionen nur nach menschlicher Freigabe zulassen, wie es BSI und die französische Behörde ANSSI empfehlen. Drittens: Zugriffs­rechte auf das Minimum begrenzen und Agenten als eigene Identitäten mit Pro­to­kol­lie­rung und wie­der­keh­ren­der Rezer­ti­fi­zie­rung führen. Als Schnelltest eignen sich die fünf wichtigsten Agenten. Je Agent werden drei Fragen notiert: Auf welche Daten greift er zu, welche externen Inhalte erreichen ihn, welche Aktionen löst er ohne Rückfrage aus? Sind alle drei Spalten gefüllt, besteht Hand­lungs­be­darf. Die Zahlen stammen aus einer Anbie­ter­stu­die; 83 Prozent der angegebenen Schutz­maß­nah­men ließen sich nicht unabhängig prüfen.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News