
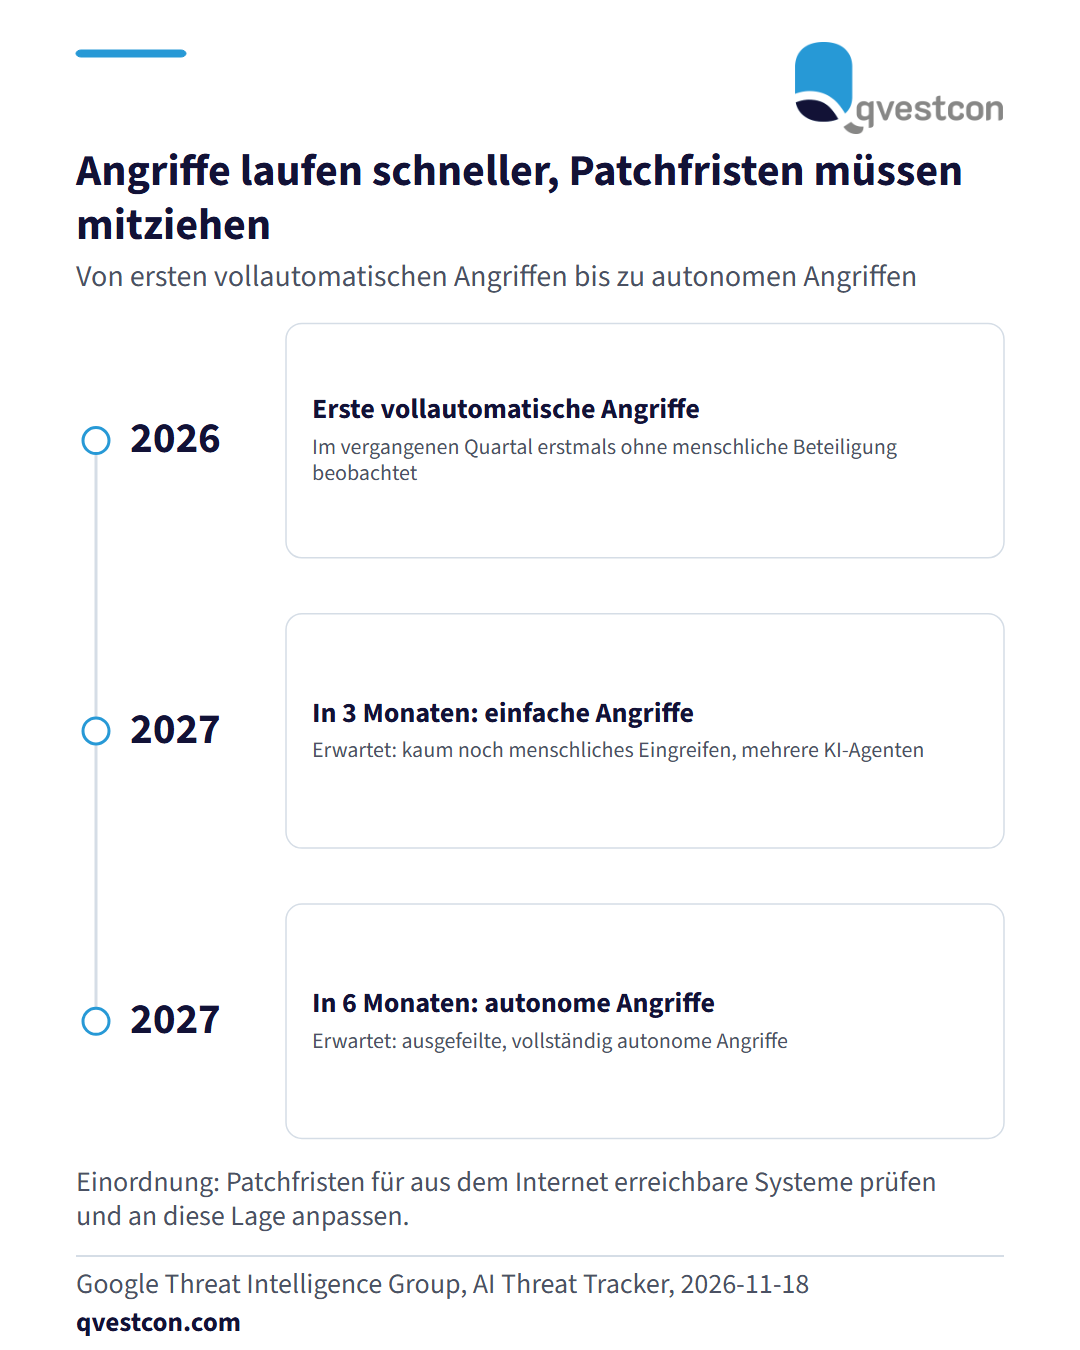
Die Google Threat Intelligence Group (GTIG) hat im vergangenen Quartal erstmals Angreifer identifiziert, die Suche und Ausnutzung von Schwachstellen mit KI-Frameworks vollständig ohne menschliche Beteiligung automatisieren. Als Beispiel nennt sie das Multi-Agenten-System exploit_agent, das Updates verbreiteter Webanwendungen auf Sicherheitslücken analysiert und diese auszunutzen versucht. Innerhalb von drei Monaten erwartet Google einfache Angriffe, die kaum noch menschliches Eingreifen erfordern, innerhalb von sechs Monaten ausgefeilte autonome Angriffe. Das FBI hatte vergangene Woche gewarnt, dass mehrere Akteure das Framework ARTEX seit August auch gegen Organisationen aus dem Finanzwesen einsetzen. Für Verantwortliche in Banken und Versicherern bedeutet das eine kürzere Zeit zum Patchen. Als Einordnung bietet sich an, die Patchfristen für aus dem Internet erreichbare Systeme zu prüfen und an diese Lage anzupassen.