
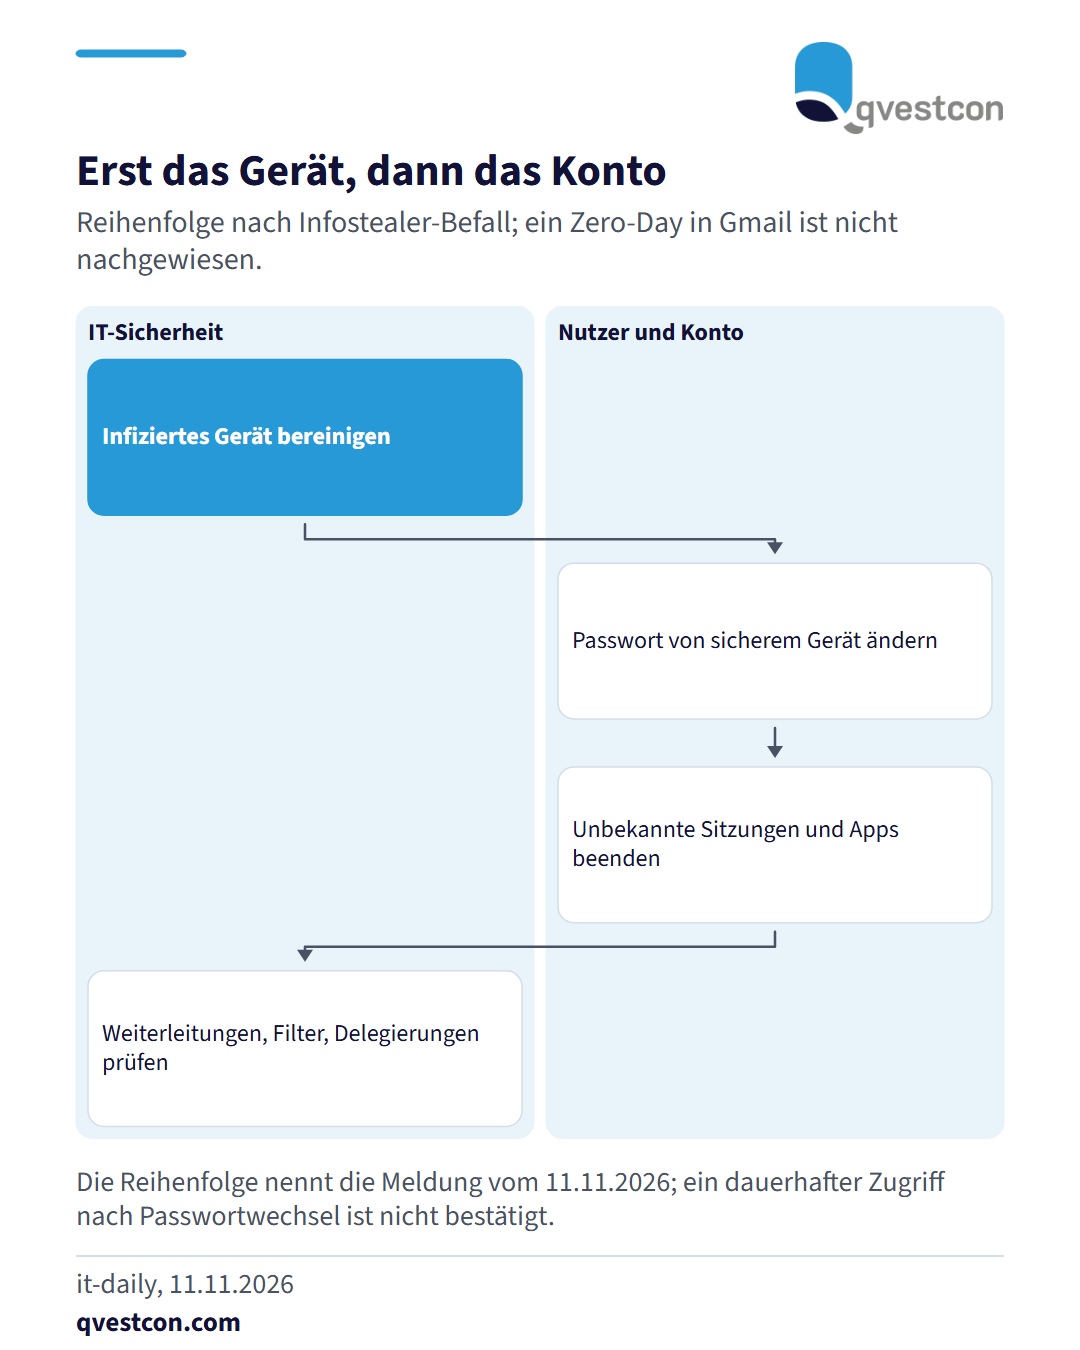
Die Entwickler des Infostealers Remus Stealer bieten für 1.000 US-Dollar im Monat eine Funktion an, mit der Kriminelle Gmail-Postfächer ihrer Opfer lesen können sollen. Der Zugriff soll auch nach Browser-Schließung, Passwortwechsel und Sitzungsende bestehen bleiben. Das israelische Sicherheitsunternehmen Hudson Rock konnte keinen Zero-Day in Gmail bestätigen und führte keinen kontrollierten Test durch. Google hat sich bislang nicht geäußert. Für Banken und Versicherer ist der Fall ein Anlass, die Reaktion auf infizierte Endgeräte zu prüfen. Reihenfolge laut Meldung: zuerst das Gerät bereinigen, danach das Passwort von einem sicheren Gerät ändern, anschließend unbekannte Sitzungen beenden und Drittanbieter-Apps prüfen. In Postfächern sind Weiterleitungen, Filter, Delegierungen sowie Wiederherstellungsadresse und -telefonnummer zu kontrollieren. Passkeys erschweren solche Angriffe, weil sie nicht wie Passwörter abgegriffen werden können.