
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Managed SOC erkennt Angriffe, Pentests finden Lücken

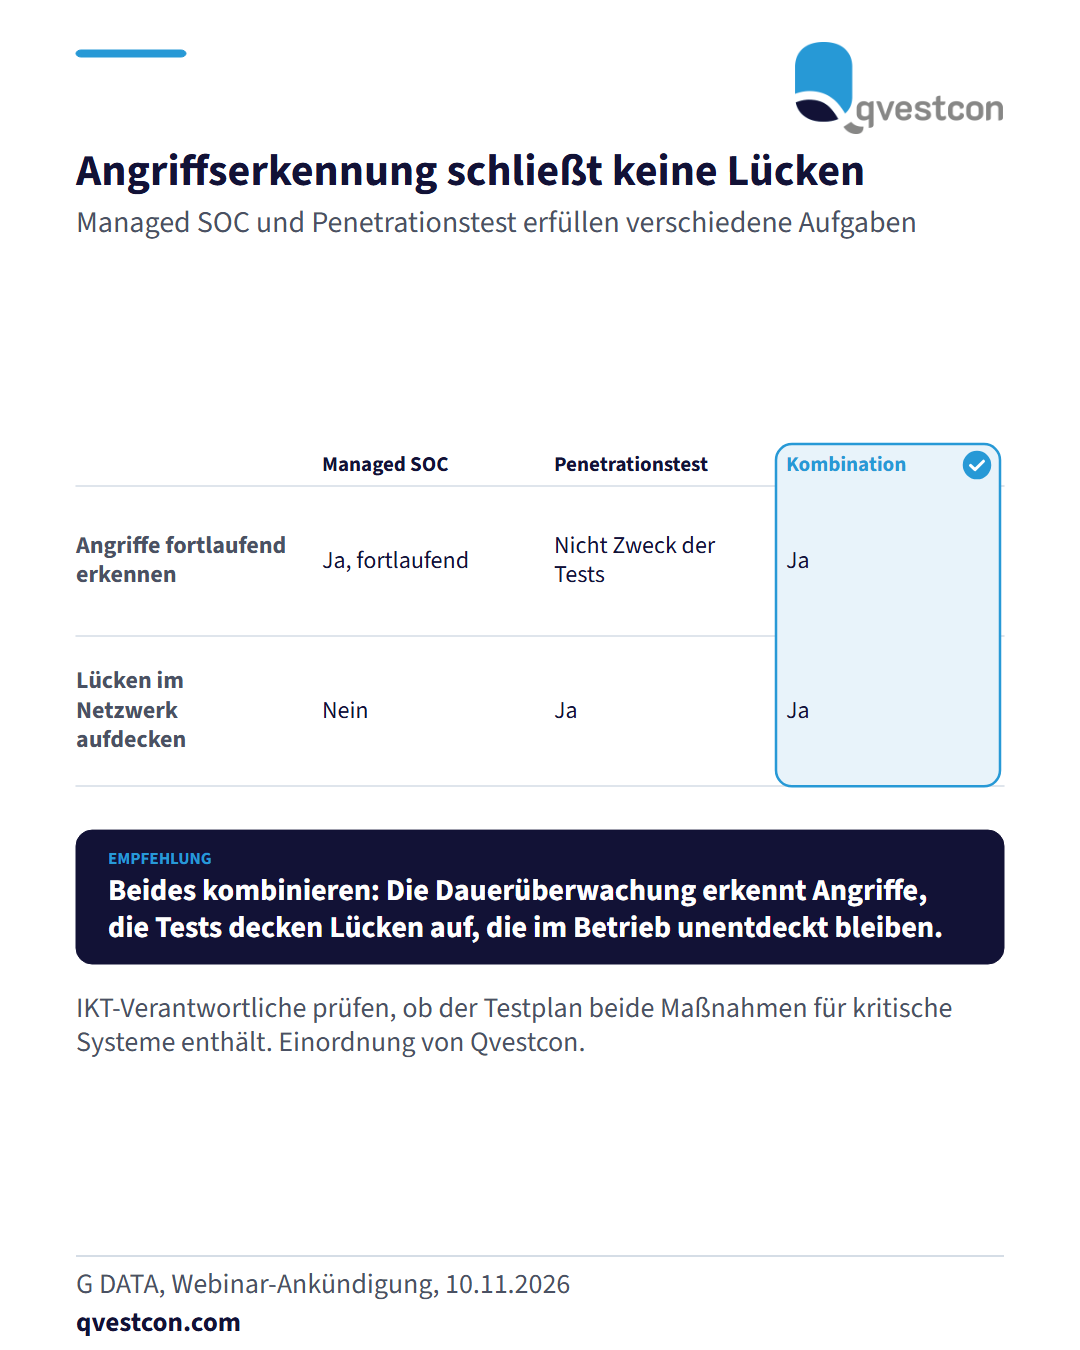
Ein Managed Security Operations Center (SOC, Sicher­heits­leit­stelle) erkennt Angriffe fortlaufend und hilft, sie schnell zu beenden. Sicher­heits­lü­cken im eigenen Netzwerk schließt die Angriffs­er­ken­nung allein jedoch nicht. Das ist die Kernaussage eines Webinars am 19.11.2026 von 10:00 bis 11:00 Uhr. Pene­tra­ti­ons­tests (gezielte Angriffs­ver­su­che im Auftrag des Betreibers) decken demnach Lücken auf, die im Betrieb unentdeckt bleiben. Die Kombination aus Dau­er­über­wa­chung und gezielten Tests soll ein belastbares Sicher­heits­ni­veau ergeben. Praktischer Schritt für IKT-Ver­ant­wort­li­che in Banken und Versicherern: Prüfen Sie, ob Ihr Testplan neben der Überwachung auch regelmäßige Pene­tra­ti­ons­tests für kritische Systeme enthält, und ordnen Sie beide Maßnahmen derselben Risi­ko­be­wer­tung zu. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank erleichtert diese gemeinsame Zuordnung die Nach­weis­füh­rung im IKT-Risi­ko­ma­nage­ment.

DORA

Vergleich von Managed SOC, Penetrationstest und Kombination nach Angriffserkennung und Aufdeckung von Lücken.

Ein Managed Security Operations Center (SOC, Sicher­heits­leit­stelle) erkennt Angriffe fortlaufend und hilft, sie schnell zu beenden. Sicher­heits­lü­cken im eigenen Netzwerk schließt die Angriffs­er­ken­nung allein jedoch nicht. Das ist die Kernaussage eines Webinars am 19.11.2026 von 10:00 bis 11:00 Uhr. Pene­tra­ti­ons­tests (gezielte Angriffs­ver­su­che im Auftrag des Betreibers) decken demnach Lücken auf, die im Betrieb unentdeckt bleiben. Die Kombination aus Dau­er­über­wa­chung und gezielten Tests soll ein belastbares Sicher­heits­ni­veau ergeben. Praktischer Schritt für IKT-Ver­ant­wort­li­che in Banken und Versicherern: Prüfen Sie, ob Ihr Testplan neben der Überwachung auch regelmäßige Pene­tra­ti­ons­tests für kritische Systeme enthält, und ordnen Sie beide Maßnahmen derselben Risi­ko­be­wer­tung zu. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank erleichtert diese gemeinsame Zuordnung die Nach­weis­füh­rung im IKT-Risi­ko­ma­nage­ment.

Ori­gi­nal­quelle: G DATA →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in DORA · alle Qvestcon-News