
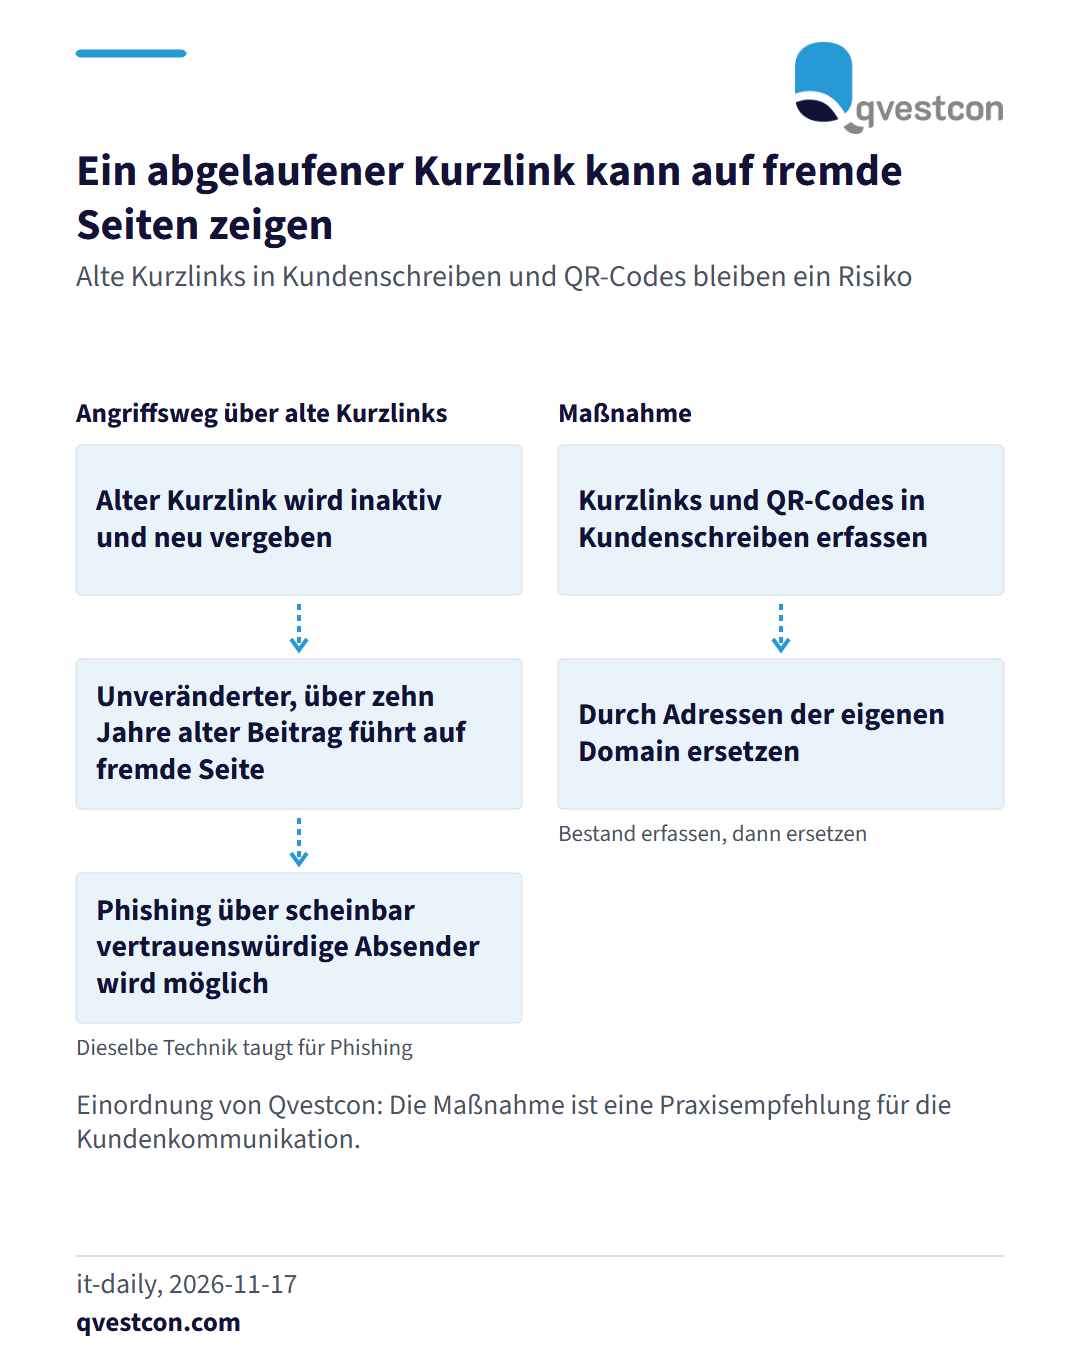
Unbekannte haben abgelaufene Bitly-Kurzlinks übernommen und damit mehr als zehn Jahre alte Beiträge bekannter Marken auf X auf fremde Seiten umgeleitet. Bitly bestätigte am Sonntag einen Fehler bei alten, inaktiven Kurzlinks, der diese Neuvergabe ermöglichte. Sicherheitsfachleute weisen darauf hin, dass sich dieselbe Technik für Phishing nutzen lässt. Kurzlinks stehen in archivierten Beiträgen, alten E-Mails und auf gedruckten QR-Codes. Für Banken und Versicherer ergibt sich ein praktischer Schritt: Erfassen Sie Kurzlinks und QR-Codes in Kundenschreiben, Formularen und Webauftritten und ersetzen Sie Links, die auf Fremddienste zeigen, durch Adressen der eigenen Domain. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank fehlt dieser Bestand meist in der Übersicht der Kundenkommunikation.