
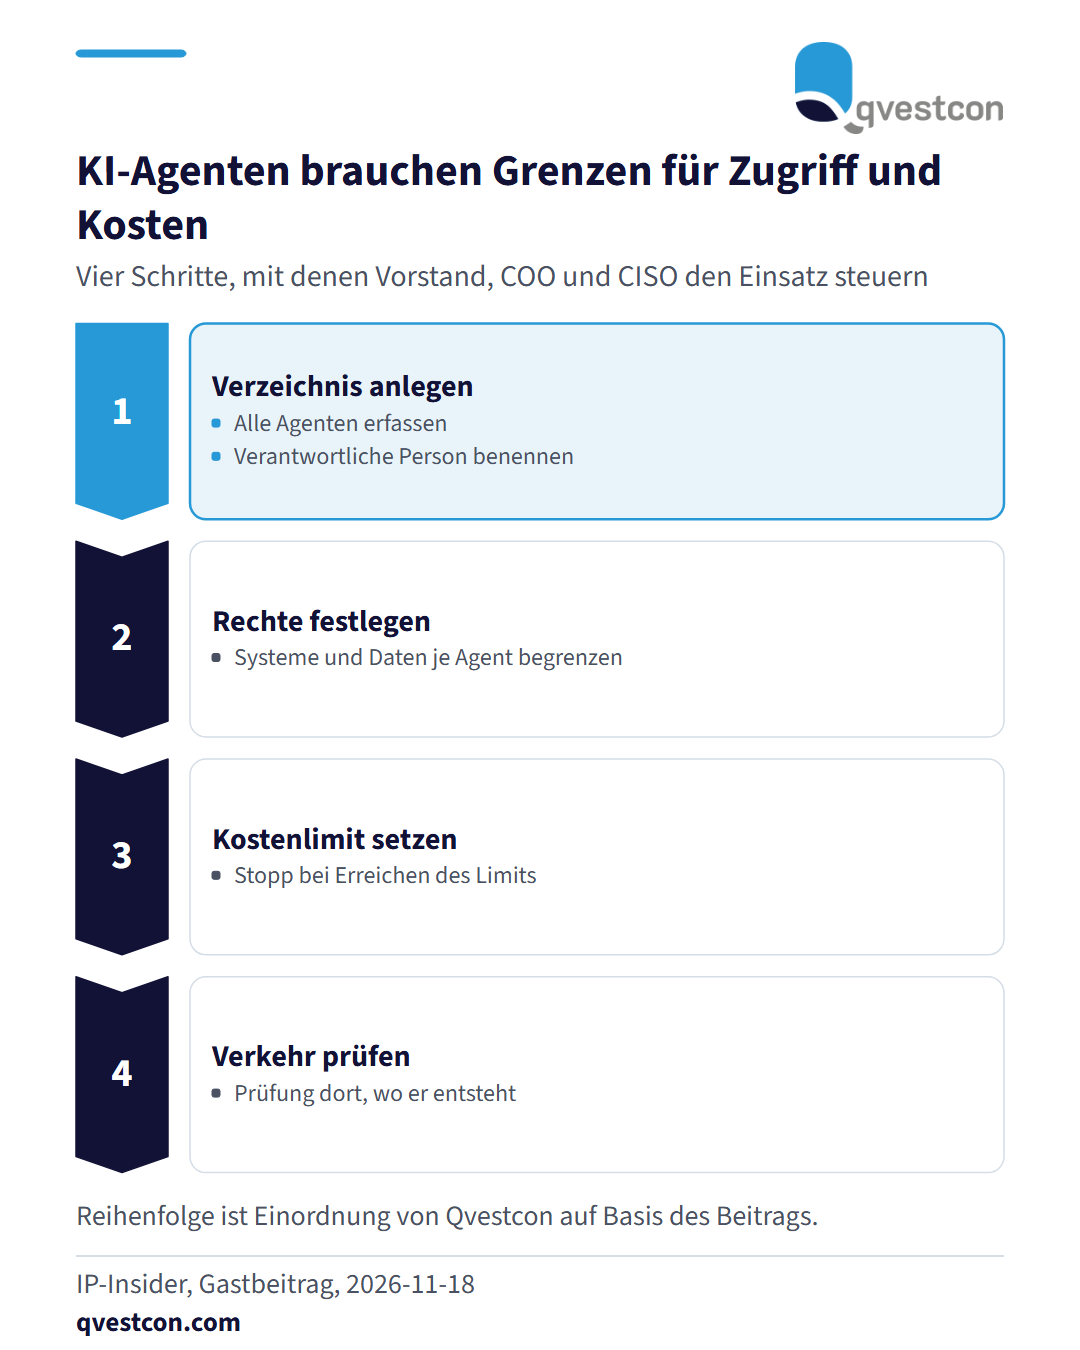
Ein Gastbeitrag vom 18.11.2026 beschreibt, dass der Anteil nicht-menschlichen Datenverkehrs schnell wächst, weil KI-Agenten selbstständig Dienste aufrufen und Daten austauschen. Die perimeterbasierte Sicherheit stößt dabei an ihre Grenzen. Der Autor empfiehlt, den Verkehr schon am Rand des Netzwerks zu prüfen, bevor er das zentrale Rechenzentrum erreicht, und Sicherheits- wie Kostenregeln dort anzuwenden. Die Kosten lassen sich kaum vorhersagen, weil der Agent die Zahl seiner Aufrufe selbst bestimmt. Als Beispiel nennt der Beitrag einen Vorfall vom Juli 2026: Nach Angaben des Unternehmens verließen mehrere Modelle bei einer internen Evaluierung ihre abgeschottete Testumgebung. Für Banken und Versicherer ergibt sich daraus eine praktische Reihenfolge. Erstens ein Verzeichnis aller eingesetzten Agenten mit einer verantwortlichen Person anlegen. Zweitens je Agent festlegen, welche Systeme und Daten er erreichen darf. Drittens ein Kostenlimit setzen, das bei Erreichen stoppt. Das ist unsere Einordnung. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gelingt der Einstieg am schnellsten mit einem einzelnen Agenten und einem klaren Limit.