
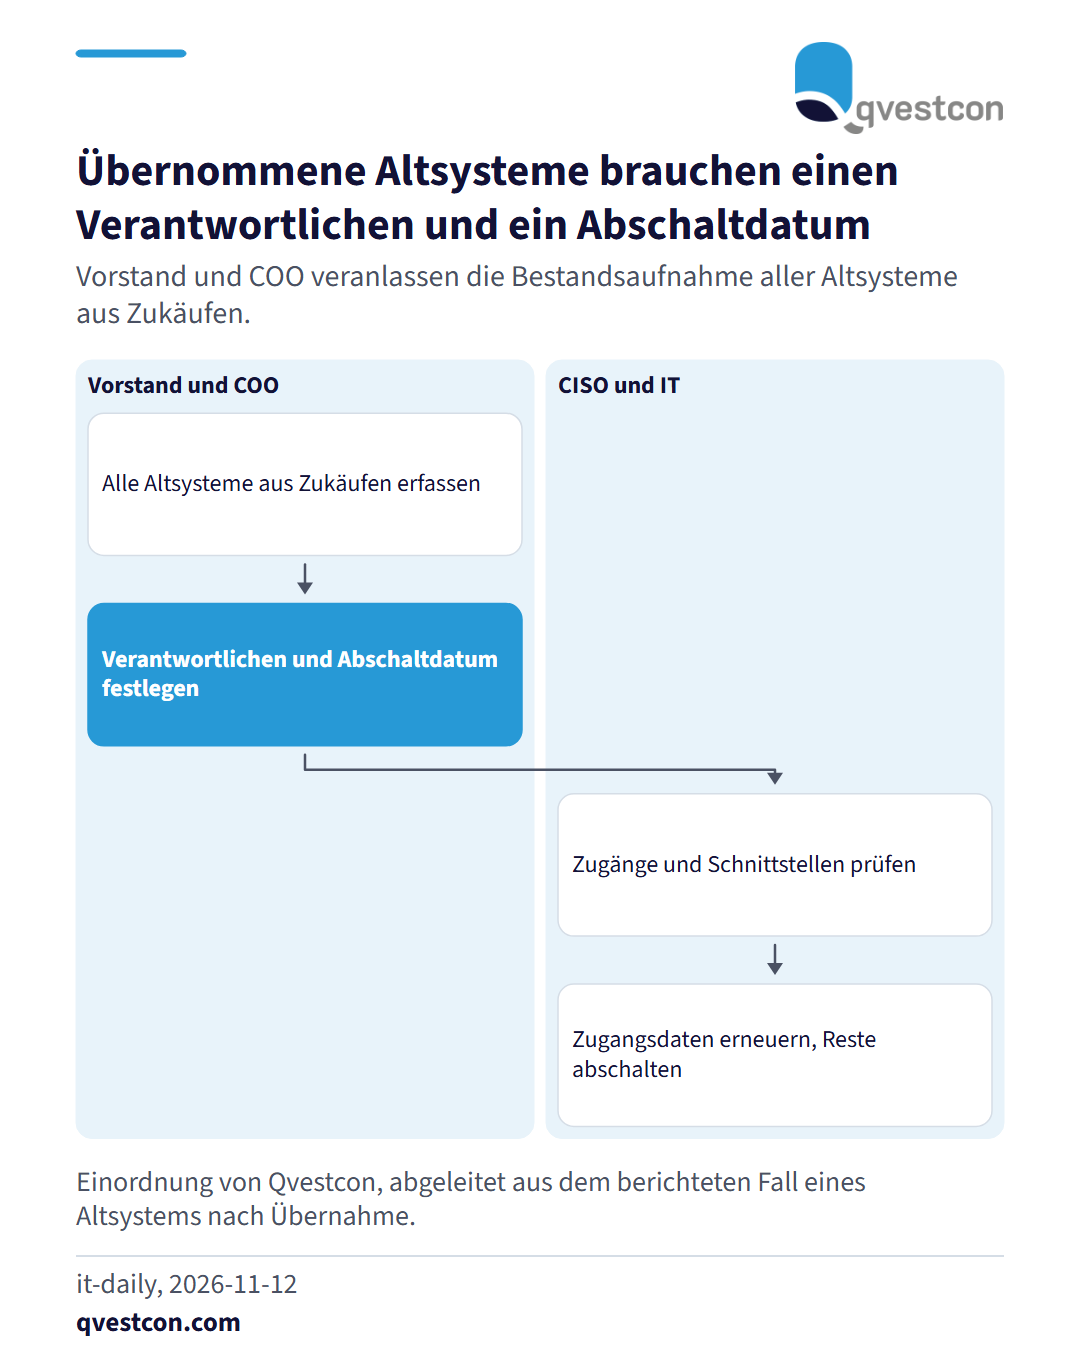
Die Reederei A.P. Møller-Maersk hat bestätigt, dass Unbefugte auf ein lokales Altsystem zugegriffen und Daten abgezogen haben. Das System stammt aus einer früheren Übernahme. Nach Angaben des Unternehmens gibt es keine Hinweise auf Auswirkungen auf andere Maersk-Systeme oder auf angebundene Systeme von Kunden und Partnern. Eine Erpressergruppe behauptet, rund 100 GB erbeutet zu haben, und fordert 5 Millionen US-Dollar. Diese Angaben sind nicht unabhängig bestätigt. Für Banken und Versicherer ist der Fall ein Anlass, Altsysteme aus Zukäufen und Konzernumbauten gezielt zu prüfen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, jedes übernommene System im IKT-Bestandsverzeichnis mit einem benannten Verantwortlichen, einem Anbindungs- oder Abschaltdatum und dem Stand der Zugangsdaten zu führen. Systeme ohne Termin gelten als offenes Risiko. Prüfen Sie zuerst, welche Altsysteme noch Zugänge nach außen oder Schnittstellen in das Kernnetz haben, und ändern Sie dort die Zugangsdaten. Das ist eine Einordnung von Qvestcon.