
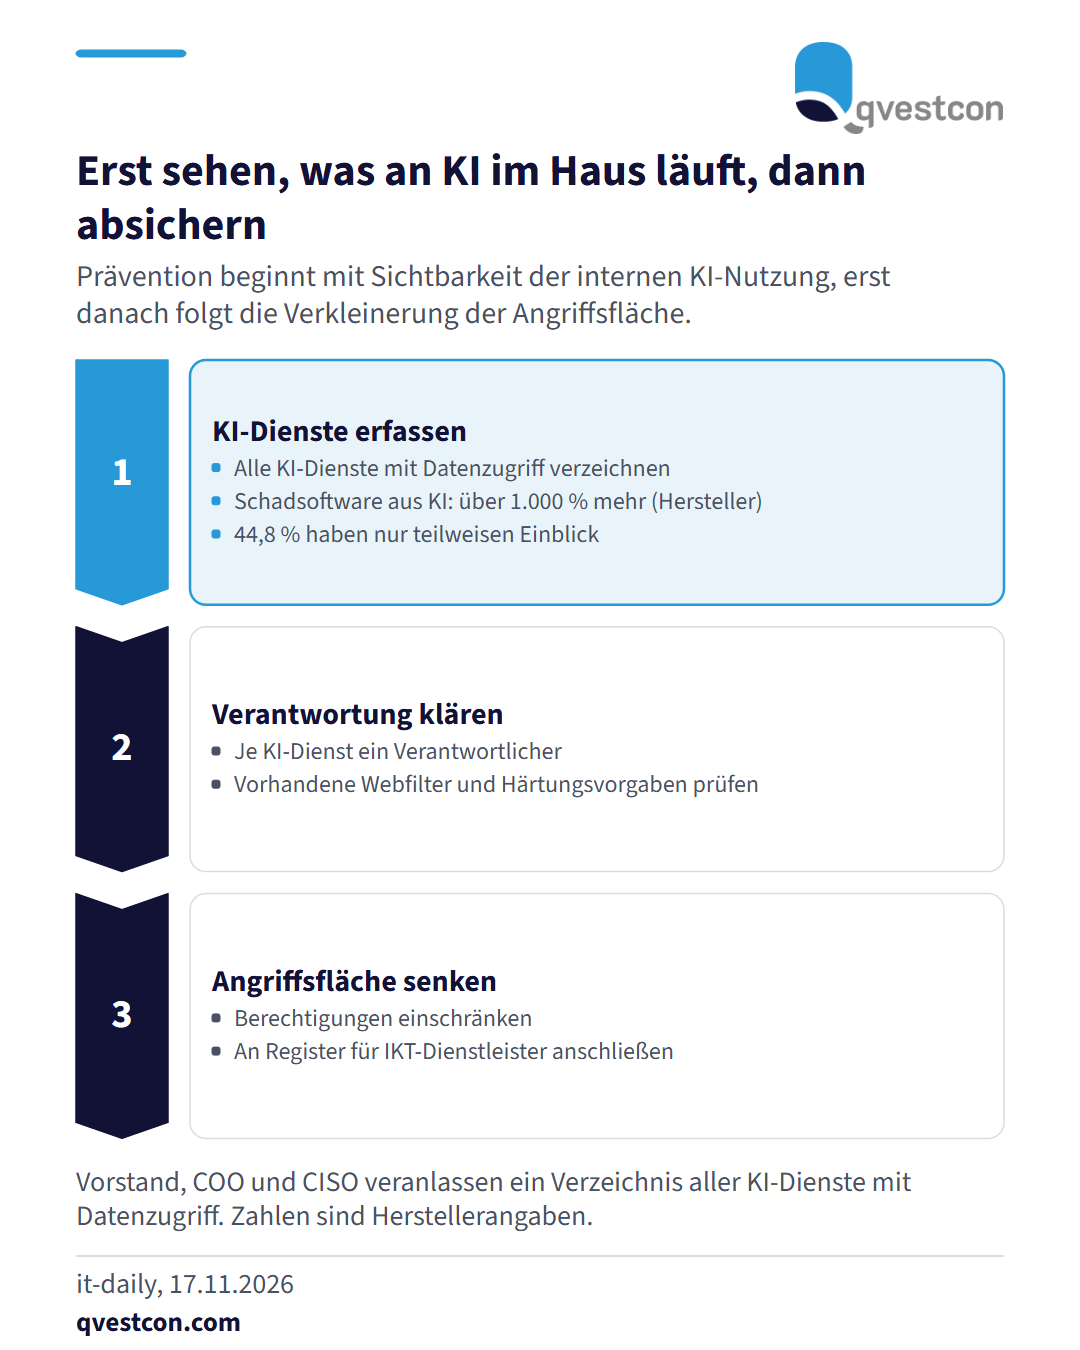
Ein Sicherheitshersteller beschreibt in einem Beitrag vom 17.11.2026, dass KI-generierte Schadsoftware zwischen August 2025 und Januar 2026 um mehr als 1.000 Prozent zugenommen habe (Herstellerangabe). Zugleich gaben 44,8 Prozent der befragten IT- und Sicherheitsexperten (Deutschland: 43 Prozent) an, nur einen teilweisen Einblick in die KI-Nutzung im eigenen Unternehmen zu haben. Der Beitrag empfiehlt, zuerst die interne KI-Nutzung sichtbar zu machen und danach die Angriffsfläche zu verkleinern. Für Banken und Versicherer heißt das praktisch: Führen Sie ein Verzeichnis aller KI-Dienste mit Datenzugriff, legen Sie je Dienst einen Verantwortlichen fest und prüfen Sie, welche Webfilter und Härtungsvorgaben schon vorhanden sind. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lässt sich dieses Verzeichnis an das vorhandene Register für IKT-Dienstleister anschließen, statt eine zweite Liste zu pflegen.