
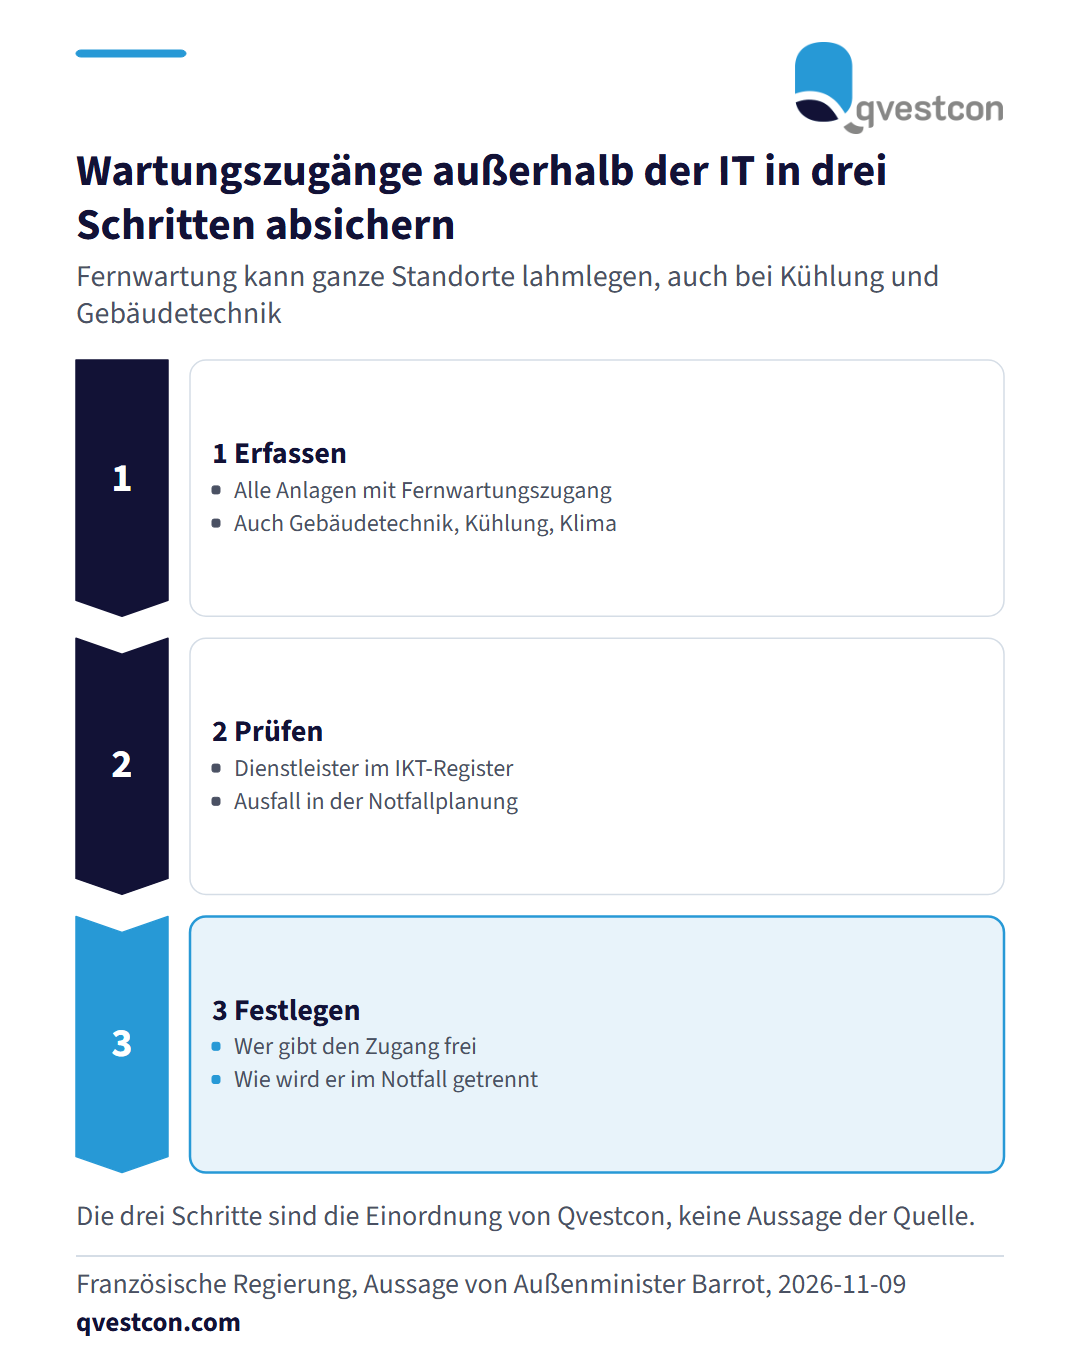
Frankreichs Regierung macht die iranische Revolutionsgarde für die Cyberangriffe auf Kühlsysteme in mehreren europäischen Ländern verantwortlich. Das sagte Außenminister Jean-Noël Barrot am 2026-11-09 in Paris. Die Pariser Staatsanwaltschaft nennt als Hinweise unter anderem IP-Adressen, die mit Geräten im Iran verbunden sind, und hat Haftbefehle gegen mehrere Tatverdächtige beantragt. Im Oktober waren Kühlanlagen in französischen Supermärkten sabotiert worden, die sich extern warten lassen. Ähnliche Vorfälle gab es danach in weiteren europäischen Ländern, darunter Deutschland. In Frankreich war zudem die Versorgung mit Blutplasma betroffen. Frankreich will auf europäischer Ebene Sanktionen gegen die Verantwortlichen durchsetzen. Einordnung von Qvestcon für die Praxis: Der Fall zeigt, dass ein extern erreichbarer Wartungszugang eines Dienstleisters zum Ausfall ganzer Standorte führen kann. Für Versicherer und Banken heißt das in dieser Reihenfolge: Erstens alle Anlagen und Dienstleister mit Fernwartungszugang erfassen, auch solche außerhalb der klassischen IT wie Gebäudetechnik, Kühlung oder Klimatisierung für Rechenzentrumsräume und Archive. Zweitens prüfen, ob diese Dienstleister im IKT-Register beziehungsweise Informationsregister stehen und ob ihr Ausfall in der Notfallplanung vorkommt. Drittens je Zugang festlegen, wer ihn freigibt und wie er im Notfall getrennt wird. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die Umsetzung selten an der Technik. Meist fehlt eine klare Zuständigkeit für Zugänge, die nicht der IT gehören. Die Quelle nennt keine Angriffsmethode im Detail und keine Schäden bei Banken oder Versicherern. Die genannten Schritte sind eine Einordnung von Qvestcon und keine Aussage der Quelle.