
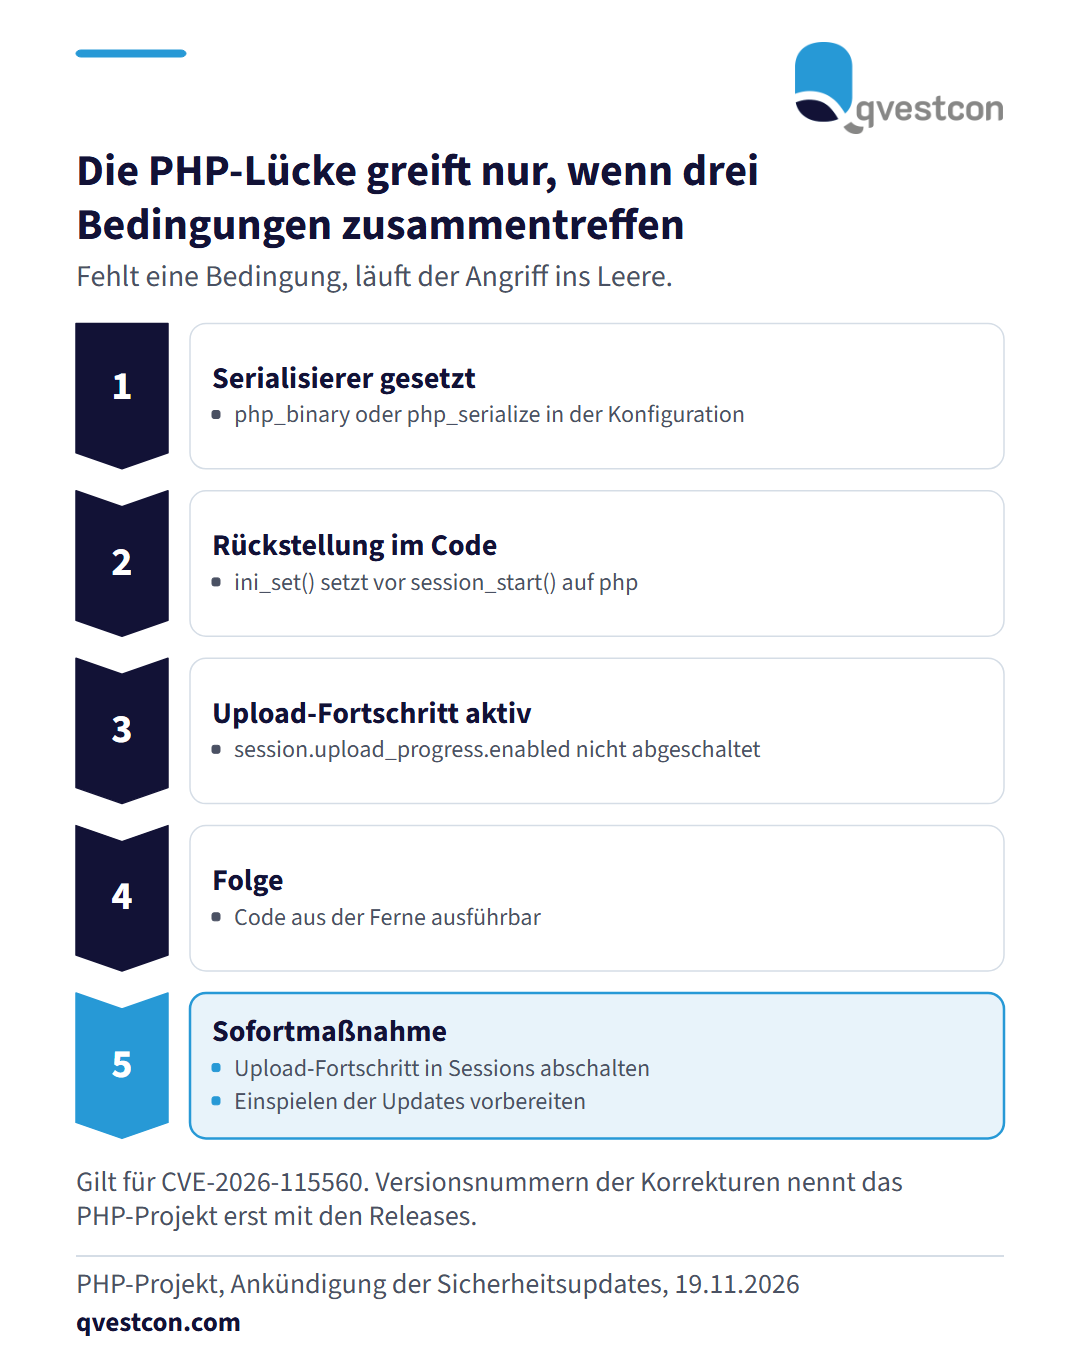
Das PHP-Projekt hat für den 19. November 2026 zwischen 15:00 und 15:30 Uhr Sicherheitsupdates für alle noch unterstützten Versionszweige angekündigt, die Einstufung reicht bis kritisch. Bekannt ist die Lücke CVE-2026-115560, über die sich Code aus der Ferne ausführen lässt. Sie greift nur, wenn eine Anwendung den Session-Serialisierer per ini_set() auf php zurückstellt und der Upload-Fortschritt für Sessions aktiv ist. Praktischer Schritt für IT und CISO: Im IKT-Register nach PHP-Anwendungen suchen, den Wert session.upload_progress.enabled prüfen und, wo möglich, abschalten, wie es das PHP-Projekt als Sofortmaßnahme rät. Das Einspielen der Updates sollte vorbereitet sein, sobald die Versionsnummern bekannt sind. Der Schritt hilft nach Angabe der Quelle auch gegen CVE-2026-109619 aus dem PHP2Shell-Paket, dessen Lücken bereits ausgenutzt werden.