
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Optimizely-Angriff: Fremde Skripte auf Websites als Einfallstor

Am 16. November 2026 wurde über Skripte der Plattform Optimizely schädlicher JavaScript-Code an Besucher von 178 Orga­ni­sa­tio­nen ausgeliefert, darunter Banken wie HSBC. Das Team des Sicher­heits­for­schers Scott Helme prüfte 1.611 Optimizely-Skripte und erkannte 188 als infiziert. Der Code tauschte Zieladressen bei Krypto-Zahlungen aus, las Kartendaten aus Formularen aus und versuchte, auf iPhones und iPads Exploit-Code nachzuladen. Der Angriff dauerte nur wenige Stunden. Optimizely hat nach eigener Angabe den Zugangsweg gesperrt, den Code entfernt und Zugangstokens widerrufen. Für das Management von IKT-Drittparteien ist der Fall ein Pra­xis­bei­spiel: Auch ein Dienst, den ein Haus nur auf der Website einbindet, wird zum Risiko für Kundendaten. Als Einordnung von Qvestcon helfen drei Schritte: ein vollständiges Verzeichnis aller extern geladenen Skripte, eine feste Freigabe für jede Änderung und eine Prüfung, welche Seiten Zahlungs- oder Kontodaten erfassen. Wer am 16. November auf betroffenen Seiten Kartendaten eingegeben hat, sollte laut Quelle die Kontoauszüge prüfen.

Banken

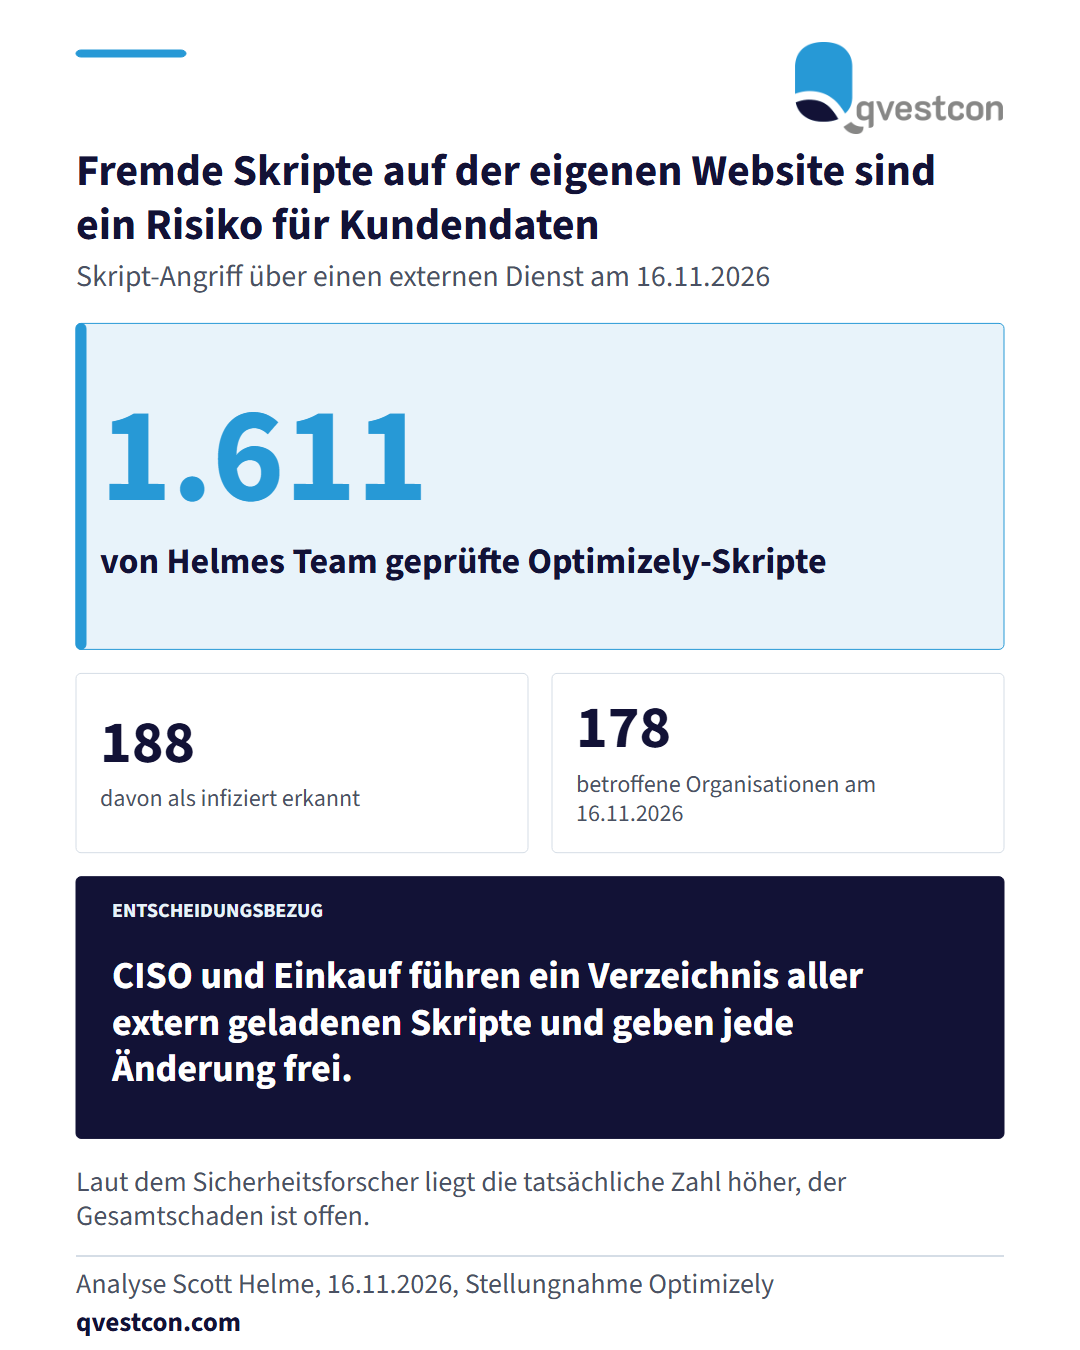
Drei Kernzahlen: 1.611 geprüfte Skripte, davon 188 als infiziert erkannt, 178 betroffene Organisationen am 16.11.2026.

Am 16. November 2026 wurde über Skripte der Plattform Optimizely schädlicher JavaScript-Code an Besucher von 178 Orga­ni­sa­tio­nen ausgeliefert, darunter Banken wie HSBC. Das Team des Sicher­heits­for­schers Scott Helme prüfte 1.611 Optimizely-Skripte und erkannte 188 als infiziert. Der Code tauschte Zieladressen bei Krypto-Zahlungen aus, las Kartendaten aus Formularen aus und versuchte, auf iPhones und iPads Exploit-Code nachzuladen. Der Angriff dauerte nur wenige Stunden. Optimizely hat nach eigener Angabe den Zugangsweg gesperrt, den Code entfernt und Zugangstokens widerrufen. Für das Management von IKT-Drittparteien ist der Fall ein Pra­xis­bei­spiel: Auch ein Dienst, den ein Haus nur auf der Website einbindet, wird zum Risiko für Kundendaten. Als Einordnung von Qvestcon helfen drei Schritte: ein vollständiges Verzeichnis aller extern geladenen Skripte, eine feste Freigabe für jede Änderung und eine Prüfung, welche Seiten Zahlungs- oder Kontodaten erfassen. Wer am 16. November auf betroffenen Seiten Kartendaten eingegeben hat, sollte laut Quelle die Kontoauszüge prüfen.

Ori­gi­nal­quelle: newsletter_it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Banken · alle Qvestcon-News