
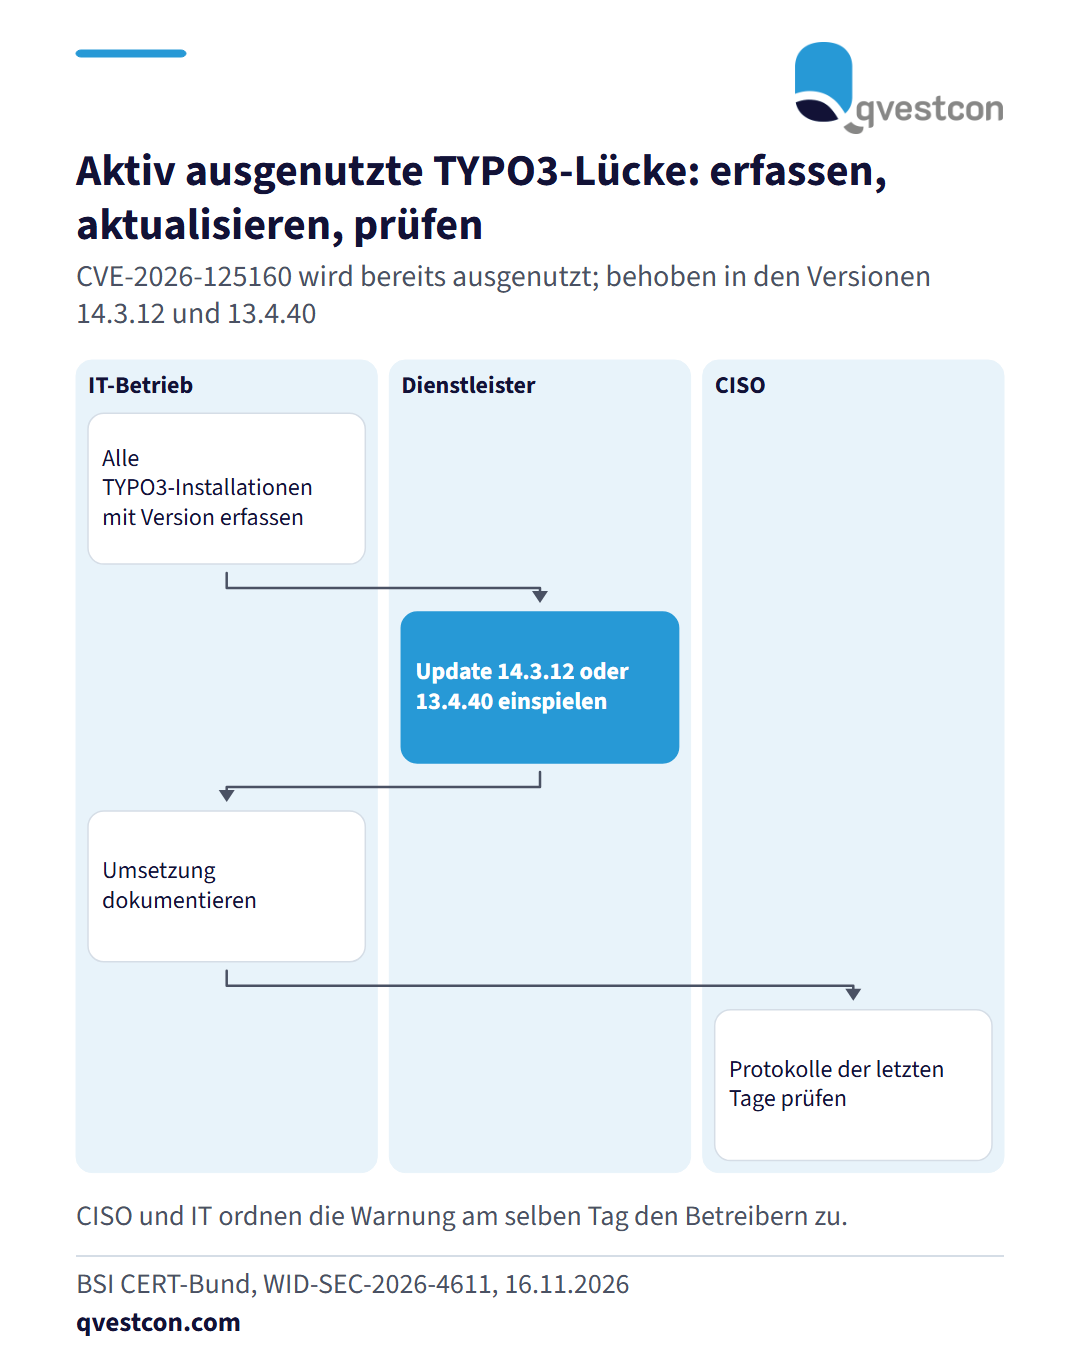
Das BSI CERT-Bund stuft in der Warnung WID-SEC-2026-4611 mehrere Schwachstellen in TYPO3-Erweiterungen als kritisch ein. Die Schwachstelle CVE-2026-125160 wird bereits aktiv ausgenutzt. Angreifer können laut Warnung beliebigen Programmcode ausführen, einen Denial-of-Service-Angriff durchführen, Informationen offenlegen und Sicherheitsvorkehrungen umgehen. Betroffen sind TYPO3 Extension LTS vor Version 14.3.12 und vor Version 13.4.40. Behoben ist der Fehler in den Versionen 14.3.12 und 13.4.40. Für Banken und Versicherer, die TYPO3 für Webauftritte, Kundenportale oder Intranets nutzen, ergibt sich eine klare Reihenfolge: Zuerst alle TYPO3-Installationen samt Version erfassen, auch die von Dienstleistern betriebenen. Danach die Updates einspielen oder beim Dienstleister verbindlich anfordern und die Umsetzung dokumentieren. Zum Schluss Protokolle der letzten Tage auf Auffälligkeiten prüfen. Bei unseren Kunden hat sich bewährt, Betreiber von Webauftritten im IKT-Register mit Version und Ansprechpartner zu führen, damit eine solche Warnung am selben Tag zugeordnet werden kann. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge