
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

OpenAI stuft Cyber-Modell GPT-6 Cyber als „kritisch“ ein

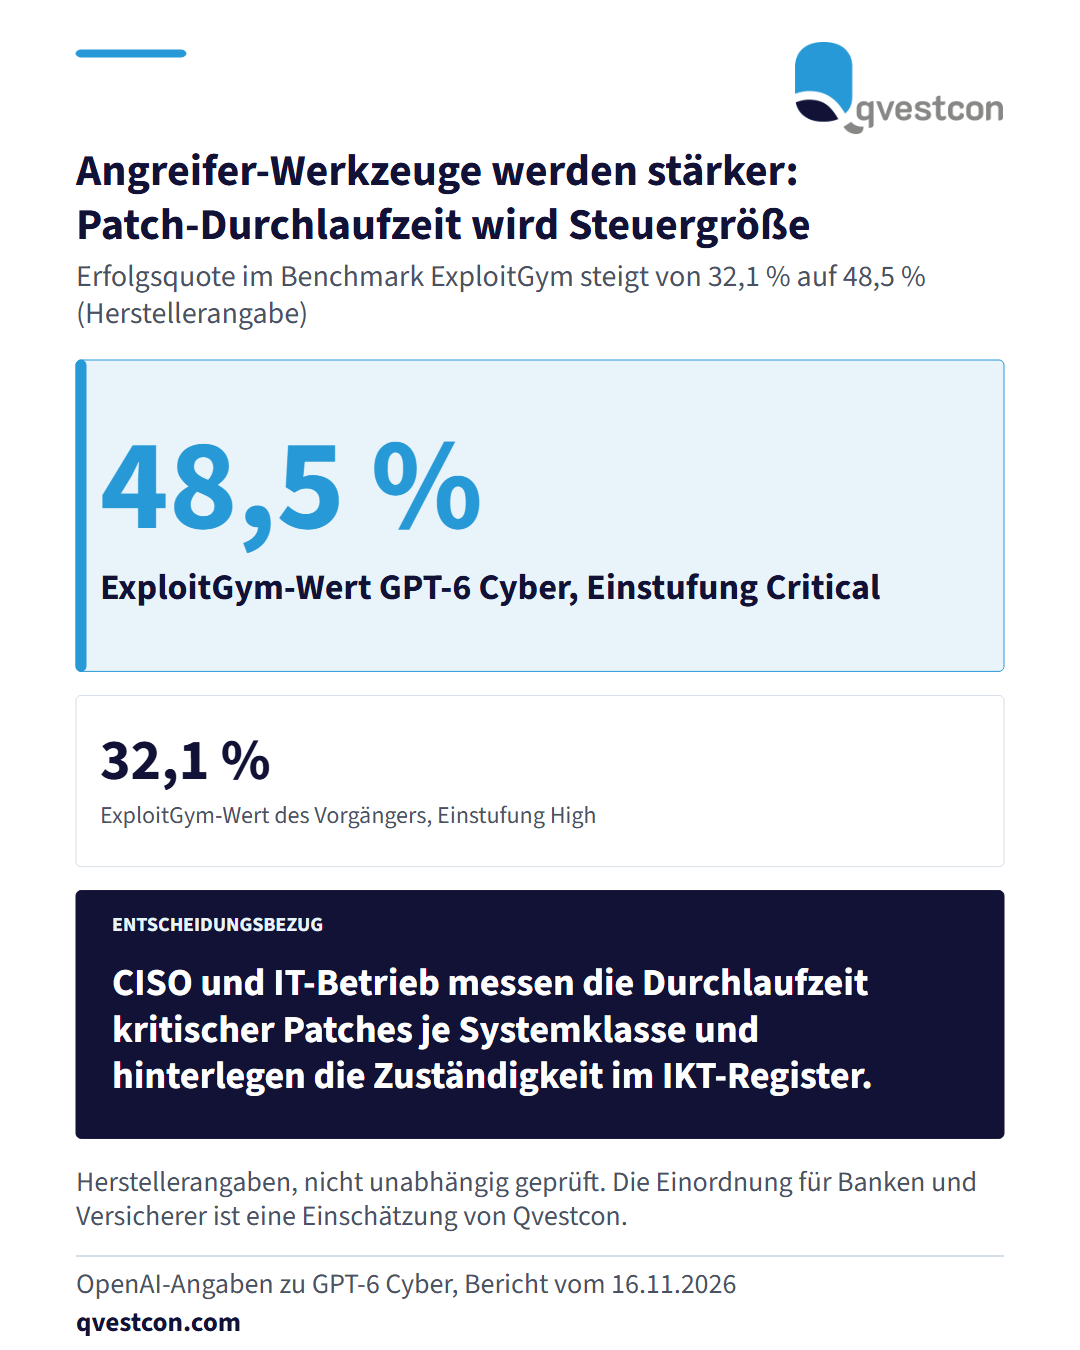
OpenAI hat mit GPT-6 Cyber ein Spezialmodell für die Suche nach Schwach­stel­len und die Entwicklung von Exploits vorgestellt und es nach dem eigenen Preparedness Framework in die Stufe „Critical“ eingeordnet. Der Vorgänger GPT-5.6 Cyber lag bei „High“. Im Benchmark ExploitGym erreichte das Modell nach Her­stel­ler­an­ga­ben 48,5 Prozent, der Vorgänger 32,1 Prozent. In Firefox fand es 81 bislang unbekannte, schwer­wie­gende Schwach­stel­len, und im Linux-Kernel schrieb es für 948 Lücken funk­tio­nie­rende Exploits. Zugriff haben vorerst nur ausgewählte Kunden des Programms Daybreak Red. Für Infor­ma­ti­ons­si­cher­heit und IT-Betrieb in Banken und Versicherern ergibt sich daraus eine praktische Prüfaufgabe. Das Schwach­stel­len­ma­nage­ment sollte darauf ausgelegt sein, dass Angreifer mit solchen Werkzeugen schneller von einer Lücke zu einem Exploit kommen. Zu prüfen ist, wie lange ein kritischer Patch vom Fund bis zur Freigabe im eigenen Haus braucht und wer ihn bei Dienst­leis­tern anstößt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, diese Durchlaufzeit je Systemklasse messbar zu machen und im IKT-Register den zuständigen Ver­ant­wort­li­chen zu hinterlegen.

KRITIS

Kennzahlenbild: Das Cyber-Modell GPT-6 Cyber erreicht im Benchmark ExploitGym nach Herstellerangaben 48,5 Prozent, der Vorgänger 32,1 Prozent. Die Einstufung steigt von High auf Critical.

OpenAI hat mit GPT-6 Cyber ein Spezialmodell für die Suche nach Schwach­stel­len und die Entwicklung von Exploits vorgestellt und es nach dem eigenen Preparedness Framework in die Stufe „Critical“ eingeordnet. Der Vorgänger GPT-5.6 Cyber lag bei „High“. Im Benchmark ExploitGym erreichte das Modell nach Her­stel­ler­an­ga­ben 48,5 Prozent, der Vorgänger 32,1 Prozent. In Firefox fand es 81 bislang unbekannte, schwer­wie­gende Schwach­stel­len, und im Linux-Kernel schrieb es für 948 Lücken funk­tio­nie­rende Exploits. Zugriff haben vorerst nur ausgewählte Kunden des Programms Daybreak Red. Für Infor­ma­ti­ons­si­cher­heit und IT-Betrieb in Banken und Versicherern ergibt sich daraus eine praktische Prüfaufgabe. Das Schwach­stel­len­ma­nage­ment sollte darauf ausgelegt sein, dass Angreifer mit solchen Werkzeugen schneller von einer Lücke zu einem Exploit kommen. Zu prüfen ist, wie lange ein kritischer Patch vom Fund bis zur Freigabe im eigenen Haus braucht und wer ihn bei Dienst­leis­tern anstößt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, diese Durchlaufzeit je Systemklasse messbar zu machen und im IKT-Register den zuständigen Ver­ant­wort­li­chen zu hinterlegen.

Ori­gi­nal­quelle: Big Data Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in KRITIS · alle Qvestcon-News